


نظرة عامة
يُعد الأمر sudo حجر الزاوية في إدارة خوادم وأنظمة لينكس المعاصرة. نتناول في هذا الدليل الآليات الجوهرية لرفع الصلاحيات، مسلطين الضوء على حزمة من الخيارات الميدانية بالغة الأهمية. كما نستعرض حلولاً عملية لمعضلة إعادة التوجيه الشائعة، ونوضح كيفية التدقيق في ملفات التكوين عبر visudo لضمان بيئة تشغيل آمنة ومستقرة.
كشف الصلاحيات وآلية عمل sudo خلف الكواليس
نستعلم أولاً عن المعرّف الرقمي الخاص بالحساب الفعلي (UID) عبر الأمر id -u:
يشير الرقم 0 الظاهر على الطرفية مباشرة إلى المستخدم الخارق (root) صاحب الصلاحيات المطلقة.
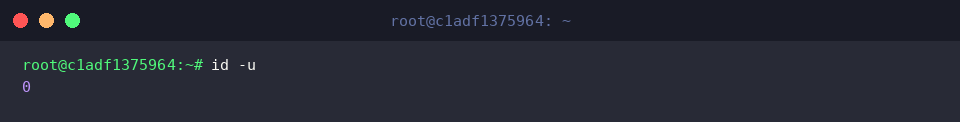
تكمن وظيفة sudo في تمكين المستخدمين المصرح لهم من تشغيل مهام محددة بصلاحيات الإدارة دون تسجيل الدخول الدائم بحساب root.
عند تمرير sudo id -u، يتولى النظام تنفيذ الفحص بصفته المدير، مما يُرجع القيمة 0 مؤكداً نجاح تصعيد الامتيازات.
⚙️ [أبرز المعاملات وخيارات التشغيل]
-l : استعراض قائمة الامتيازات الممنوحة للمستخدم الحالي مع استعراض القيود الأمنية المفروضة.-i : فتح جلسة تفاعلية كاملة للمستخدم root مع تحميل جميع متغيرات البيئة ومسار الصفحة الرئيسية الخاص به.-s : الانتقال إلى غلاف الأوامر (Shell) بصلاحيات الجذر مع الإبقاء على بيئة المستخدم الحالي كما هي.-u : تفويض تنفيذ أمر محدد لحساب مستخدم آخر بخلاف root.-k : إبطال صلاحية جلسة sudo المخزنة فوراً لإجبار النظام على طلب كلمة المرور عند المحاولة التالية.
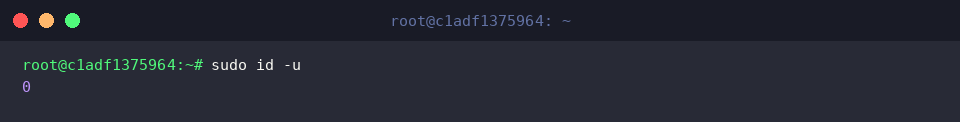
يُظهر الاستعلام عبر sudo -l تفاصيل السياسات الأمنية المعتمدة (Defaults) وحدود الصلاحيات الموكلة للمستخدم داخل ملف التكوين.
توضح النتيجة الحالية أن الحساب يتمتع بحرية كاملة لتنفيذ أي عملية على النظام بصيغة (ALL : ALL) ALL.
تقنيات متقدمة للعمل الميداني: تمرير متغيرات البيئة والتشغيل باسم مستخدم مخصص
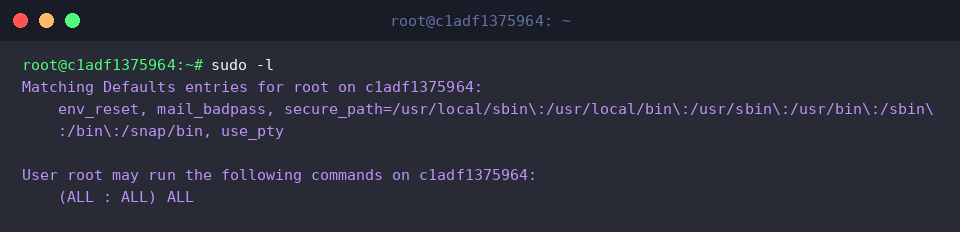
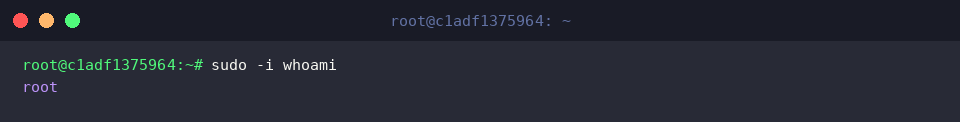
يتيح تنفيذ sudo -i whoami محاكاة تسجيل الدخول الكامل كجذر للنظام للتأكد من هوية البيئة النشطة.
تؤكد النتيجة root الانتقال الفعلي إلى بيئة عمل مدير النظام الشاملة، متضمنةً متغيرات مسار النظام ومجلده الخاص.
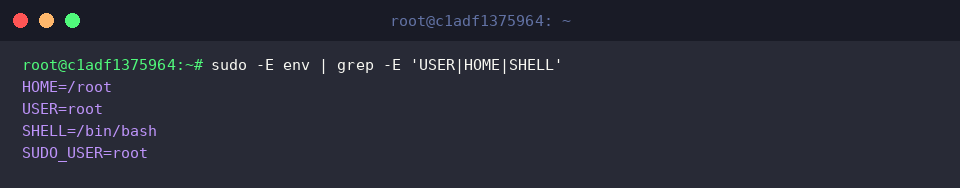
عند الرغبة في الاحتفاظ بالمتغيرات الخاصة بحساب المستخدم الحالي أثناء رفع الصلاحيات، نستخدم الخيار -E عبر الأمر sudo -E env | grep -E 'USER|HOME|SHELL'.
تُظهر مخرجات التصفية استمرار قيم المتغيرات الأصلية وعملها بسلاسة حتى ضمن النطاق المرتفع الصلاحيات.
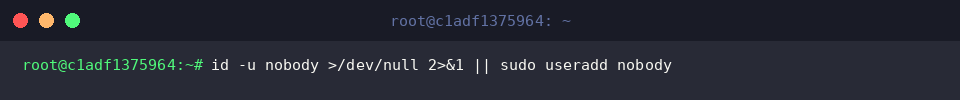
لإجراء اختبار عملي لتشغيل العمليات تحت هوية مستخدم محدد، نتحقق من وجود الحساب الخدمي nobody وننشئه إذا لزم الأمر عبر: id -u nobody >/dev/null 2>&1 || sudo useradd nobody.
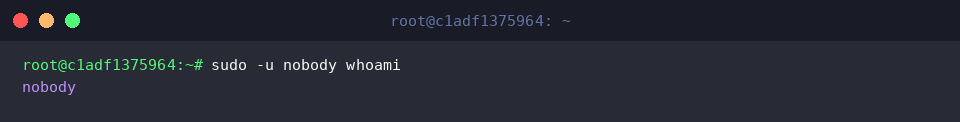
يُمكّننا الخيار -u من الانتحال الأمني لأي حساب عادي؛ حيث ينفذ sudo -u nobody whoami العملية مقيدة بسياق المستخدم المحدد.
ظهور الكلمة nobody في الطرفية يعكس نجاح عزل العملية وتشغيلها تحت المعرف المستهدف حصراً.
فخاخ إعادة التوجيه الشائعة وطرق تجاوز عقبات أذونات الكتابة
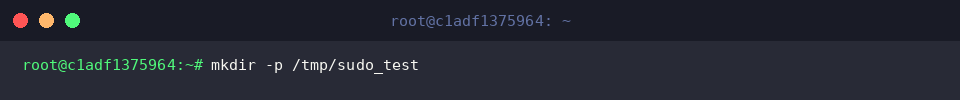
نبدأ أولاً بتجهيز مسار اختباري مخصص عبر إنشاء المجلد بالصيغة: mkdir -p /tmp/sudo_test.
ننشئ بعد ذلك ملفاً فارغاً مخصصاً للاختبار وتطبيق قيود الوصول عبر: sudo touch /tmp/sudo_test/secure.txt.
نقوم بحصر أذونات القراءة والكتابة على مدير النظام فقط وحظر سائر الحسابات بواسطة الأمر sudo chmod 600 /tmp/sudo_test/secure.txt.
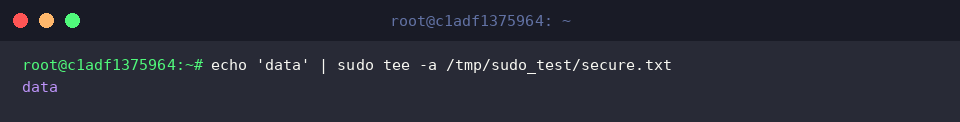
تَفشَل عمليات إعادة التوجيه البسيطة (>) المسبوقة بـ sudo لأن غلاف الأوامر ينفذ التوجيه بصلاحية المستخدم العادي؛ لذا نلجأ إلى تقنية التمرير الأنبوبي مدمجة مع sudo tee -a لكتابة المحتوى بأمان.
تُطبع السلسلة data على الشاشة وتُضاف في الوقت ذاته إلى نهاية الملف المحمي بنجاح.
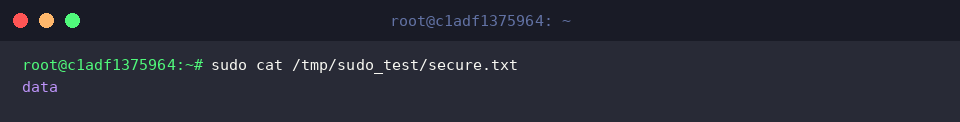
للتأكد من تسجيل البيانات بالشكل المطلوب دون انتهاك قيود الأمان، نقرأ المحتوى بصلاحيات الجذر مستخدمين sudo cat /tmp/sudo_test/secure.txt.
يؤكد الناتج المعروض كتابة الكلمة data بدقة وثبات في الملف الهدف.
بعد اكتمال سيناريو الفحص، نحرص على تنظيف البيئة التشغيلية وحذف المخلفات المؤقتة عبر الأمر: rm -rf /tmp/sudo_test.
التحكم في الجلسات المؤقتة والتحقق النحوي الآمن بواسطة visudo
يُستخدم الأمر sudo -v لتحديث عداد مهلة المصادقة أو التحقق من سريانها دون الحاجة لتمرير أمر إداري فعلي.
وبما أن الجلسة ما تزال نشطة، يتم تجديد التوقيت الزمني بصمت ودون إظهار مخرجات نصية.
في المقابل، يُلغي الخيار sudo -k التخزين المؤقت للمصادقة في التو واللحظة.
يؤدي هذا الإجراء إلى تصفير الجلسة الحالية وإجبار المستخدم على إدخال كلمة السر في المحاولة اللاحقة حتى لو لم تنقضِ المهلة الافتراضية.
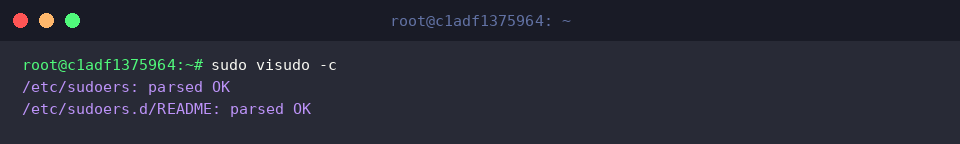
يُعتبر فحص التوافق اللغوي لملفات التكوين أمراً حرجاً لتجنب فقدان صلاحيات الإدارة؛ لذا يوفر sudo visudo -c وسيلة لفحص سلامة /etc/sudoers والملفات الملحقة قبل الاعتماد.
تؤكد رسالة parsed OK صحة التركيب النحوي وخلو الإعدادات من أي تعارضات أو أخطاء برمجية.
تناولنا خلال هذه المحطة الإرشادية أبرز الحيل التشغيلية لخمسة خيارات أساسية في بيئة sudo مع آليات التثبت والحماية الإدارية.
يُسهم توظيف هذه الإرشادات في بناء نهج احترافي يعزز كفاءة إدارة منصات لينكس ويحميها من الثغرات التشغيلية.