


مدخل إلى إدارة الملكية في أنظمة يونكس ولينكس
تُشكّل السيطرة المحكمة على تبعية الملفات والمجلدات حجر الزاوية في بناء منظومة أمان متكاملة على توزيعات لينكس وأوبونتو. سنستعرض من خلال هذا الدليل العملي الاستخدامات الهندسية الأساسية لأداة chown، بدءاً من إعادة تعيين حساب المستخدم المالك وتعديل المجموعات دفعة واحدة، مروراً بالتطبيق الشجري التكراري (-R) على كامل الهيكل الداخلي، وحتى تقنيات استنساخ الخصائص بالاعتماد على ملفات مرجعية جاهزة.
1. الخطوات الأساسية لإعادة تخصيص مالك الملف
لتوضيح آلية العمل مخبرياً، نقوم بإنشاء ملف تجريبي فارغ وفحص بيانات حسابه الأساسية عبر الأمر المركب touch test_file.txt && ls -l test_file.txt، حيث يظهر جلياً خضوعه لملكية الحساب الجذري root:
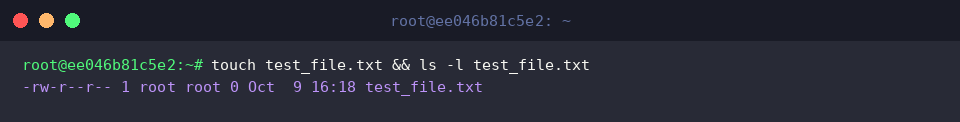
تُعد أداة chown (وهي اختصار لـ Change Owner) الوسيلة النظامية المعتمدة لتعيين المستخدم أو المجموعة المسؤولة عن أي مسار داخل شجرة الملفات.
لنقل تبعية هذا الملف إلى المستخدم nobody، نُنفذ الإجراء بصلاحيات إدارية مرتفعة باستخدام الأمر sudo chown nobody test_file.txt.
⚙️ [خيارات التشغيل الأكثر شيوعاً]
-R : تمرير التعديلات بشكل تكراري لكافة المحتويات المتداخلة من مجلدات وملفات فرعية.-v : تفعيل وضع الإسهاب لمتابعة تقرير فوري ومفصل عن كل ملف يتم تعديل وضعه.-c : تقييد المخرجات لتقتصر فقط على الكائنات التي طرأ تغيير فعلي على مالكها.-f : تجاهل وكتم رسائل التنبيه والأخطاء أثناء العمليات المجمعة.--reference : نسخ إعدادات المالك والمجموعة من عنصر أساسي وتطبيقها ذاتياً على العنصر المستهدف.
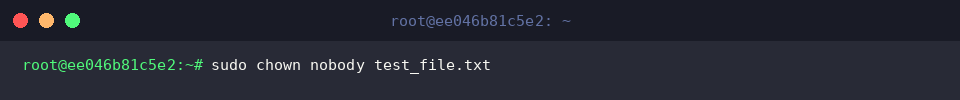
وبإعادة استجواب بيانات العنصر عن طريق ls -l test_file.txt، نتحقق من نجاح عملية النقل وانتقال الملكية من root إلى nobody بصورة سليمة:
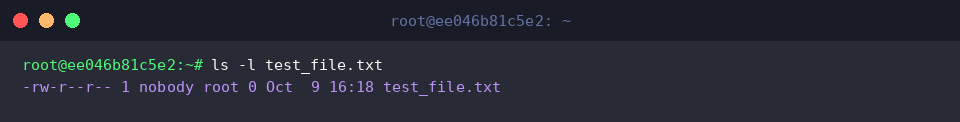
2. ضبط هوية المالك والمجموعة في إجراء موحد
عند تهيئة البيئات الخدمية، يحتاج مهندس النظم غالباً إلى مواءمة المستخدم ومجموعته معاً. سنُنشئ ملف إعدادات جديد عبر touch web_config.conf && ls -l web_config.conf للتأكد من انطلاقه بخصائص حساب root:
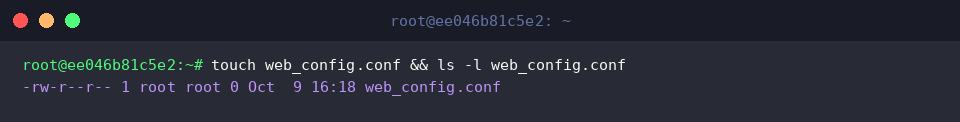
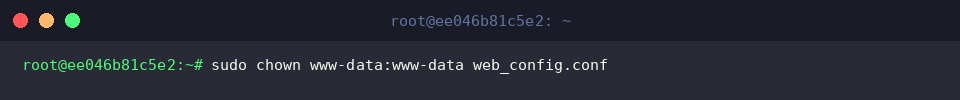
بدلاً من تنفيذ خطوات منفصلة، يتيح الأمر sudo chown www-data:www-data web_config.conf إسناد الملف إلى المستخدم والمجموعة الخاصين بخادم الويب في لحظة واحدة.
الفصل باستخدام النقطتين الرأسيتين (:) يدمج تعيين المالك والمجموعة معاً، وهو النمط الأكثر فاعلية لتفويض الصلاحيات لخوادم الويب وتطبيقات الخلفية:
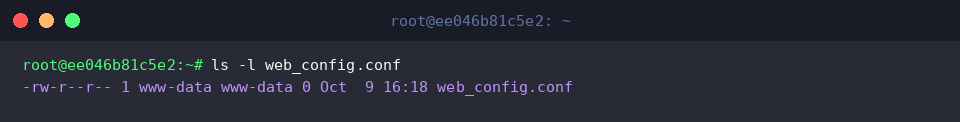
وللتأكد من دخول التكوين حيز التنفيذ، نستعرض تفاصيل العنصر بالأمر ls -l web_config.conf، فنلاحظ انتقال الصفة المزدوجة إلى الحساب الخدمي www-data:
3. التعديل التكراري الممتد عبر الأدلة المتفرعة (المفتاح -R)
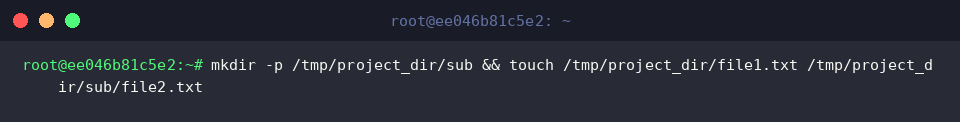
في السيناريوهات التي تشمل هياكل مجلدات متشعبة، نلجأ إلى المعالجة العميقة. نبدأ ببناء تسلسل تجريبي يضم دليلاً فرعياً وملفات متعددة عبر الأمر mkdir -p /tmp/project_dir/sub && touch /tmp/project_dir/file1.txt /tmp/project_dir/sub/file2.txt:
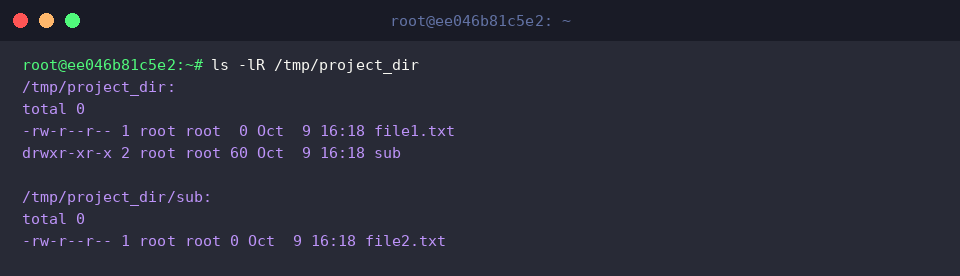
قبل المضي قدماً، نراجع كامل فروع المسار ومحتوياته الداخلية عبر الأمر ls -lR /tmp/project_dir، لنرى أن كافة المستويات تتبع مباشرة لحساب المدير root:
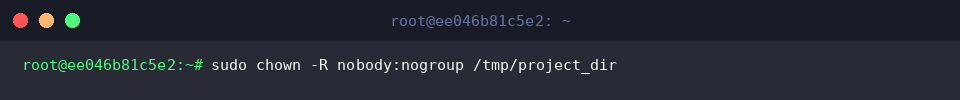
لإعادة إسناد الدليل الرئيسي وجميع ما يحتويه دون استثناء إلى الحساب والمجموعة nobody:nogroup، نُطلق الأمر الإداري sudo chown -R nobody:nogroup /tmp/project_dir.
يعمل الخيار -R على الزحف رأسياً وأفقياً داخل شجرة الملفات لضمان توحيد الصلاحيات على كل عقدة في المسار:
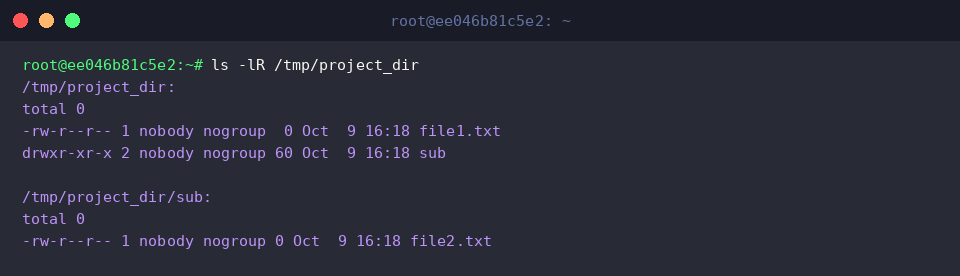
لإثبات اكتمال العملية بدقة، نعيد استكشاف المحتوى الشجري عبر ls -lR /tmp/project_dir، حيث نلاحظ تحول تبعية file1.txt والمجلد sub ومحتواه file2.txt بالكامل إلى التركيبة الجديدة:
4. استنساخ نموذج الملكية بمحاكاة ملف قياسي (–reference)
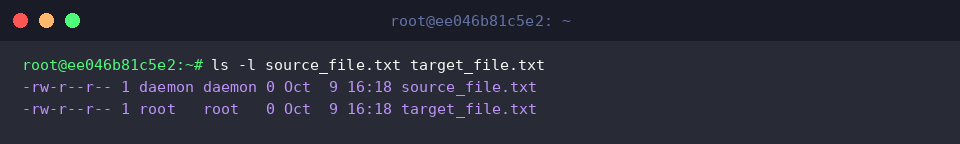
بدلاً من كتابة الأسماء يدوياً، توفر الأداة أسلوباً احترافياً لمحاكاة صلاحيات ملف موجود مسبقاً. سنُهيئ ملفين للمقارنة عبر كتابة الأمر touch source_file.txt target_file.txt:
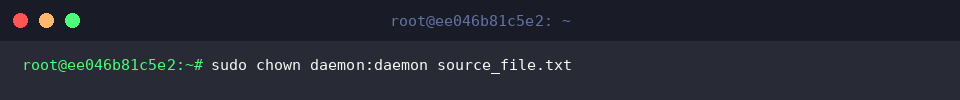
نبدأ بضبط هوية الملف المرجعي الأساسي عبر الأمر sudo chown daemon:daemon source_file.txt ليكون هو النموذج المعتمد:
بمراجعة الفوارق الحالية من خلال ls -l source_file.txt target_file.txt، نجد أن source_file.txt يحمل الصفة daemon:daemon بينما يقف target_file.txt تحت مظلة root:root:
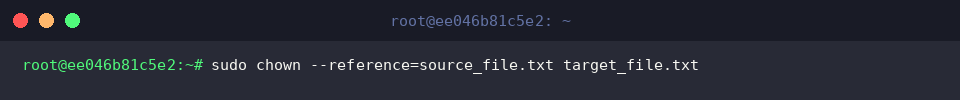
الآن، وبواسطة الأمر sudo chown --reference=source_file.txt target_file.txt، ننقل بصمة المالك والمجموعة الخاصة بالأول إلى الثاني تلقائياً دون الحاجة لتكرار إدخال أسماء الحسابات:
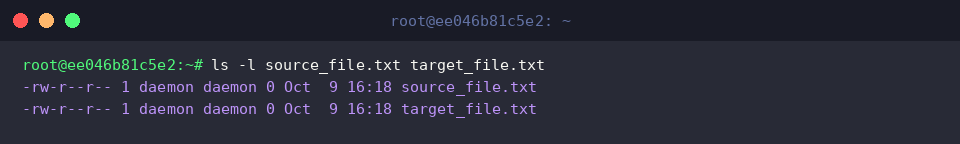
التحقق النهائي بالأمر ls -l source_file.txt target_file.txt يُظهر تطابقاً تاماً بين العنصرين، حيث استوعب target_file.txt نفس إعدادات النمط daemon:daemon:
تناولنا خلال هذه الجولة التطبيقية الركائز الأساسية لإدارة ملكية الكائنات في أنظمة لينكس عبر قدرات الأمر chown المتقدمة.
يُسهم التوزيع الدقيق لتبعيات الملفات والمجموعات في حماية بيئة التشغيل وتقليص الثغرات الناتجة عن تداخل الصلاحيات الإدارية في خوادم الإنتاج.