


نظرة عامة: فك طلاسم عناوين الذاكرة عند انهيار النظام
عندما يتعرض تطبيق برمجي لانهيار مفاجئ ناتج عن خطأ التجزئة (Segmentation Fault) أو يُسفر عن تفريغ ملف الذاكرة (Core Dump)، تقف سجلات النظام عاجزة عن تقديم تفسير مفهوم للمطور، مكتفية بعناوين سداسية عشرية مبهمة لا توضح موضع العطل الحقيقي. هنا تبرز الأهمية القصوى لأداة addr2line؛ إذ تعمل كحلقة وصل سريعة تترجم تلك العناوين الافتراضية العشوائية فوراً إلى اسم الملف المصدري ورقم السطر الفعلي المسبب للمشكلة. نستعرض في هذا الدليل التطبيقي خطوات استخدام الأداة بدءاً من توليد الرموز التشخيصية عبر الخيار -g، مروراً بفك تشفير أسماء الدوال المركبة (-C)، ووصولاً إلى تتبع مسارات الدوال المضمنة المتداخلة (-i) وفق منهجية عملية متكاملة.
1. تجهيز بيئة العمل: تثبيت أدوات binutils والمترجم gcc مع معاينة الإصدار
تتطلب بيئة العمل إتاحة كل من مترجم لغة سي gcc وحزمة أدوات معالجة الملفات الثنائية binutils التي تتضمن الأداة قيد التجربة؛ ولتثبيت هذه المتطلبات دفعة واحدة دون إبطاء، نمرر الأمر التالي للطرفية:
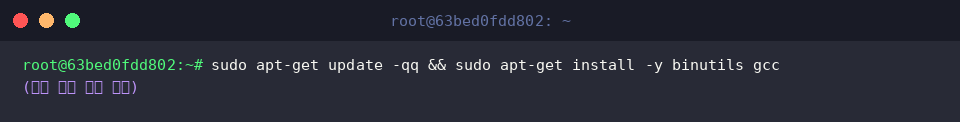
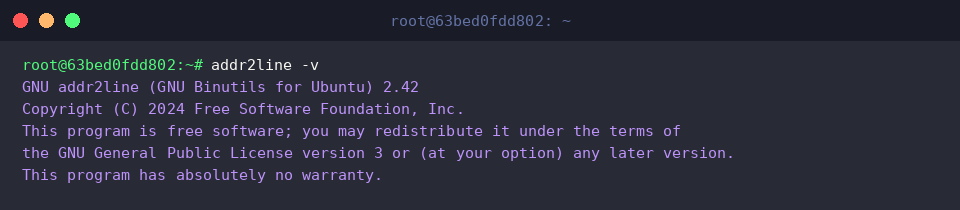
للتحقق من استقرار التثبيت ومعاينة بيانات الإصدار الحالي، ننفذ الأمر addr2line -v.
تتمحور الوظيفة الجوهرية لأداة addr2line حول استخراج دلائل الأعطال البرمجية؛ حيث تأخذ عناوين الذاكرة المسجلة إبان توقف التطبيق وتحولها إلى مسارات نصية واضحة تشمل الملف المصدري وموضع السطر.
⚙️ [الخيارات التشغيلية الأساسية]
-e : تحديد المسار المباشر للملف التنفيذي الثنائي المستهدف بالفحص.-f : إظهار اسم الدالة التي وقع فيها الخطأ مضافاً إلى رقم السطر.-C : فك تشفير الأسماء البرمجية المشوهة (Mangled Names) وإعادتها لصيغتها الأصلية المقروءة.-p : ترتيب المخرجات في سطر واحد منظم يسهل الاطلاع السريع على الملف والدالة والسطر.-a : عرض عنوان الذاكرة المدخل قبل نتيجة التحويل لتسهيل المضاهاة والمطابقة.-i : استرجاع التسلسل الهرمي لاستدعاءات الدوال المضمنة (Inlined Functions) وتحديد منشئها.
2. إعداد برنامج تجريبي: بناء الشيفرة وتصريفها مع رموز التصحيح (-g)
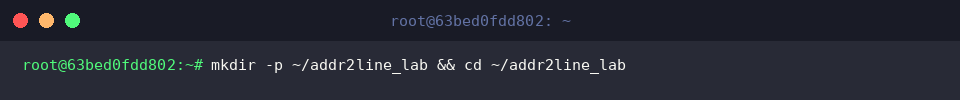
لتنظيم ملفات الاختبار وعزل التجارب عن مسارات النظام الأخرى، ننشئ دليلاً مستقلاً باسم addr2line_lab ثم ننتقل إلى داخله مباشرة عبر الأمر:
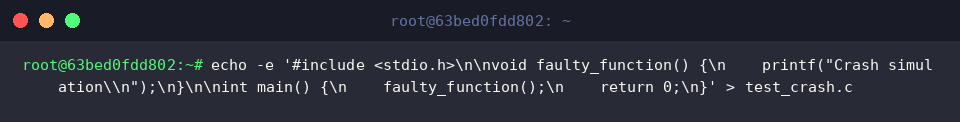
نصيغ شيفرة نموذجية بلغة C تحتوي على الدالة faulty_function لمحاكاة استدعاء روتيني واختبار آليات التتبع، ونحفظها في ملف يحمل الاسم test_crash.c:
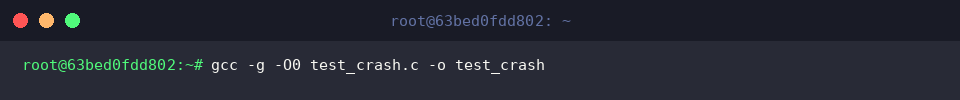
تحتاج الأداة لتضمين بيانات الدعم البرمجي داخل الملف النهائي؛ لذا نبني الملف التنفيذي مع تفعيل رموز التشخيص عبر الراية -g مع إيقاف تحسينات المترجم بواسطة -O0 لضمان عدم تغيير ترتيب التعليمات البرمجية، وذلك باستخدام الأمر:
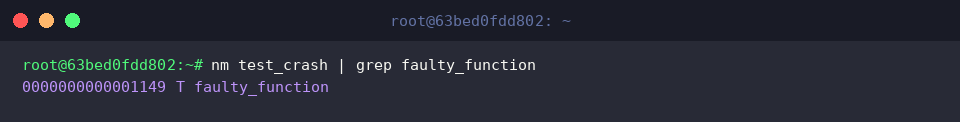
لمعرفة العنوان الافتراضي الأولي الذي تحتله الدالة faulty_function داخل جدول رموز الملف الثنائي، نستعين بأمر nm مع تصفية المدخلات عبر grep:
تؤكد المخرجات الناتجة تمركز الدالة المعنية عند العنوان 0000000000001149.
3. ربط عنوان الذاكرة برقم السطر والملف المصدري (باستخدام الخيارين -e و -f)
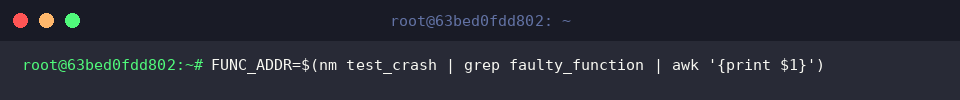
لتفادي تكرار كتابة العنوان السداسي عشري يدوياً أثناء إجراء الفحوصات المتتالية، نستخلص قيمته ونخزنها مباشرة داخل متغير البيئة FUNC_ADDR:
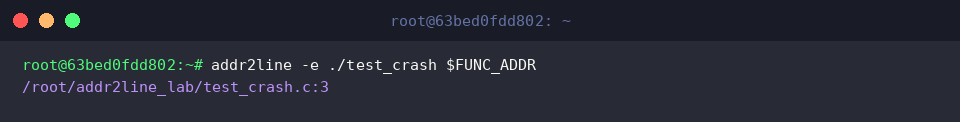
بتعيين مسار الملف الثنائي عبر الخيار -e وتمرير المتغير الحامل للعنوان، ترشدنا الأداة مباشرة إلى سطر التنفيذ المعني داخل المصدر البرمجي وهو test_crash.c:3:
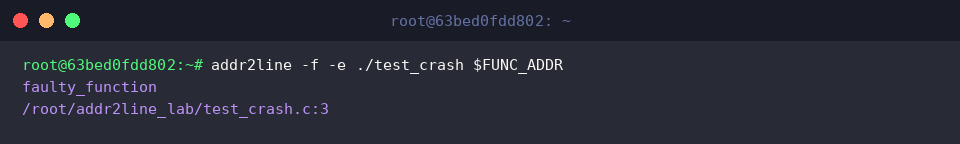
لإضافة سياق توضيحي أشمل، نرفق الراية -f لتكشف الأداة عن اسم الدالة المرتبطة بهذا الموضع (faulty_function) إلى جانب الملف ورقم السطر:
4. تقنيات متقدمة مع C++: فك الرموز المركبة (-C) وملاحقة الدوال المضمنة (-i و -p)
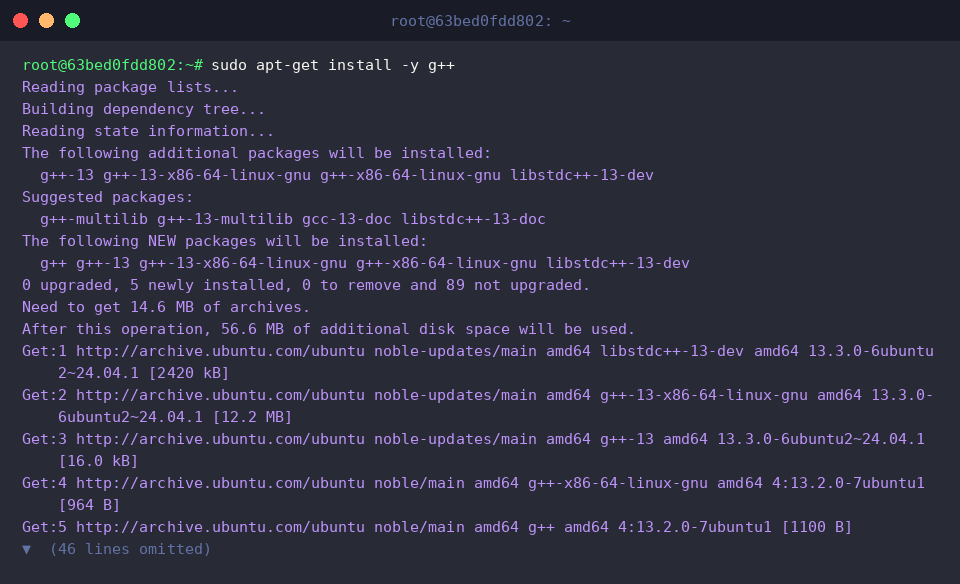
نظراً لاختلاف معالجة الأسماء وهياكل التضمين في لغة C++، نبدأ بتجهيز مترجم g++ لإجراء الاختبارات المتقدمة:
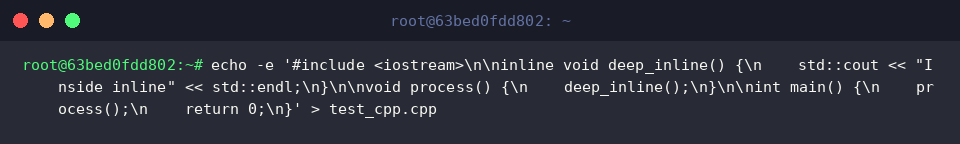
نكتب كوداً اختبارياً يحمل الاسم test_cpp.cpp، وندمج فيه دالة مضمنة (Inline) يتم استدعاؤها عبر تسلسل وظيفي، لاختبار قدرة التتبع على اختراق التضمين البرمجي:
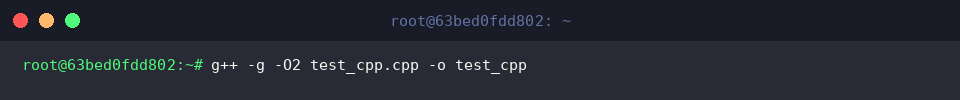
نشرع في تصريف الشيفرة مع الإبقاء على رموز التشخيص -g وتفعيل تحسينات الأداء -O2 لتحفيز المترجم على دمج الدالة المضمنة في موقع الاستدعاء:
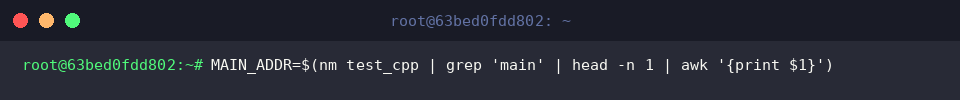
نستخرج عنوان نقطة الانطلاق الرئيسية main من جدول الرموز البرمجية، ونحفظه داخل المتغير MAIN_ADDR ليكون جاهزاً للتحليل:
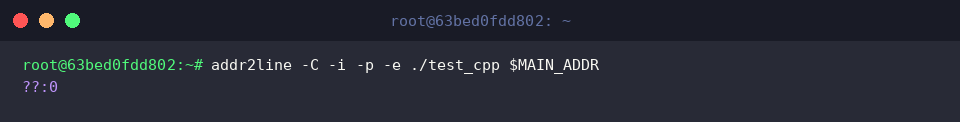
نعتمد على الخيار -C لفك تشفير أسماء C++ المعقدة، وندمج معه الرايتين -i لتتبع سلسلة التضمين و-p لطباعة المخرجات بنمط مدمج ومقروء في سطر منفرد.
يجدر التنويه إلى أن ظهور الرمز ??:0 يشير إلى تعذر الوصول المباشر لسطر الكود؛ ويرجع ذلك في الغالب إلى أثر التحسينات البرمجية الصارمة للمترجم أو خصائص الملفات التنفيذية المستقلة عن الموقع (PIE) وتوزيع عناوينها الافتراضية.
تناولنا خلال هذا الدليل الكيفية العملية للاستفادة من أداة addr2line في بيئة لينكس لفك شفرة الأخطاء وتحديد موقع الانهيار البرمجي في غضون لحظات.
عندما تظهر لك سجلات النظام المحشوة بعناوين الذاكرة المجردة، اجعل هذه الأداة خيارك الأول لتقليص وقت التشخيص والتصحيح بشكل جذري.