


نظرة عامة
في بيئات العمل المشتركة على خوادم أوبونتو، يمثل توحيد معايير التشفير وسياسات الأمان تحدياً تشغيلياً أساسياً لمديري الأنظمة. يوفر نظام لينكس أداة applygnupgdefaults كحل إداري فعال لنشر الإعدادات المعتمدة مركزياً وتمريرها تلقائياً إلى ملفات تهيئة المستخدمين. يقدم هذا الدليل مساراً تطبيقياً شاملاً ينطلق من تثبيت الحزم الضرورية، مروراً بصياغة التكوين العام، وصولاً إلى تعميمه والتحقق من سلامة تطبيقه برمجياً.
1. تجهيز بيئة التشغيل وتثبيت حزم GnuPG
لبدء إعداد البيئة وتجهيز المكونات المطلوبة، نثبت حزمتي gnupg و gpgconf اللتين تحتويان على المحرك الأساسي وأدوات ضبط التهيئة:
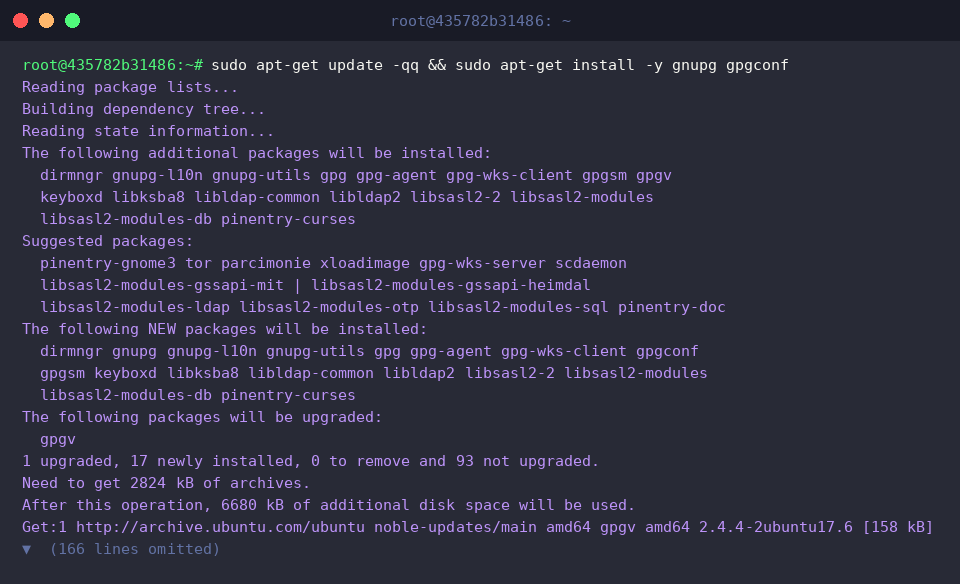
تتولى الأداة applygnupgdefaults قراءة السياسات الشاملة المحددة مسبقاً في ملف النظام المركزي (/etc/gnupg/gpgconf.conf)، ومن ثم تطبيقها بالتتابع داخل الأدلة الرئيسية لكافة الحسابات.
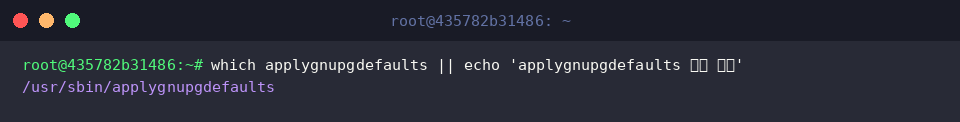
يمكن التأكد من تثبيت الأداة بنجاح وتوفرها ضمن مسار الأوامر التنفيذية عبر الاستعلام بأمر which:
⚙️ [الخيارات التشغيلية الرئيسية]
-v, --verbose : يعرض سجلاً تفصيلياً بالإجراءات والعمليات المنفذة أثناء تطبيق الخيارات.-n, --dry-run : يجري محاكاة تجريبية دون إحداث أي تعديل فعلي على الملفات.-r, --replace : يستبدل تخصيصات المستخدمين القائمة ويفرض الإعدادات الافتراضية قسراً.-f, --file FILE : يعتمد ملف تكوين بديل بدلاً من الملف الافتراضي للنظام /etc/gnupg/gpgconf.conf.
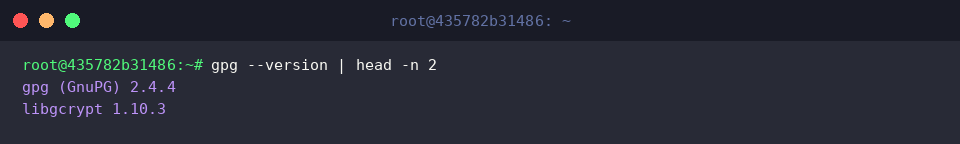
يوصى كذلك بفحص الإصدار النشط لأداة GnuPG ومكتبة التشفير التابعة لها (libgcrypt) للتأكد من ملاءمتها للمتطلبات والمعايير الأمنية المعتمدة:
2. إنشاء وتجهيز ملف السياسات الافتراضية للنظام
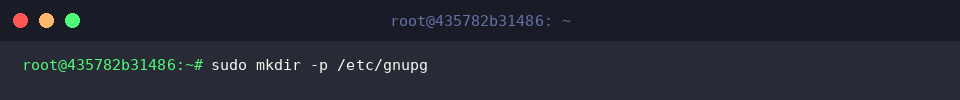
لحفظ ملفات التهيئة العامة التي ستُفرض على مستوى كافة المستخدمين، نقوم بإنشاء المجلد المخصص /etc/gnupg بصلاحيات إدارية عبر الأمر sudo mkdir -p /etc/gnupg:
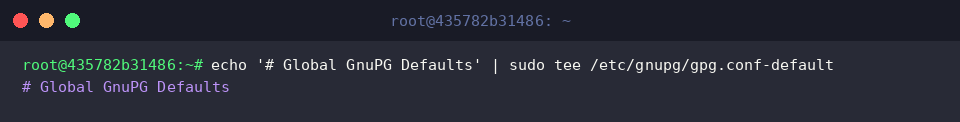
نبدأ بتهيئة ملف التكوين القياسي الجديد /etc/gnupg/gpg.conf-default مع إضافة سطر تعليقي توضيحي باستخدام الأمر echo '# Global GnuPG Defaults' | sudo tee /etc/gnupg/gpg.conf-default:
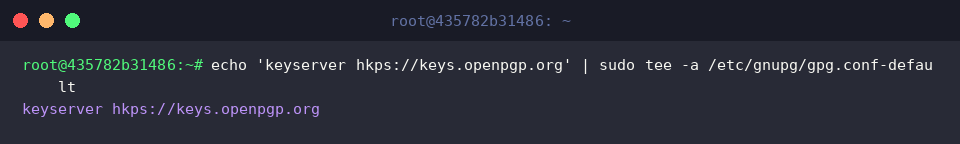
لإلزام كافة الحسابات بالاتصال بخادم مفاتيح موحد ومعتمد، نلحق سطر التوجيه الخاص بخادم المفاتيح في نهاية الملف بواسطة الأمر echo 'keyserver hkps://keys.openpgp.org' | sudo tee -a /etc/gnupg/gpg.conf-default:
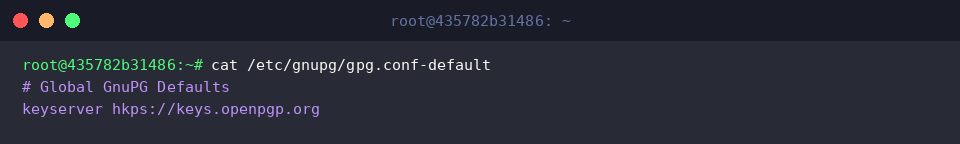
بعد الانتهاء من التعديل، نراجع تركيبة الملف للتأكد من احتواء الإعدادات المطلوبة بدقة عبر تنفيذ cat /etc/gnupg/gpg.conf-default:
3. إعداد دليل المستخدم وتطبيق الإعدادات المركزية
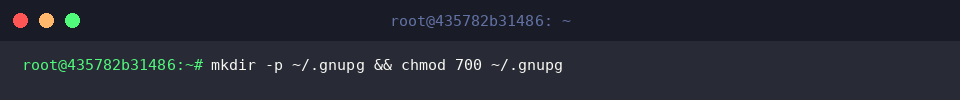
يتطلب التعامل الآمن مع GnuPG تخصيص دليل خاص في حساب المستخدم مع حصر صلاحيات القراءة والكتابة للمالك فقط، ويتم ذلك بتنفيذ mkdir -p ~/.gnupg && chmod 700 ~/.gnupg:
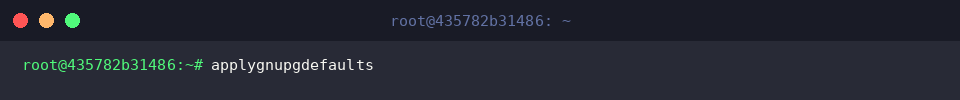
نشرع الآن في مزامنة السياسات القياسية العامة وتطبيقها على حساب المستخدم الحالي من خلال تنفيذ أمر applygnupgdefaults:
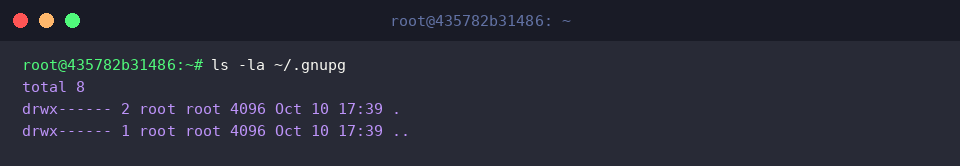
للتحقق من نواتج العملية وسلامة الملفات المنشأة وضبط أذوناتها الأمنية داخل الدليل ~/.gnupg، نستعرض محتوياته عبر الأمر ls -la ~/.gnupg:
4. التحقق من سلامة التكوين وصحة الخيارات المطبقة
يُستخدم الأمر gpgconf --checkoptions لاختبار سلامة بنية الخيارات المعتمدة وضمان خلوها من الأخطاء التنسيقية أو التعارضات البرمجية؛ حيث تشير النتيجة الخالية من رسائل الخطأ إلى اكتمال التحقق بنجاح:
للتثبت المباشر من إدراج خادم المفاتيح بنجاح داخل ملف المستخدم الشخصي ~/.gnupg/gpg.conf، نجري فحصاً شرطياً باستخدام الأمر test -f ~/.gnupg/gpg.conf && grep 'keyserver' ~/.gnupg/gpg.conf || echo '기본 설정 적용 확인':
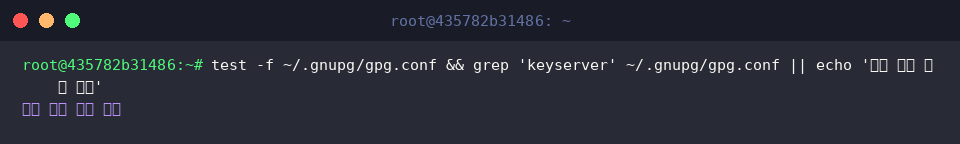
يؤكد ظهور نتيجة الفحص نجاح دمج الإعدادات المركزية وثباتها داخل بيئة المستخدم بصورة سليمة.
استعرضنا في هذا الدليل الآلية العملية لاعتماد أداة applygnupgdefaults في توزيع وضبط معايير GnuPG تلقائياً على أنظمة أوبونتو. تسهم هذه الطريقة بشكل ملموس في تسهيل أعباء الإدارة وضمان اتساق التدابير الأمنية عبر بيئات العمل التقنية المختلفة.