


نظرة عامة
يُعدّ التعامل مع تحويل البيانات وتمثيلها بأمان أحد الأعمدة الأساسية لإدارة الأنظمة ونقل الملفات عبر الشبكات في بيئات لينكس. نناقش في هذا الدليل آلية عمل الأداة القياسية base64، مستعرضين المبادئ التشغيلية لتحويل المحتوى النصي والملفات الثنائية إلى صيغة قابلة للتداول دون تلف، ثم استرجاعها بدقة تامة. من خلال تطبيقات تفاعلية متدرجة على طرفية أوبونتو (Ubuntu Terminal)، ستكتسب المهارات التقنية اللازمة لمعالجة البيانات وتضمينها بكفاءة في مهامك اليومية.
معالجة النصوص المباشرة: الترميز والاسترجاع
تُوظَّف أداة base64 لتحويل المدخلات النصية أو المحتويات الثنائية إلى تمثيل آمن متوافق مع معيار Base64، إلى جانب عكس العملية لاستعادة الصيغة الأولية.
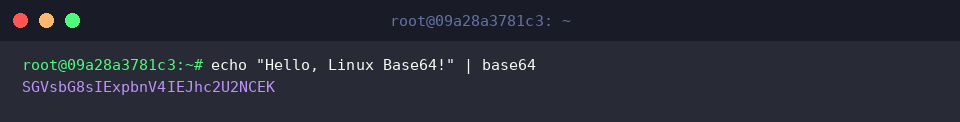
بإمكانك توجيه مخرجات الأمر echo عبر خط الأنابيب (Pipeline |) مباشرةً إلى الأداة للحصول الفوري على السلسلة المشفرة بنظام Base64.
⚙️ [خيارات التشغيل الأساسية]
-d, --decode : فك تشفير وتفريغ البيانات المرمزة لإعادتها إلى هيئتها الأصلية.-w, --wrap=COLS : تجزئة المخرجات وإدراج سطر جديد بعد كل عدد محدد (COLS) من الحروف (استخدام القيمة 0 يعطل التفاف الأسطر تماماً).-i, --ignore-garbage : تجاوز أي محارف غير صالحة ولا تنتمي لأبجدية Base64 أثناء عملية فك الترميز.
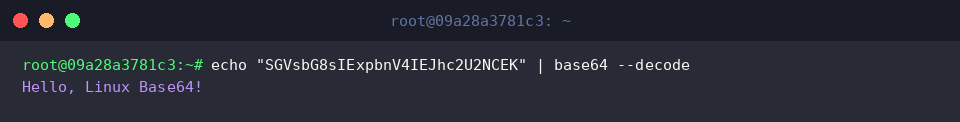
تتيح الراية --decode عكس التحويل واسترداد المحتوى الأولي بدقة؛ فعند تمرير السلسلة المرمزة بالأنبوب إلى الأداة مع هذا الخيار، تظهر العبارة الأصلية Hello, Linux Base64! على الطرفية كما كُتبت أول مرة.
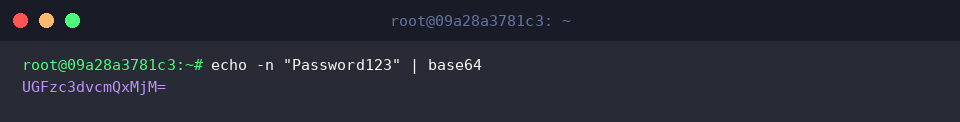
في كثير من سيناريوهات الأتمتة، يلزم استبعاد محرف السطر الجديد التلقائي لضمان سلامة التشفير؛ وهنا تبرز أهمية المعامل -n مع echo. ينتج عن هذا التمرير الدقيق ظهور محارف المحاذاة (=) في نهاية التمثيل المرمز، مما يطابق متطلبات خوارزمية Base64 بدقة رياضية.
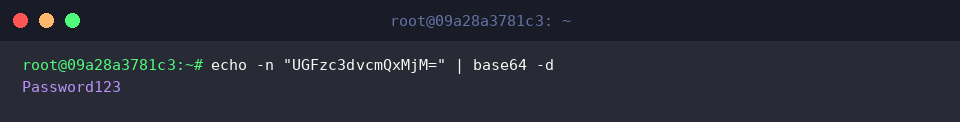
يمثل الخيار المقتضب -d بديلاً مطابقاً للراية الكاملة --decode، حيث يعيد السلسلة النصية الخالية من الأسطر الإضافية إلى كلمة المرور الأصلية دون أي تشويه أو زيادات.
ترميز الملفات الكاملة وإعادة بنائها
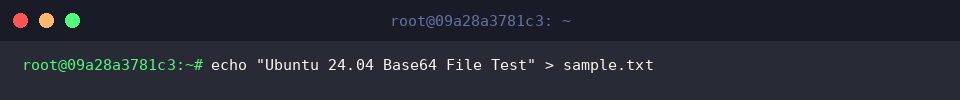
نبدأ أولاً بتجهيز ملف نصي تجريبي باسم sample.txt لتطبيق خطوات المعالجة على مستوى الملفات في نظام التشغيل.
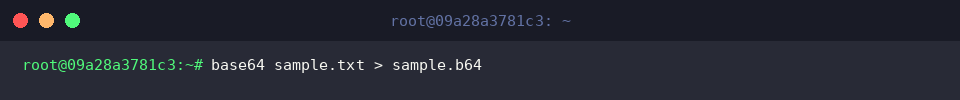
بتمرير مسار الملف مباشرةً كمعامل للأمر base64 مع توجيه الدفق عبر عامل إعادة التوجيه (>)، نقوم بحفظ النسخة المرمزة بالكامل داخل ملف جديد يدعى sample.b64.
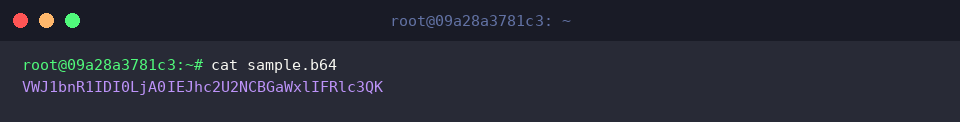
نستعين بالأمر cat لمعاينة السجلات المخزنة ضمن sample.b64، لنلاحظ نجاح تحويل الكتلة النصية الأصلية إلى تدفق نصي موثوق بتنسيق Base64.
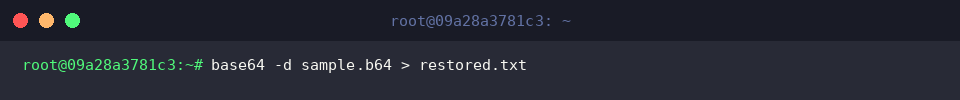
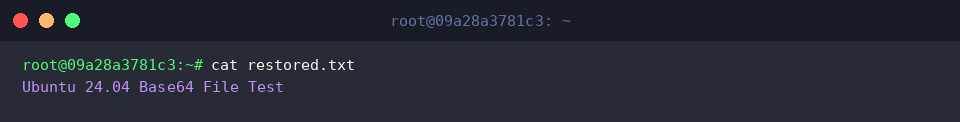
ولعكس العملية، يُمرر الملف المرمز sample.b64 مصحوباً بالخيار -d لإعادة فك التشفير وتوجيه الناتج المسترد إلى ملف مستقل يحمل الاسم restored.txt.
عند فحص restored.txt عبر أداة cat، يتضح تطابق المحتوى المسترجع مع النص المصدري حرفياً دون فقدان أي بايت.
معالجة الكتل الثنائية والتحقق البرمجي من سلامتها
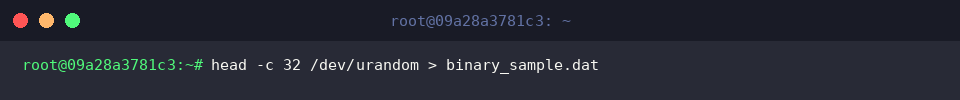
لاختبار كفاءة المعالجة مع البيانات الثنائية غير القابلة للقراءة البشرية، نستخرج عينة عشوائية بحجم 32 بايت من المصدر التجريدي /dev/urandom ونحفظها في الملف binary_sample.dat.
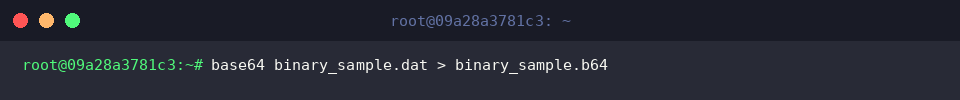
يجري بعد ذلك ترميز الملف الثنائي binary_sample.dat بواسطة base64 وحفظ التمثيل النصي في الملف binary_sample.b64.
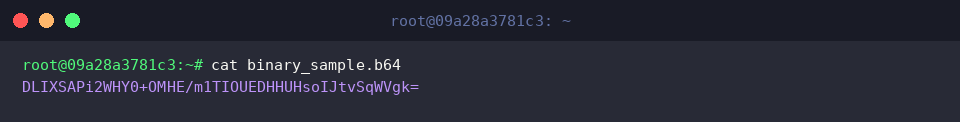
عند استعراض binary_sample.b64 بالأمر cat، نجد أن البايتات الثنائية الخام قد تحولت بنجاح إلى سلاسل ASCII آمنة للنقل عبر البروتوكولات النصية وقواعد البيانات.
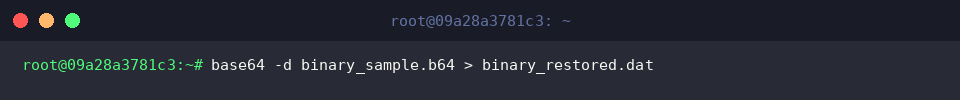
نقوم الآن بتنفيذ عملية الفك العكسية للملف binary_sample.b64 عبر المعامل -d وتوجيه الخرج الثنائي المعافى نحو الملف binary_restored.dat.
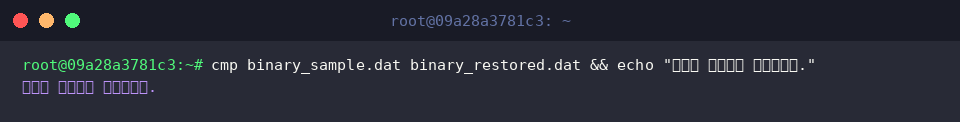
لإثبات عدم تعرض البيانات لأي تشوه أو تلف غير مرئي، نلجأ إلى الأمر cmp لإجراء مقارنة دقيقة بايت ببايت بين الأصل binary_sample.dat والمسترجع binary_restored.dat. يؤكد غياب الفروقات سلامة وموثوقية دورة التحويل بأكملها.
ضبط مخرجات السطر الواحد وتجهيز أسرار التهيئة (Secrets)
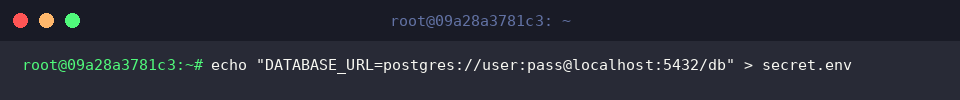
تمهيداً لترميز متغيرات البيئة الحساسة، ننشئ ملف التهيئة secret.env متضمناً سلسلة الاتصال بقاعدة البيانات.
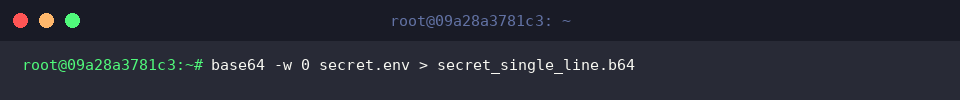
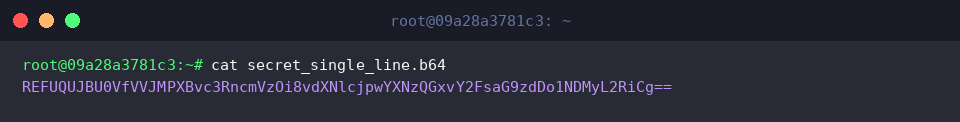
تفرض أداة base64 فواصل أسطر افتراضية قد تُعطل إعدادات Kubernetes Secrets أو ترويسات HTTP؛ ولتلافي ذلك، نستخدم الخيار -w 0 لفرض التشفير في سطر متصل وتخزينه في secret_single_line.b64.
عبر استعراض الملف secret_single_line.b64 بواسطة cat، نحصل على سلسلة متصلة تماماً وجاهزة للإدراج المباشر في ملفات تعريف الحاويات وإعدادات السحابة.
لتنظيم مظهر سطر الأوامر بعد طباعة السلسلة غير المنتهية بفاصل سطري، يكفي تمرير أمر echo منفرد لإضافة سطر فاصل جديد.
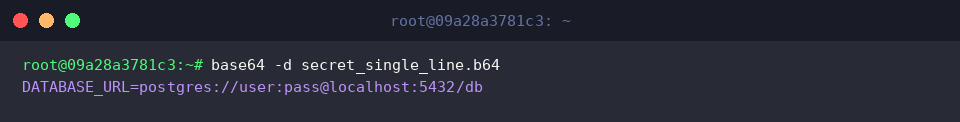
أخيراً، نتحقق من قابلية استرجاع البيانات بتطبيق الأمر base64 مع الخيار -d على secret_single_line.b64. يُعاد متغير DATABASE_URL إلى الشاشة بحالته النقية الأصلية دون أي خلل.
تناولنا خلال هذا الدليل الشامل حزمة التطبيقات العملية لأداة base64 في أنظمة لينكس، بدءاً من النصوص البسيطة وصولاً إلى الملفات الثنائية وتكوينات البيئة السحابية. يمكنك الآن دمج هذه الممارسات بثقة في نصوص الشل البرمجية وتدفقات أتمتة الأنظمة لديك.