


نظرة عامة
توفر بيئة لينكس آليات حماية متقدمة تتجاوز صلاحيات المستخدم الخارق (root)، وتأتي أداة chattr في مقدمة هذه الوسائل لتأمين البنية التحتية والملفات الحساسة ضد الحذف أو التعديل العرضي والمتعمد. يستعرض هذا الدليل التطبيقي كيفية قراءة سمات نظام الملفات الموسعة عبر lsattr، وضبط الحماية الصارمة باستخدام سمة عدم التغيير (+i) وسمة الإلحاق الحصري (+a) لضمان سلامة الإعدادات وسجلات النظام.
استعراض خصائص الملفات الموسعة عبر أداة lsattr
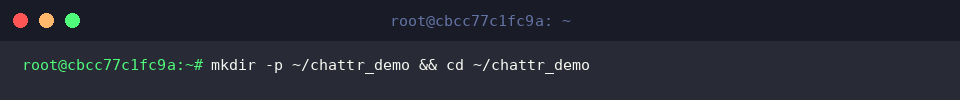
نستهل بيئة الاختبار بإنشاء مجلد مخصص للتجارب الميدانية والانتقال الفوري إليه عبر تنفيذ الأمر mkdir -p ~/chattr_demo && cd ~/chattr_demo:
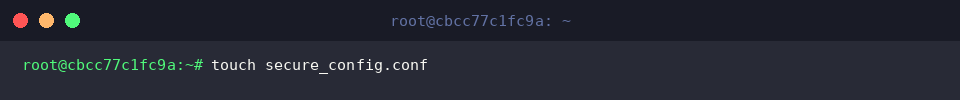
نقوم بعد ذلك بإنشاء ملف تكوين تجريبي لاختبار تعديل وقراءة السمات الموسعة بواسطة الأمر touch secure_config.conf:
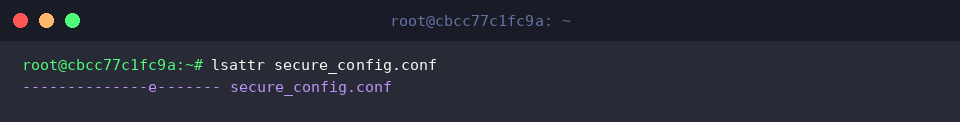
تُستخدم أداة lsattr لإظهار السمات المتقدمة المرتبطة بنظام ملفات لينكس لكل ملف أو دليل.
توضح السمة الافتراضية e في المخرجات أن الملف يعتمد ميزة النطاقات (extents) لإدارة تخطيط كتل البيانات على القرص بكفاءة عالية.
⚙️ [الخيارات التشغيلية الهامة]
-a : عرض السمات لكافة المحتويات داخل المجلد بما في ذلك الملفات المخفية التي تبدأ بنقطة (.).-d : فحص خصائص المجلد نفسه عوضاً عن سرد سمات الملفات التي يحتويها.-R : استعراض السمات لجميع المجلدات الفرعية والملفات المتفرعة عنها بشكل تكراري.-v : إظهار رقم إصدار الملف (generation number) بجانب خصائصه.
قفل الملفات ومنع حذفها بالكامل باستخدام الخيار (+i)
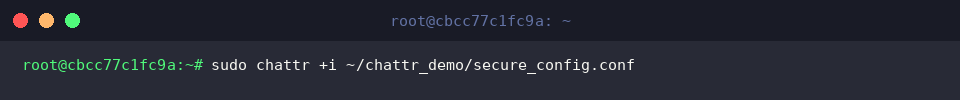
لمنح الملف وضعية الحصانة المطلقة (immutable)، نمرر السمة عبر الأمر sudo chattr +i ~/chattr_demo/secure_config.conf.
بمجرد تفعيل السمة +i، يتم إحباط أي محاولة لتعديل المحتوى، أو حذفه، أو إعادة تسميته، أو ربطه بروابط صلبة، حتى لو صدرت العملية من مدير النظام root شخصياً.
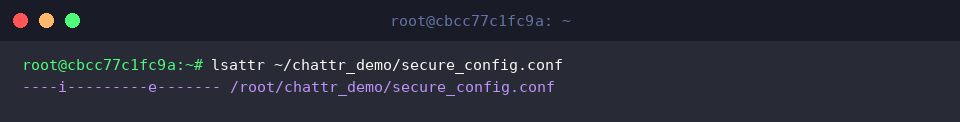
للتحقق من إسناد خاصية الأمان الموسعة بشكل سليم، ننفذ الأمر lsattr ~/chattr_demo/secure_config.conf.
يؤكد ظهور الحرف i في سطر البيانات أن الملف بات في حالة غير قابلة للتغيير ومحمياً بالكامل.
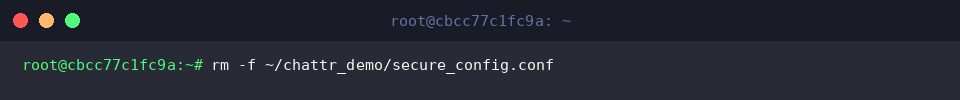
لاختبار صمود الملف وفاعلية القفل، نقوم بمحاولة إزالة قسرية عبر الأمر rm -f ~/chattr_demo/secure_config.conf.
يرفض النظام مسح الملف تماماً رغم تمرير راية الإجبار (-f)، ويظل المستند ثابتاً في مكانه دون مساس.
إلغاء حظر التعديل واستئناف التحرير القياسي عبر (-i)
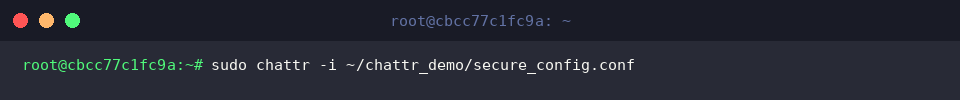
عند الرغبة في تحديث الملف المحمي، نرفع الحصانة السابقة بتنفيذ sudo chattr -i ~/chattr_demo/secure_config.conf.
يؤدي استخدام المعامل -i إلى تجريد الملف من قفل الحصانة، معيداً إياه إلى وضعه الاعتيادي القابل للكتابة والمحو.
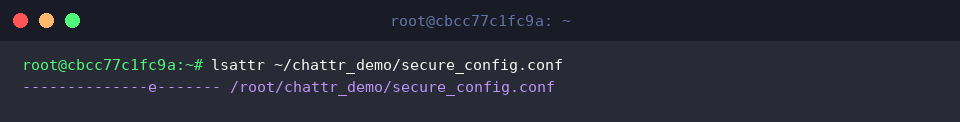
نتحقق مجدداً من بنية الخصائص عبر الأمر lsattr ~/chattr_demo/secure_config.conf.
يشير غياب الرمز i من قائمة الحروف المعروضة إلى نجاح إلغاء قيد الأمان.
للتأكد من استعادة صلاحية الكتابة، نضيف سطراً برمجياً جديداً للملف بواسطة echo 'server_port=8080' >> ~/chattr_demo/secure_config.conf.
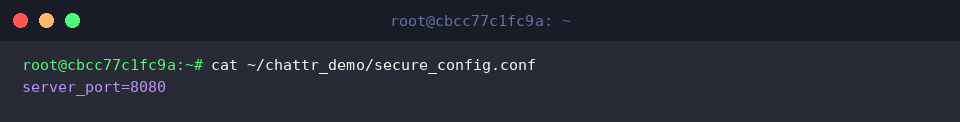
نستعرض المحتوى الحالي للملف باستخدام الأمر cat ~/chattr_demo/secure_config.conf للتأكد من حفظ التعديل.
تُظهر شاشة الطرفية قيمة المنفذ المضافة، مما يبرهن على سير عمليات التحرير بسلاسة دون عراقيل.
وضع الإلحاق فقط لحماية السجلات من التحريف (+a)
نبدأ أولاً بإنشاء ملف لمتابعة أحداث النظام والتدقيق الأمني عن طريق تنفيذ touch ~/chattr_demo/app_audit.log:
لمنع تعديل السجلات السابقة أو حذف محتواها مع إبقاء إمكانية كتابة بيانات جديدة في نهاية الملف، نطبق السمة عبر sudo chattr +a ~/chattr_demo/app_audit.log.
يمنع النمط +a عمليات الكتابة فوق السطور القديمة أو اقتطاع الملف، موفراً حماية حاسمة ضد تزييف مسارات التدقيق الأمني.
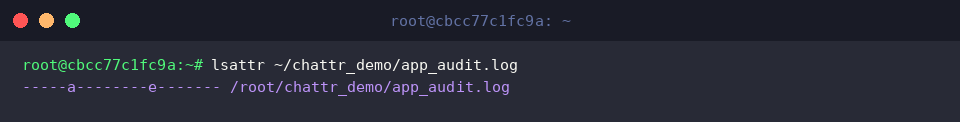
نلقي نظرة على خصائص ملف السجل بتنفيذ lsattr ~/chattr_demo/app_audit.log.
يدل وجود الحرف a ضمن النتائج على أن وضع الإلحاق فقط (append-only) يعمل بفاعلية.
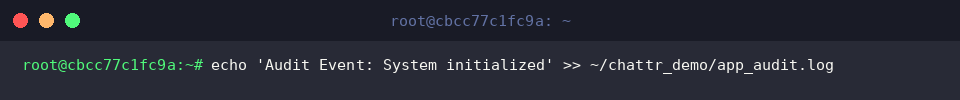
نختبر قدرة التطبيقات على إرسال بيانات جديدة لنهاية الملف بتمرير إدخال تجريبي عبر echo 'Audit Event: System initialized' >> ~/chattr_demo/app_audit.log.
تنجح عمليات الإلحاق المعتمدة على الرمز >> بسلاسة تامة في ظل تواجد السمة +a.
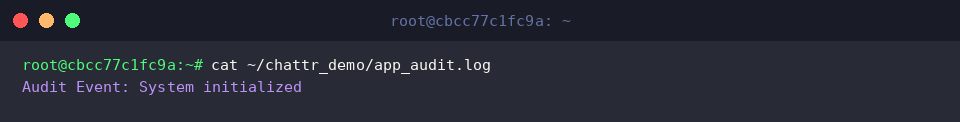
نتفقد محتوى السجل المتراكم من خلال تشغيل الأمر cat ~/chattr_demo/app_audit.log.
يظهر الحدث المسجل بصورة صحيحة في السطر الأخير، مؤكداً تكامل عمليات التسجيل المستمر مع استمرار منع التعديل والتفريغ.
تطبيق سمات الحماية الشاملة على المجلدات فرعياً (-R)
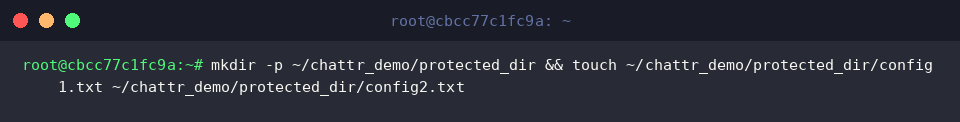
للتدريب على تأمين الهياكل الدليلية المعقدة دفعة واحدة، ننشئ مجلداً يضم عدة ملفات ضبط تجريبية عبر الأمر mkdir -p ~/chattr_demo/protected_dir && touch ~/chattr_demo/protected_dir/config1.txt ~/chattr_demo/protected_dir/config2.txt:
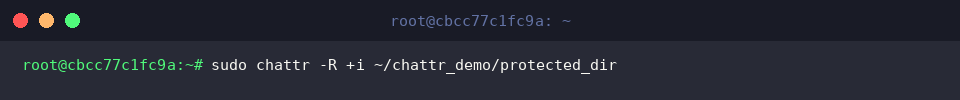
نقوم بقفل الدليل الرئيسي وكافة عناصره الداخلية تكرارياً بتطبيق الأمر sudo chattr -R +i ~/chattr_demo/protected_dir.
تضمن الراية -R سريان سمة الحصانة (+i) بصورة هرمية تشمل الدليل وكل ما يقع في نطاقه من ملفات ومجلدات فرعية.
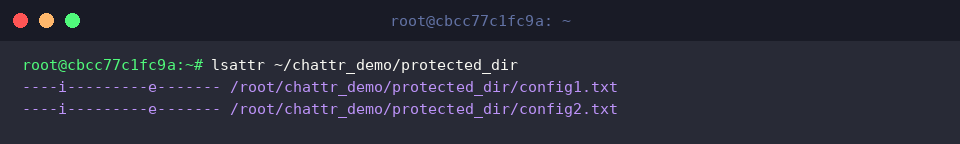
لمعاينة أثر التطبيق التكراري على المحتويات الداخلية، ننفذ الأمر lsattr ~/chattr_demo/protected_dir.
يوضح الخرج حصول كافة الملفات الفرعية على السمة i، مما يعني قفل المجموعة كاملة بنجاح.
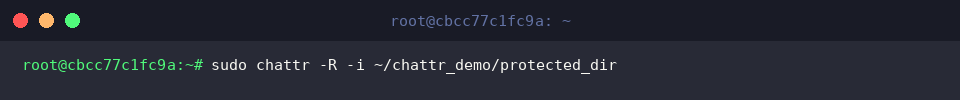
ولإعادة المسار إلى وضعه المرن عند الحاجة للصيانة أو الحذف، نزيل القيود جماعياً بتنفيذ sudo chattr -R -i ~/chattr_demo/protected_dir.
تُسقط التركيبة -R -i شارات الحماية عن المسار ومفرزاته بضربة واحدة، مستعيدة القدرة على تنظيم وتعديل الملفات حسب متطلبات الإدارة.
استعرضنا معاً عبر هذه الخطوات العملية قوة أداة chattr في فرض قيود حماية صارمة تعجز صلاحيات root الافتراضية عن تجاوزها.
يُنصح باعتماد هذه الخصائص المتقدمة على ملفات التكوين الحيوية وقواعد السجلات لتفادي الأخطاء البشرية القاتلة والحد من أخطار التسلل البرمجي داخل بيئات الإنتاج.