


نظرة عامة
يواجه مسؤولو الأنظمة تحدياً متكرراً يتمثل في استهلاك الوقت عند إعداد أو تعديل كلمات سر المجموعات يدوياً على خوادم لينكس. تبرز أداة chgpasswd كحل مثالي يوفر معالجة دفعية فائقة الكفاءة عبر سطر الأوامر. يستعرض هذا الدليل التطبيقي آليات عمل الأداة، بدءاً من تمرير البيانات المجدولة عبر الدخل القياسي وصولاً إلى تشفير التجزئة بخوارزميات متقدمة داخل بيئة أوبونتو.
إعداد بيئة الاختبار وإنشاء المجموعات
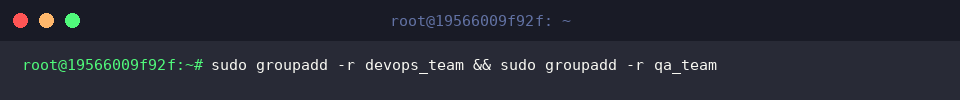
قبل الشروع في تجربة الأداة، يتعين تجهيز مجموعتي عمل مخصصتين لاختبار التعديل الجماعي، وذلك بتنفيذ الأمر sudo groupadd -r devops_team && sudo groupadd -r qa_team:
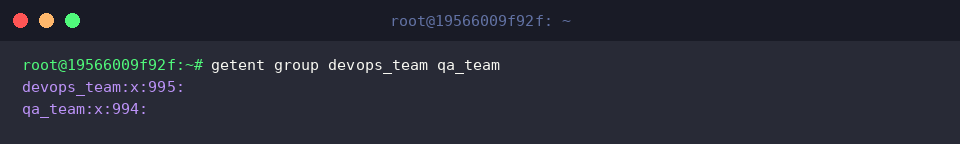
للتحقق من استقرار إدخال المجموعتين في قاعدة بيانات النظام بنجاح، يُستعلم عنهما بواسطة الأمر getent group devops_team qa_team.
تُظهر مخرجات التيرمينال أسماء المجموعات ومُعرفات الـ GID المسندة لكل منها بشكل سليم:
الاستخدام الأساسي لأمر chgpasswd وتحديث كلمات السر دفعة واحدة
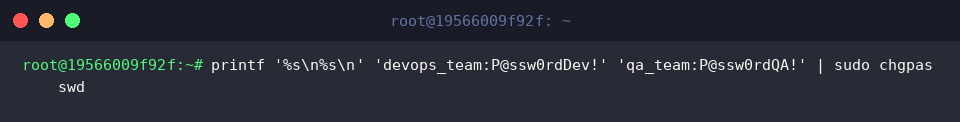
تعتمد الأداة على قراءة بيانات بصيغة اسم_المجموعة:كلمة_المرور. يمكن تمرير هذه الأزواج دفعة واحدة عبر خط أنابيب (Pipeline) مباشر يربط مخرجات printf بالدخل القياسي لأمر التعديل الجماعي sudo chgpasswd.
إنهاء الأمر دون إرجاع أخطاء يعني إتمام معالجة كافة السجلات وتطبيق التعديل على مستوى النظام:
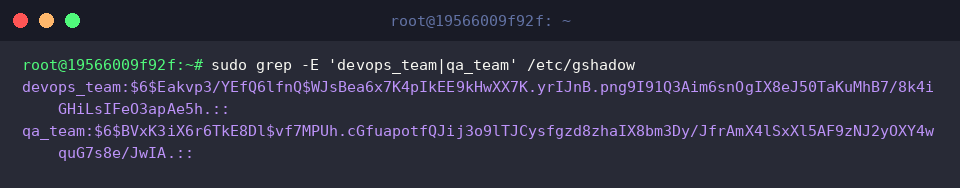
يحتفظ ملف /etc/gshadow ببيانات التشفير الخاصة بكلمات مرور المجموعات. للتأكد من نجاح التغييرات، نتحقق من محتوى الملف باستخدام sudo grep -E 'devops_team|qa_team' /etc/gshadow.
يؤكد ظهور الحقول التجزئية المشفرة أمام كل مجموعة اكتمال عملية التحديث بأمان:
فرض خوارزمية التشفير SHA-512 عبر الخيار (-c)
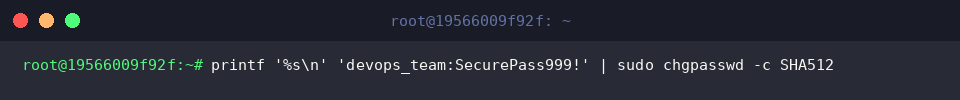
لرفع معايير الأمان وتجنب خوارزميات التجزئة الافتراضية الأقل حماية، توفر الأداة معامل -c لتحديد آلية التشفير. يتم تعيين كلمة مرور جديدة لمجموعة devops_team مشفرة وفق معيار SHA-512 بتنفيذ printf '%s\n' 'devops_team:SecurePass999!' | sudo chgpasswd -c SHA512.
رجوع سطر الأوامر دون تنبيهات سلبية يدل على نجاح تشفير القيمة المسندة:
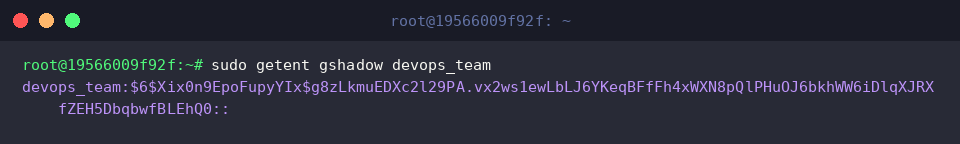
تُفحص خصائص التشفير المطبقة على المجموعة عبر الاستعلام المباشر بأمر sudo getent gshadow devops_team.
توضح النتيجة استبدال القيمة القديمة ببيانات تجزئة تبدأ بالمحدد المصدري $6$، وهو المعرف القياسي لخوارزمية SHA-512 في بيئات لينكس:
الأتمتة عبر إعادة توجيه الملفات وتنظيف بيئة العمل
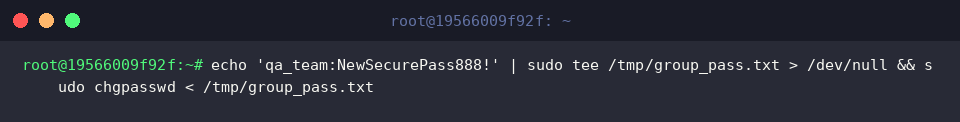
في بيئات النشر المؤتمتة، يُفضل غالباً قراءة كلمات المرور من ملف وسيط بدلاً من الأنابيب المباشرة. يُنشأ ملف مؤقت يحتوي على البيانات ثم تُمرر محتوياته عبر إعادة توجيه الدخل القياسي (<) بتشغيل echo 'qa_team:NewSecurePass888!' | sudo tee /tmp/group_pass.txt > /dev/null && sudo chgpasswd < /tmp/group_pass.txt.
اكتمال الأمر بصمت يشير إلى معالجة الملف وتطبيق السجلات بدقة:
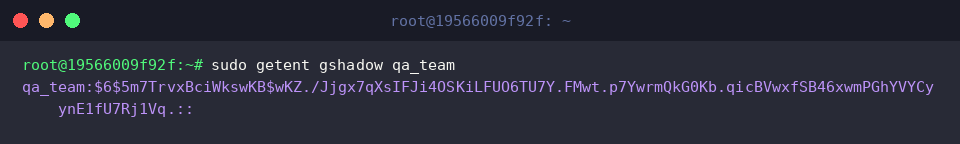
للاطمئنان النهائي على جاهزية كلمة مرور مجموعة qa_team، يُستعرض قيدها الأمني عبر sudo getent gshadow qa_team.
تُبرهن النتائج على تثبيت التجزئة المشفرة الجديدة للمجموعة داخل النظام:
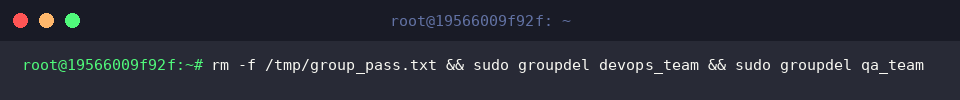
عقب انتهاء التدريب، يجب إعادة بيئة النظام إلى حالتها الأصلية بحذف الملف المؤقت والمجموعات الاختبارية من خلال تنفيذ rm -f /tmp/group_pass.txt && sudo groupdel devops_team && sudo groupdel qa_team.
انتهاء المعالجة بسلاسة يؤكد إزالة الملفات والمجموعات وحفظ سلامة النظام:
قدم هذا الدليل استعراضاً شاملاً لقدرات chgpasswd في نظام أوبونتو للتحكم بكلمات سر المجموعات بالجملة. يُعد دمج هذا الأمر مع سكربتات الأتمتة ومهام الصيانة الدورية وسيلة لا غنى عنها لتعزيز إنتاجية إدارة الخوادم الضخمة.