


نظرة عامة
تعد أداة nmap الركيزة الأساسية لمهندسي الأنظمة ومسؤولي الأمن السيبراني عند فحص الشبكات وتقييم منافذ الخوادم. يستعرض هذا الدليل العملي خطوات إعداد الأداة على بيئة Ubuntu، وكيفية فحص الخدمات النشطة، وفك شفرة تقارير الفحص والتعرف على المنافذ المفتوحة بدقة واحترافية.
تجهيز بيئة الفحص وتثبيت حزمة nmap
لبدء التدريب العملي وتوفير خدمة محلية لاختبار قدرات المسح، نقوم أولاً بتحديث فهارس الحزم وتثبيت nmap ومترجم python3 بتنفيذ الأمر apt-get update -qq && apt-get install -y nmap python3.
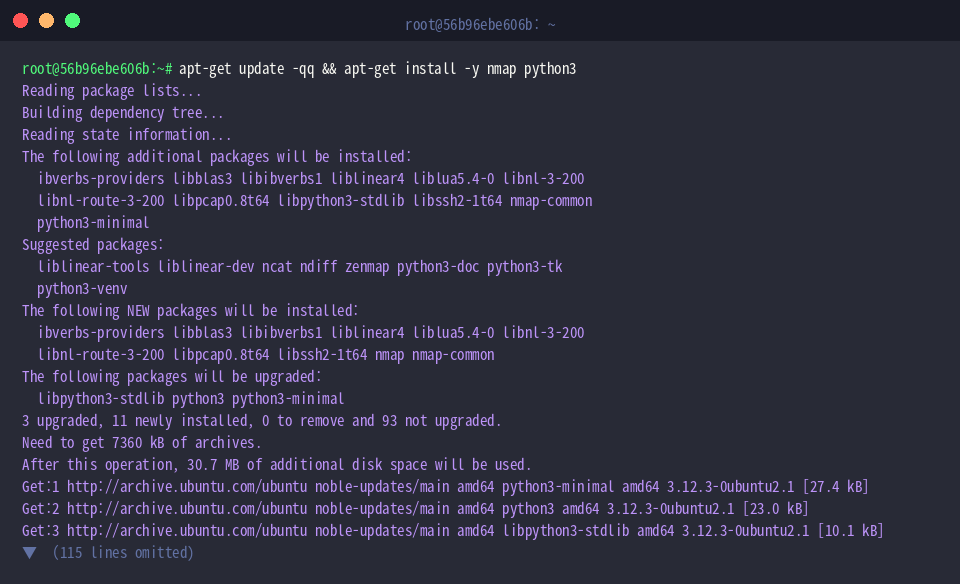
تمثل أداة nmap معياراً تقنياً لاستكشاف الأنظمة وتدقيق الثغرات، حيث تتولى مسح المنافذ وتحديد البرمجيات النشطة خلفها.
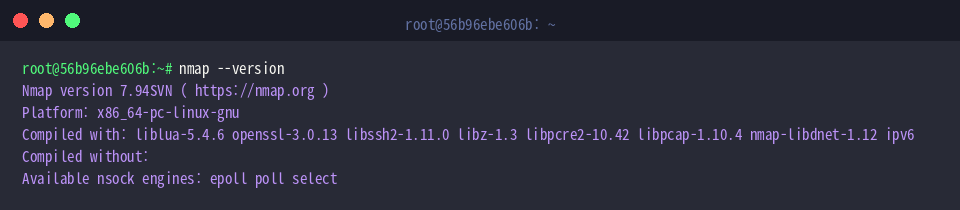
للتحقق من نجاح التثبيت ومراجعة الحزم والوحدات البرمجية المدعومة، نستخدم الأمر nmap --version.
⚙️ [أبرز الخيارات التشغيلية]
-p : تعيين منفذ محدد أو نطاق مخصص من المنافذ المستهدفة.-sS : تنفيذ فحص SYN الخفي (Stealth Scan) دون استكمال المصافحة الثلاثية، مما يوفر سرعة وتخفياً أكبر.-sT : إجراء فحص TCP الكامل عبر إتمام دورة 3-way handshake التقليدية.-sU : التحقق من المنافذ التي تعمل عبر بروتوكول UDP وتحديد الخدمات غير المعتمدة على الاتصال المباشر.-sV : استخراج هوية البرمجيات العاملة بدقة ومعرفة أرقام إصداراتها على المنافذ النشطة.-O : تحليل بصمات بروتوكول الشبكة للتعرف على نظام التشغيل العامل على الهدف.-A : تفعيل الفحص الشامل المتقدم الذي يدمج اكتشاف نظام التشغيل، والإصدارات، والسكربتات، وتتبع المسار traceroute.-v : رفع مستوى التفاصيل المعروضة أثناء عملية المسح ومتابعة التطورات خطوة بخطوة.
لإنشاء نقطة اختبار محلية جاهزة للاستجابة، يتم تشغيل خادم ويب تجريبي عبر بايثون في الخلفية على المنفذ 8080 بواسطة الأمر python3 -m http.server 8080 > /dev/null 2>&1 &.
يُمرر الأمر sleep 1 لتعليق العمليات لمدة ثانية واحدة للتأكد من ربط الخادم بالمنفذ 8080 واستعداده التام لاستقبال طلبات الاتصال.
إجراء الفحص القياسي واستكشاف حالة المضيف
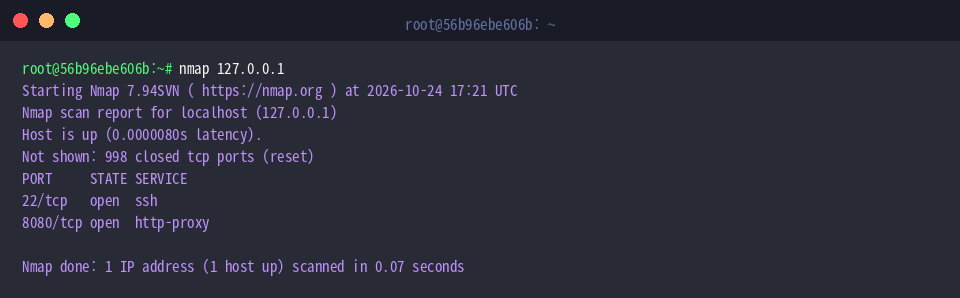
يتم الشروع في فحص المضيف المحلي عبر العنوان الداخلي (127.0.0.1) من خلال تشغيل الأمر nmap 127.0.0.1.
في حال غياب معلمات إضافية، تستهدف الأداة افتراضياً أشهر 1000 منفذ TCP متداول، حيث يظهر التقرير اكتشاف منفذ SSH رقم 22 ومنفذ خادم الويب رقم 8080 كمنفذين مفتوحين.
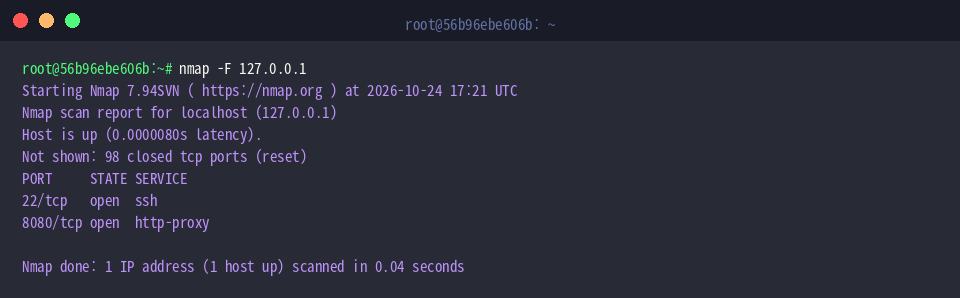
عند الحاجة إلى الحصول على قراءة أولية سريعة، يمكن تقليص نطاق الفحص إلى أشهر 100 منفذ فقط بتنفيذ nmap -F 127.0.0.1.
يقلل خيار المسح السريع -F (Fast scan) زمن الاختبار بصورة ملحوظة ويوفر نظرة فورية على الخدمات الحيوية النشطة.
استهداف منافذ معينة والتعمق في كشف الخدمات والإصدارات
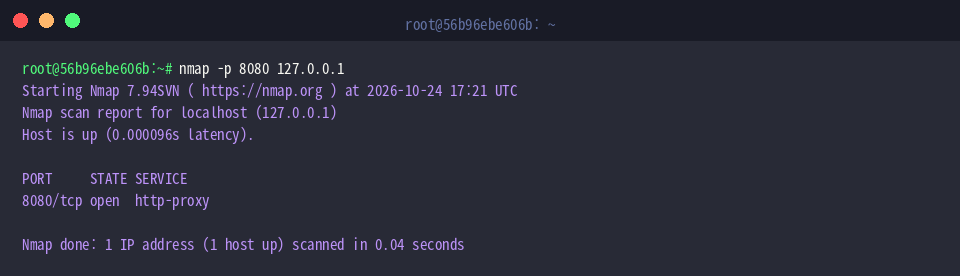
لعزل الفحص والتركيز على منفذ بعينه دون إهدار الموارد في مسح غيره، نستخدم الأمر nmap -p 8080 127.0.0.1.
يتجاوز هذا الإجراء فحص النطاقات العامة، ويؤكد مباشرة أن المنفذ 8080 يعمل في حالة مفتوحة (open).
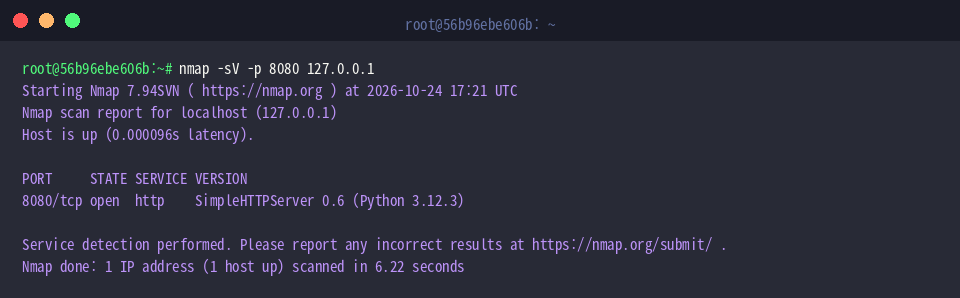
لتشخيص التطبيق الفعلي المسؤول عن هذا المنفذ وإصداره التشغيلي، ننفذ الأمر nmap -sV -p 8080 127.0.0.1.
يكشف وسيط الفحص -sV تفاصيل البرمجية، مؤكداً وجود خادم ويب مبني على بايثون (SimpleHTTPServer 0.6، Python 3.12.3) يستمع على المنفذ المطلوب.
توثيق مخرجات الفحص وإيقاف خدمات الاختبار
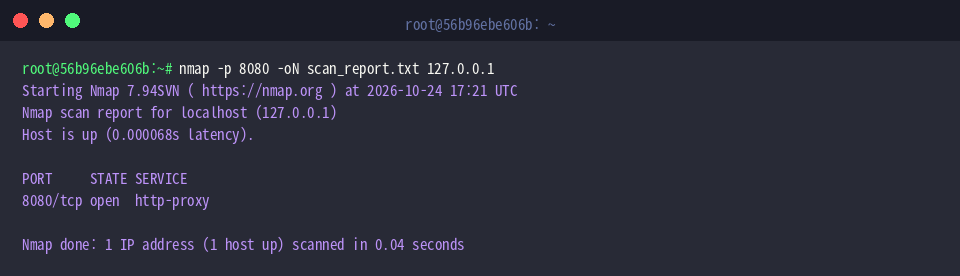
لحفظ مخرجات الفحص في ملف تقرير خارجي للرجوع إليه لاحقاً، ننفذ الأمر nmap -p 8080 -oN scan_report.txt 127.0.0.1.
يوجه الخيار -oN نفس النص المرئي على شاشة الطرفية إلى ملف نصي محدد (scan_report.txt)، مما يسهل عمليات الأرشفة ومشاركة التقارير الفنية.
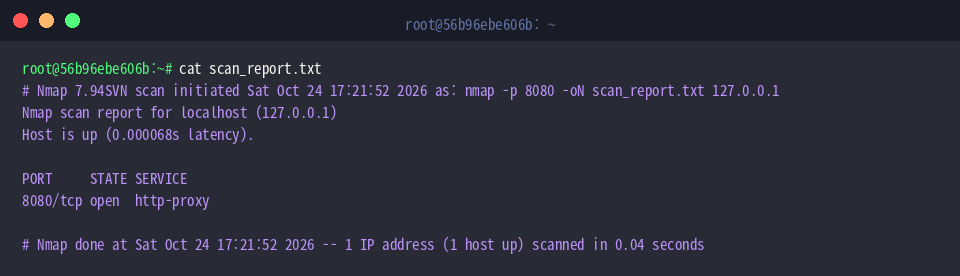
للتحقق من سلامة البيانات المحفوظة ومطابقتها، نستعرض الملف باستخدام الأمر cat scan_report.txt.
يحتوي التقرير على توقيت المسح، والمعلمات المستخدمة، وحالة المنفذ 8080 والبيانات التقنية المصاحبة بدقة تامة.
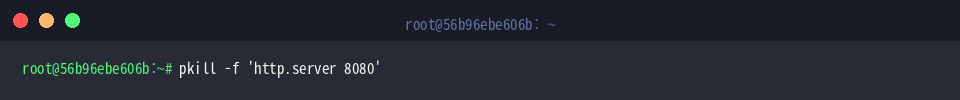
بعد الانتهاء من سيناريو الاختبار، يتم تنظيف بيئة العمل وإيقاف عملية خادم الويب المشغلة في الخلفية بأمان عبر الأمر pkill -f 'http.server 8080'.
تناولنا خلال هذا العرض العملي أساليب تطويع أداة nmap لفحص الشبكات على أنظمة أوبونتو وقراءة المخرجات بأسلوب احترافي.
يمكنك توظيف هذه الأوامر والخيارات بانتظام لمراقبة المنافذ غير الضرورية وسد منافذ التسلل المحتملة لتعزيز أمان خوادمك.