


Überblick
In zeitgemäßen Ubuntu-Distributionen bildet die Befehlssammlung ip den Standard für jede Form der Netzwerkadministration und ersetzt das veraltete Paket net-tools. Dieser Leitfaden demonstriert praxisnah, wie Systemadministratoren Netzwerkadapter untersuchen, IPv4- sowie IPv6-Adressen auslesen, Kernel-Routing-Tabellen interpretieren und Schnittstellenmetriken zielgerichtet auswerten.
Vorbereitung der Umgebung und Syntax-Übersicht
Bevor die Werkzeuge zum Einsatz kommen, stellt eine kurze Überprüfung sicher, dass die iproute2-Suite auf dem Ubuntu-Host einsatzbereit ist. Mit dem Befehl which ip || (apt-get update -qq && apt-get install -y iproute2) wird das Vorhandensein geprüft und das Paket bei Bedarf automatisiert nachinstalliert.
Über ip -V lässt sich die exakte Revisionsnummer der auf dem Server laufenden iproute2-Installation ermitteln.
⚙️ [Zentrale Globalschalter im Überblick]
-V (-Version) : Gibt die Versionsnummer des Werkzeugs auf der Standardausgabe aus.-c (-color) : Hebt Ausgabewerte farblich hervor, um die Lesbarkeit komplexer Textblöcke spürbar zu steigern.-br (-brief) : Reduziert die Informationsdichte auf eine übersichtliche, einzeilige Zusammenfassung je Adapter.-s (-stats, -statistics) : Ergänzt Link-Informationen um detaillierte Zähler für Durchsatz, Pakete und Fehlerzustände.-4 : Schränkt die Anzeige strikt auf Parameter des IPv4-Protokolls ein.-6 : Filtert alle IPv4-Daten heraus und zeigt ausschließlich IPv6-Konfigurationen.
Ein Aufruf von ip help liefert eine vollständige Referenz sämtlicher unterstützter Subsysteme (link, addr, route, neigh etc.) samt ihrer globalen Steuerungsflags.
Netzwerkschnittstellen und IP-Konfiguration analysieren (ip addr)
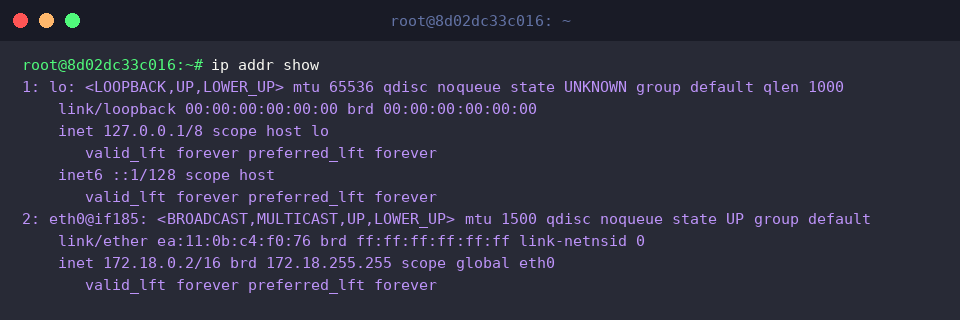
Um eine lückenlose Bestandsaufnahme aller im System registrierten Schnittstellen samt ihrer Bindungen durchzuführen, dient der Aufruf ip addr show.
Hierbei werden sowohl das Loopback-Gerät (lo) als auch physische oder virtuelle Schnittstellen (eth0) erfasst. Die Ausgabe schlüsselt Betriebszustände (UP), Hardwareadressen (link/ether), gebundene IPv4- (inet) sowie IPv6-Präfixe (inet6) inklusive Subnetzmaske in CIDR-Notation und die Broadcast-Adressen (brd) auf.
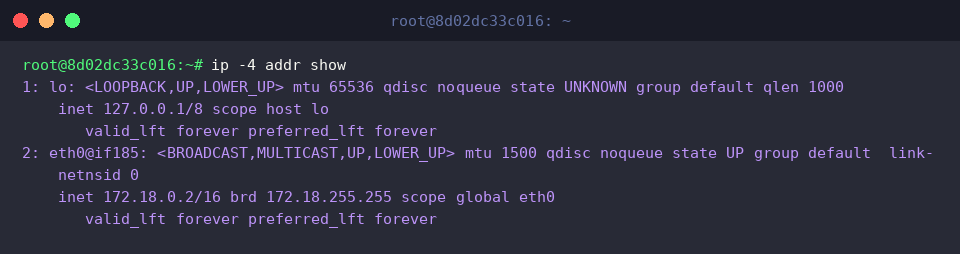
Wer IPv6-Einträge ausblenden möchte, greift zum Selektionsschalter im Befehl ip -4 addr show.
Damit konzentriert sich der Terminal-Output rein auf IPv4-relevante Parameter wie Host-Adressen (127.0.0.1/8, 172.18.0.2/16) und zugehörige Broadcast-Bereiche – ideal für rasche Fehlerdiagnosen in traditionellen Netzen.
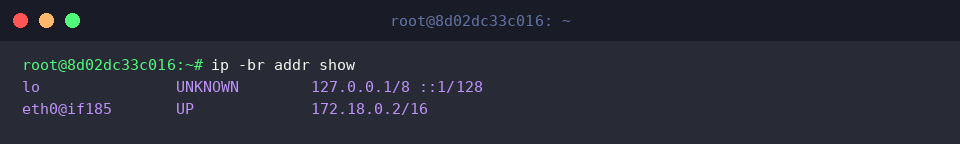
Für ein schnelles Monitoring eignet sich die tabellarische Kompaktansicht via ip -br addr show.
Dank des Parameters -br (-brief) entfallen ausladende Metadaten: Jede Schnittstelle belegt exakt eine Zeile, aufgeteilt in Gerätenamen, Betriebsstatus (UP, UNKNOWN) und die zugewiesenen Netzwerkadressen.
Überprüfung von Layer-2-Verbindungen und Hardware-Adressen (ip link)
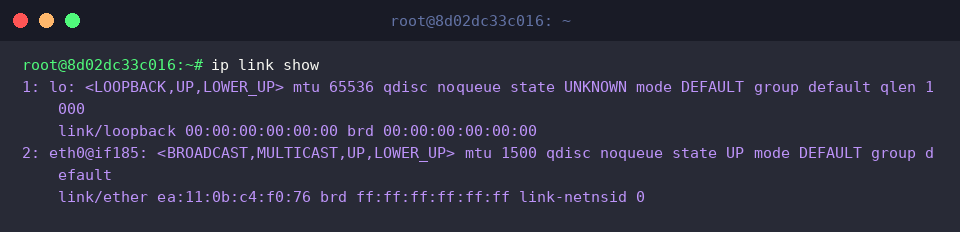
Die physikalische und datentechnische Verknüpfungsebene (OSI-Schicht 2) wird über ip link show kontrolliert.
Hier lassen sich elementare Schnittstelleneigenschaften unabhängig von IP-Konfigurationen ablesen – darunter der Carrier-Status (UP), die MTU-Größe (mtu 1500) sowie die herstellerseitige MAC-Adresse (link/ether ea:11:0b:c4:f0:76).
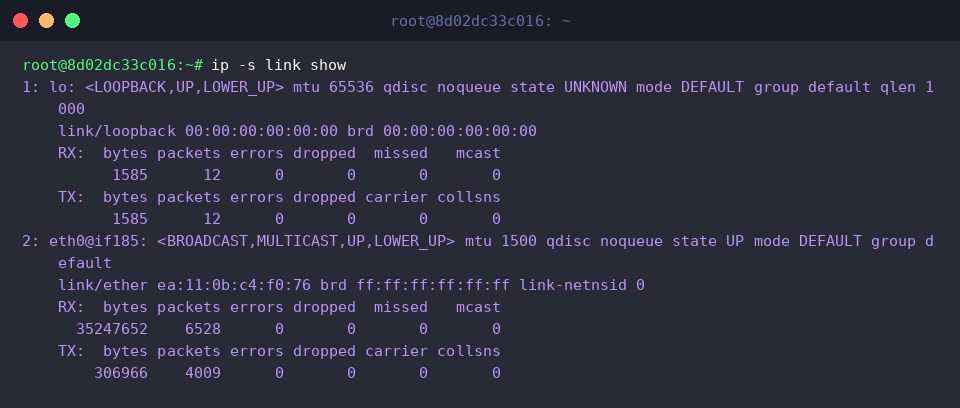
Treten Verbindungsprobleme oder Performance-Engpässe auf, offenbart ip -s link show die tieferliegende Paketstatistik.
Neben dem kumulierten Transfervolumen in Bytes und Paketen für Empfangs- (RX) und Senderichtung (TX) verzeichnet diese Übersicht auch kritische Kennzahlen wie verworfene Datenpakete (dropped) oder Frame-Übertragungsfehler (errors).
Routing-Entscheidungen und Gateway-Pfade untersuchen (ip route)
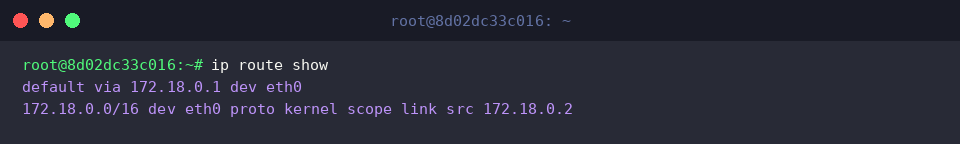
Die Steuerung des ausgehenden Datenverkehrs obliegt der Kernel-Routingtabelle, welche mit ip route show visualisiert wird.
Der Eintrag default via 172.18.0.1 dev eth0 kennzeichnet das Standard-Gateway für alle externen Ziele, während Einträge wie 172.18.0.0/16 festlegen, welche Adressbereiche direkt über das lokale Segment erreichbar sind.
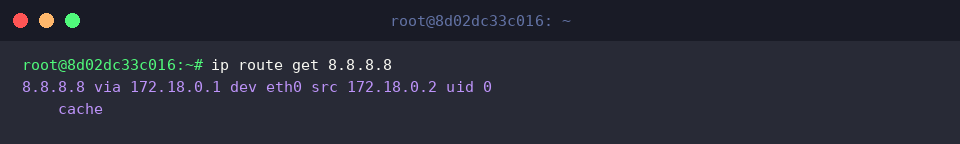
Um herauszufinden, welchen Weg ein Paket zu einem konkreten Zielknoten nimmt, bedient man sich des Befehls ip route get 8.8.8.8.
Der Linux-Kernel simuliert hierbei den Lookup-Prozess und meldet präzise zurück, über welches Gateway (via 172.18.0.1), welches Interface (dev eth0) und mit welcher eigenen Absenderadresse (src 172.18.0.2) die Verbindung initiiert wird.
Nachbarschaftsbeziehungen und ARP-Einträge einsehen (ip neigh)
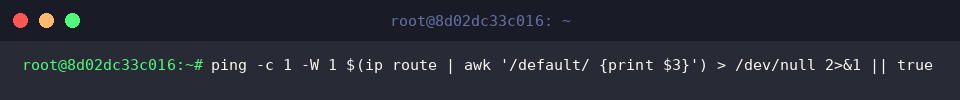
Um den Nachbarschaftsspeicher vorab mit frischen Daten zu befüllen, sendet ping -c 1 -W 1 $(ip route | awk '/default/ {print $3}') > /dev/null 2>&1 || true ein einzelnes Echo-Paket direkt an das Standard-Gateway.
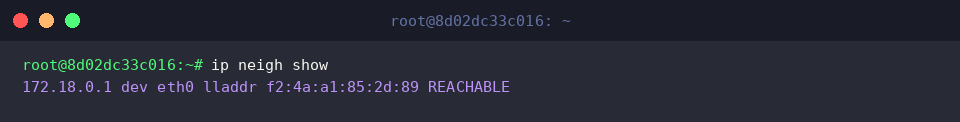
Das Kommando ip neigh show ersetzt das traditionelle arp und listet sämtliche Nachbarschafts-Bindings des lokalen Segments auf.
Dort wird ersichtlich, welche physische Hardwareadresse (lladdr f2:4a:a1:85:2d:89) der Gateway-IP (172.18.0.1) an der Schnittstelle eth0 zugeordnet ist und ob dieser Eintrag aktuell als intakt bestätigt werden kann (REACHABLE).
Damit steht ein zukunftssicheres Instrumentarium bereit, um Netzwerkstrukturen auf aktuellen Ubuntu-Systemen performant und transparent zu diagnostizieren. Die Konsolidierung aller Steuerungsaufgaben unter der ip-Syntax erleichtert das tägliche Troubleshooting auf modernen Linux-Servern maßgeblich.