


Überblick
Eine solide Absicherung von Dateien und Verzeichnissen zählt zu den elementaren Aufgaben jedes Linux-Administrators – und das Herzstück dieser Zugriffssteuerung bildet das Dienstprogramm chmod. Dieser Leitfaden führt praxisnah durch die zugrundeliegenden Berechtigungsebenen und vergleicht das oktale Nummernsystem (wie 755 oder 644) mit der symbolischen Notation (rwx). Anhand konkreter Terminal-Workflows lässt sich jeder Schritt unmittelbar nachvollziehen.
1. Aufbau der Berechtigungsmatrix und Statusabfrage via ls -l
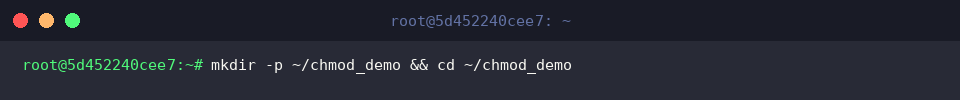
Um alle nachfolgenden Befehle gefahrlos auszuprobieren, richten wir zunächst eine separate Arbeitsumgebung ein und wechseln direkt hinein:
mkdir -p ~/chmod_demo && cd ~/chmod_demo
Im nächsten Schritt erzeugen wir ein leeres Dokument als Referenzobjekt für die Zugriffsanalyse:
touch sample.txt
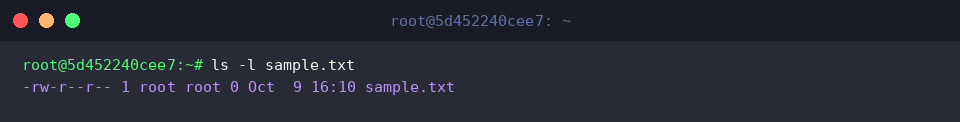
Über das Kommando ls -l sample.txt verschaffen wir uns Einblick in die aktuellen Metadaten und die zugewiesenen Standardrechte. Die führende Zeichenkette aus zehn Positionen (beispielsweise -rw-r--r--) schlüsselt präzise auf, ob es sich um eine reguläre Datei handelt und welche Befugnisse dem Besitzer (Lesen/Schreiben), der zugehörigen Gruppe (nur Lesen) sowie allen übrigen Benutzern (nur Lesen) zustehen.
⚙️ [Relevante Parameter für ls]
-l : Aktiviert das Langformat mit detaillierten Angaben zu Dateityp, Rechten, Eigentümer, Gruppe, Dateigröße und Zeitstempel.-a : Bezieht versteckte Objekte (Dateinamen mit vorangestelltem Punkt .) in die Anzeige ein.-h : Wandelt Byte-Größenangaben in lesbare Einheiten wie K, M oder G um (in Kombination mit -l).-d : Listet Verzeichniseigenschaften auf, anstatt den Verzeichnisinhalt aufzuklappen.-R : Durchläuft die gesamte Verzeichnisstruktur rekursiv nach unten.
2. Präzise Rechteverwaltung mittels Oktalzahlen (chmod 644, 755)
Wir stellen sicher, dass wir uns im vorgesehenen Testverzeichnis ~/chmod_demo befinden:
cd ~/chmod_demo
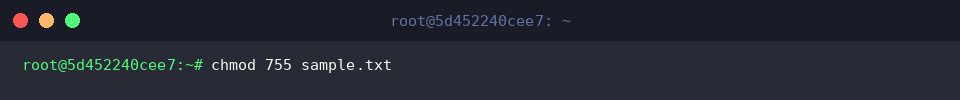
Soll der Eigentümer uneingeschränkten Vollzugriff erhalten (Lesen 4 + Schreiben 2 + Ausführen 1 = 7), während Gruppenmitglieder und Drittkonten die Datei lediglich lesen und ausführen dürfen (Lesen 4 + Ausführen 1 = 5), übergeben wir den Wert 755:
chmod 755 sample.txt
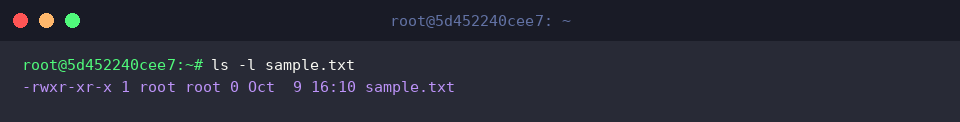
Ein erneuter Aufruf von ls -l sample.txt belegt die veränderten Attribute: Das Berechtigungsmuster lautet nun -rwxr-xr-x. Der Dateieigentümer verfügt über rwx, während Gruppe und Außenstehende mit r-x ausgestattet sind – das Ausführungsbit (x) ist damit für alle Instanzen aktiv.
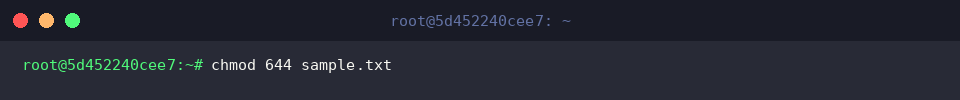
Für klassische Textdateien und Konfigurationsfiles gilt das Schema 644 als Industriestandard: Schreib- und Leserechte für den Besitzer (4 + 2 = 6), wohingegen alle anderen Parteien reinen Lesezugriff besitzen (4). Mit folgendem Befehl stellen wir diesen Zustand wieder her:
chmod 644 sample.txt
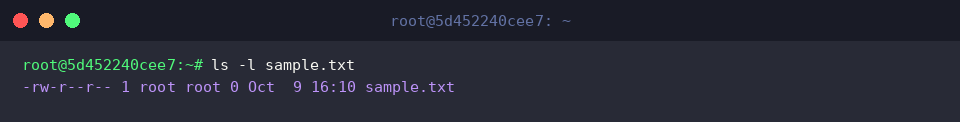
Das Ergebnis kontrollieren wir erneut per ls -l sample.txt. Die Ausgabe signalisiert nun wieder -rw-r--r--: Das Executable-Flag wurde komplett entfernt, sodass die Datei vor versehentlichem Ausführen geschützt ist.
3. Gezielte Bit-Modifikation über die symbolische Notation
Für den nächsten Praxistest steuern wir abermals unser Übungsverzeichnis an:
cd ~/chmod_demo
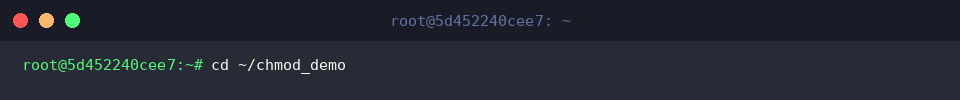
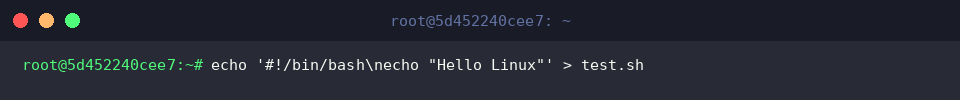
Nun erzeugen wir ein einfaches Shell-Skript, an dem wir das selektive Setzen von Ausführungsrechten demonstrieren:
echo '#!/bin/bash\necho "Hello Linux"' > test.sh
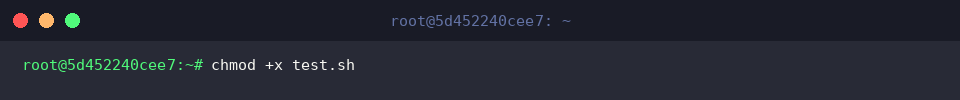
Um die neu angelegte Datei ausführbar zu machen, ohne die bestehenden Lese- und Schreibprivilegien manuell umzurechnen, vergeben wir das Ausführungsbit global an alle Benutzerklassen:
chmod +x test.sh
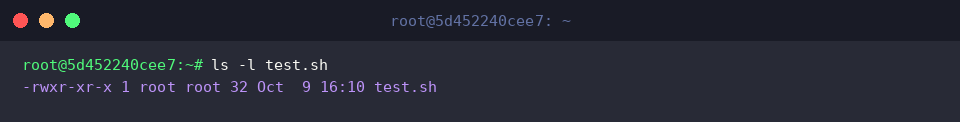
Ein Kontrollblick mit ls -l test.sh zeigt das modifizierte Recht -rwxr-xr-x. Das Attribut x wurde nahtlos für Benutzer, Gruppe und Andere ergänzt.
Die Stärke der symbolischen Syntax liegt in der Kombination mehrerer Einzelanweisungen mittels Komma: Entziehen wir der Gruppe etwaige Schreibrechte (g-w) und sperren gleichzeitig den Lesezugriff für alle übrigen Anwender (o-r), gelingt das in einem einzigen Aufruf:
chmod g-w,o-r test.sh
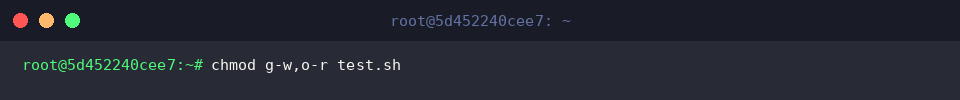
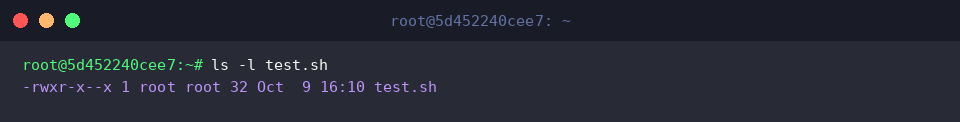
Über ls -l test.sh validieren wir den Effekt: Das Rechtemuster steht nun auf -rwxr-x--x. Die Gruppe besitzt keinerlei Schreiboption, und Drittkonten können das Skript zwar noch aufrufen, dessen Quelltext jedoch nicht mehr einsehen.
4. Rekursive Rechteanpassung in verschachtelten Projektbäumen (-R)
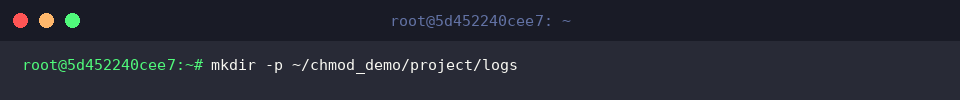
In Produktionsumgebungen müssen Zugriffsregeln häufig über ganze Verzeichnisbäume hinweg homogenisiert werden. Wir simulieren dieses Szenario durch den Aufbau einer typischen Projekt- und Log-Hierarchie:
mkdir -p ~/chmod_demo/project/logs
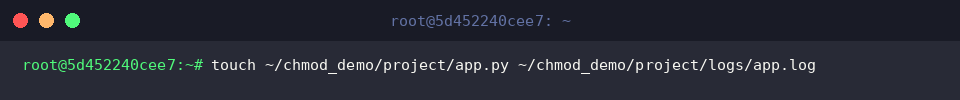
Innerhalb des Verbunds platzieren wir eine Python-Quelldatei sowie ein entsprechendes Anwendungsprotokoll:
touch ~/chmod_demo/project/app.py ~/chmod_demo/project/logs/app.log
Über das Flag -R wenden wir das restriktive Schema 750 in einem Durchgang auf den Ordner project samt sämtlicher untergeordneter Ordner und Dateien an:
chmod -R 750 ~/chmod_demo/project
Hierbei erhält der Besitzer uneingeschränkte Kontrolle (7), die Gruppe Lese- und Ausführungsrechte (5), während unberechtigten Systemkonten jedweder Zugriff verwehrt bleibt (0).
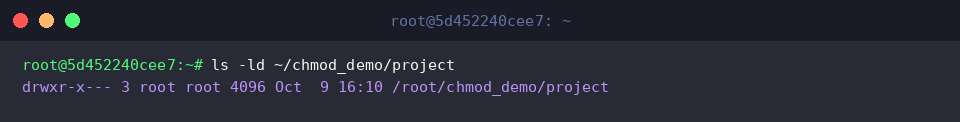
Mittels ls -ld ~/chmod_demo/project überprüfen wir isoliert den Wurzelordner des Projekts:
ls -ld ~/chmod_demo/project
Der Berechtigungsstring drwxr-x--- bestätigt die korrekte Umsetzung: rwx für den Eigentümer, r-x für die Gruppe und striktes --- für unbefugte Dritte.
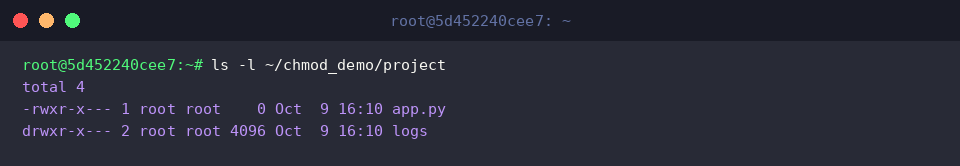
Abschließend verifizieren wir die untergeordneten Elemente über ls -l ~/chmod_demo/project:
ls -l ~/chmod_demo/project
Sowohl das Python-Skript app.py (-rwxr-x---) als auch der Unterordner logs (drwxr-x---) haben die Vorgaben vollständig geerbt. Die rekursive Übertragung war damit rundum erfolgreich.
Damit ist das Fundament für den sicheren Umgang mit chmod gelegt – vom elementaren Unterschied zwischen 755 und 644 bis zur gezielten Steuerung ganzer Verzeichnisstrukturen. Eine sorgfältig austarierte Rechtevergabe schützt Linux-Systeme nachhaltig vor Fehlkonfigurationen und unerlaubten Zugriffen.