


Einführung in die Linux-Gruppenverwaltung
Die saubere Trennung von Zugriffsrechten und die Strukturierung teamübergreifender Zusammenarbeit basieren in Unix-Umgebungen maßgeblich auf einem durchdachten Gruppenmodell. Dieser Leitfaden demonstriert praxisnah anhand der Ubuntu-Befehlszeile, wie neue Benutzergruppen mit dem Dienstprogramm addgroup eingerichtet werden, wie die automatische Nummernvergabe funktioniert und welche Mechanismen im Hintergrund die Systemdateien /etc/group sowie /etc/gshadow aktualisieren.
Grundlagen: Standardgruppen mit addgroup anlegen
Sollte das Hilfswerkzeug addgroup auf einem minimalistischen System noch nicht zur Verfügung stehen, lässt sich dieses unkompliziert über das Basispaket adduser nachinstallieren.
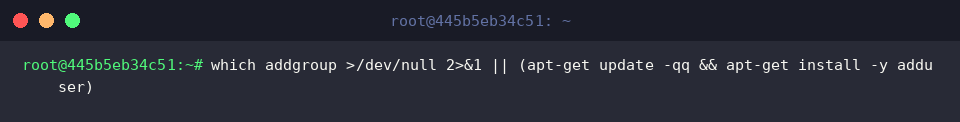
Das Kommando addgroup dient als komfortabler Wrapper, um neue Gruppenkonten im Betriebssystem zu registrieren. Erfolgt der Aufruf ohne zusätzliche Parameter, ermittelt das Skript automatisch die nächste ungenutzte ID innerhalb des regulären Benutzerbereichs und weist diese zu.
⚙️ [Wichtige Parameter im Überblick]
--gid GID : Erzwingt die Zuweisung einer fest definierten numerischen Gruppenkennung.--system : Legt eine spezielle Systemgruppe an (reservierter ID-Bereich, standardmäßig unterhalb von 1000).--quiet : Unterdrückt informative Statusmeldungen auf der Standardausgabe.--debug : Gibt detaillierte Ablaufschritte zur Fehlerdiagnose auf der Konsole aus.--force-badname : Deaktiviert die strikte Namensvalidierung für Gruppennamen mit Sonderzeichen.
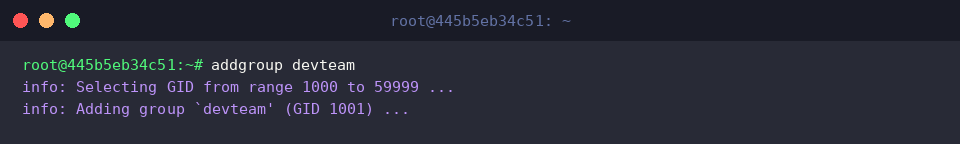
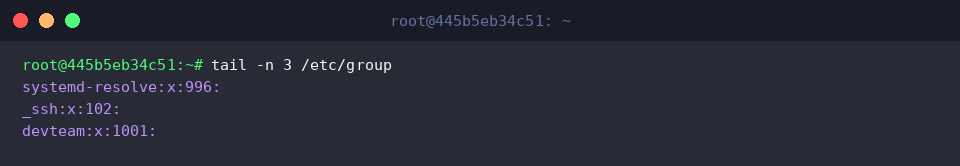
Ein anschließender Kontrollblick mit tail -n 3 /etc/group auf die letzten Zeilen der Gruppendatenbank bestätigt das Resultat: Die neu deklarierte Gruppe devteam wurde mit der passenden ID nahtlos am Dateiende eingetragen.
Manuelle GID-Vergabe und Erstellung von Systemgruppen (–system)
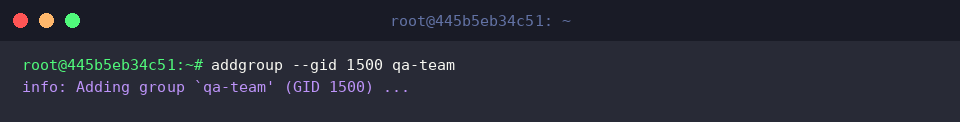
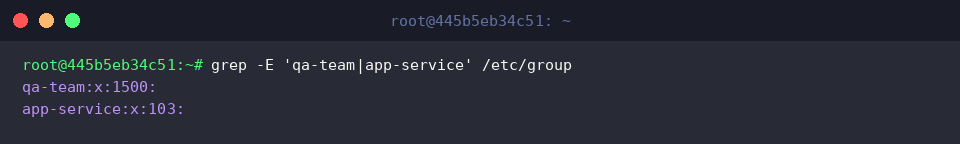
Möchte man von der standardmäßigen Nummernsequenz abweichen, erlaubt der Parameter --gid das manuelle Setzen einer Kennung. Im folgenden Fall wird die Gruppe qa-team explizit an die Gruppen-ID 1500 gebunden.
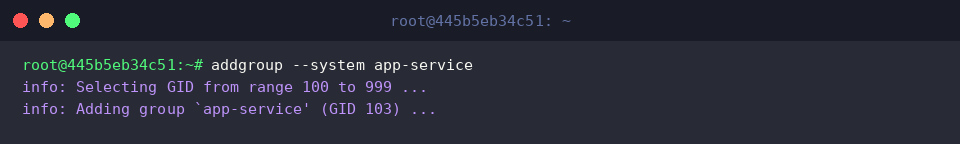
Für Hintergrunddienste und Systemdämonen sollte hingegen das Flag --system verwendet werden. Beim Einrichten der Gruppe app-service wählt das Dienstprogramm eigenständig eine freie Kennung aus dem System-ID-Pool (üblicherweise zwischen 100 und 999), hier die GID 103.
Ein Filteraufruf über grep zeigt beide Datensätze im direkten Vergleich: Die Gruppe qa-team führt die manuell vorgegebene GID 1500, während app-service eine niedrige Systemkennung (103) erhalten hat.
Gruppenmitgliedschaften verwalten und Benutzerzuweisungen prüfen
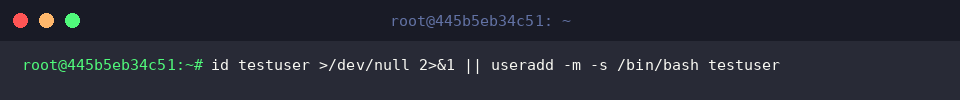
Um die Zuweisung von Konten zu einer Gruppe praktisch durchzuspielen, wird zunächst sichergestellt, dass ein entsprechendes Benutzerkonto existiert. Fehlt das Konto testuser, legt man es samt eigenem Home-Verzeichnis und Bash-Umgebung an.
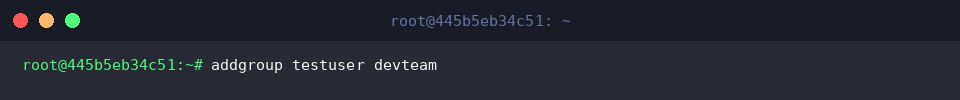
Die Zuteilung eines bestehenden Kontos zu einer sekundären Gruppe erfolgt intuitiv: Man übergibt addgroup den Kontonamen gefolgt vom Gruppennamen. Damit wird testuser umgehend der Gruppe devteam als weiteres Mitglied hinzugefügt.
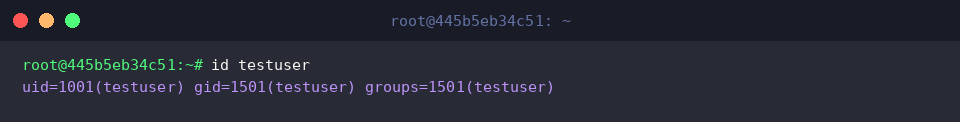
Mit dem Diagnosebefehl id lassen sich die aktuellen Identifikatoren von testuser abfragen. Die Ausgabe listet die primäre Benutzer- und Gruppenkennung sowie sämtliche sekundäre Gruppenmitgliedschaften übersichtlich auf.
Tiefenanalyse: Konfigurationsdateien und interne Mechanismen
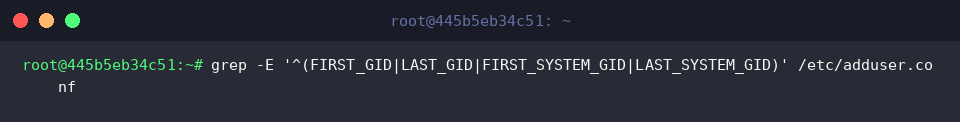
Die Grenzwerte, nach denen addgroup freie Kennungen ermittelt, sind in der zentralen Konfiguration /etc/adduser.conf hinterlegt. Das Auslesen der Direktiven verdeutlicht die Trennung zwischen System-IDs und regulären Gruppen-IDs.
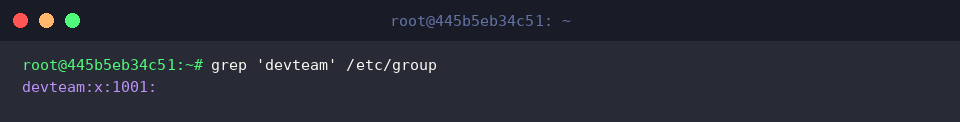
Eine detaillierte Betrachtung des Eintrags für devteam in /etc/group veranschaulicht das klassische POSIX-Format: Durch Doppelpunkte (:) getrennt stehen dort der Gruppenname, ein Platzhalter für das Passwortfeld (x), die eindeutige ID (1001) und die Liste der zugeordneten Mitgliedskonten.
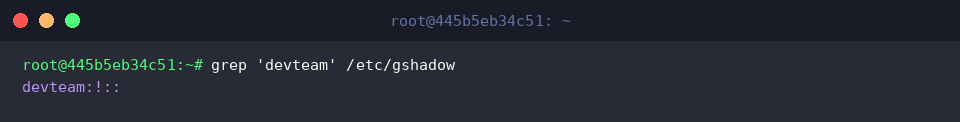
Ergänzend dazu lagert das System sensible Sicherheitsattribute in /etc/gshadow aus. Eine Inspektion dieses Eintrags offenbart gesperrte Gruppenpasswörter (markiert durch das Ausrufezeichen !) sowie berechtigte Gruppenadministratoren.
Mit diesen Werkzeugen und Konfigurationskenntnissen lässt sich die Benutzer- und Gruppenstruktur unter Ubuntu präzise steuern, was die Grundlage für ein stabiles und sicheres Multi-User-Berechtigungskonzept bildet.