


Einleitung
In professionellen Linux-Umgebungen stellt die Vereinheitlichung von Sicherheitsrichtlinien für alle Benutzerkonten eine zentrale Administrationsaufgabe dar. Dieses Tutorial beleuchtet das Dienstprogramm applygnupgdefaults, mit dem systemweite GnuPG-Vorgaben automatisiert in die Home-Verzeichnisse sämtlicher Anwender übertragen werden. Vom Einrichten der Basispakete über das Definieren globaler Direktiven bis hin zur abschließenden Verifikation führt dieser Leitfaden durch alle praxisrelevanten Schritte.
1. Bereitstellung der Arbeitsumgebung und Paketprüfung
Bevor globale Profile verteilt werden können, muss sichergestellt sein, dass sowohl die GnuPG-Kernwerkzeuge als auch die Verwaltungskomponente gpgconf auf dem System vorhanden sind. Das Einspielen erledigt der Debian-Paketmanager:
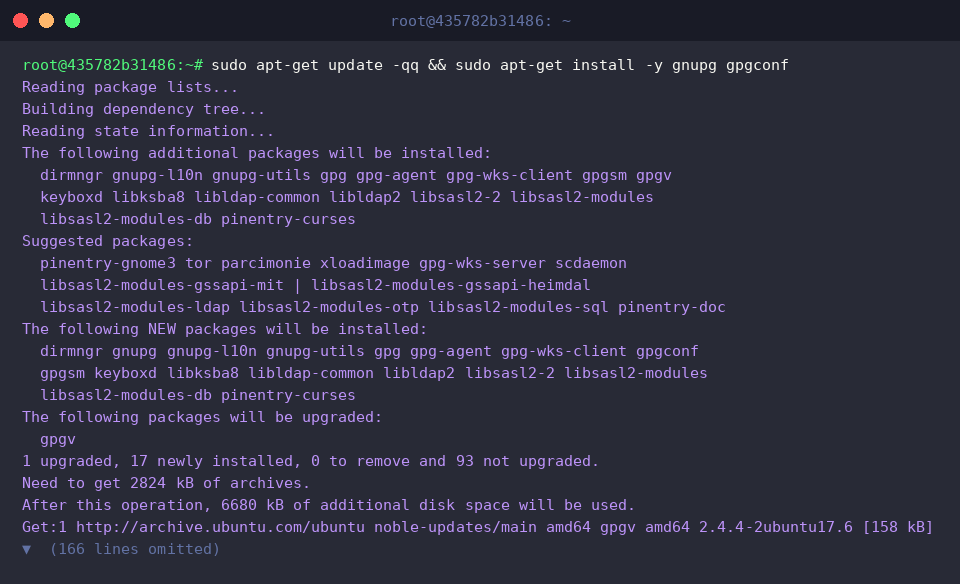
Das Hilfswerkzeug applygnupgdefaults dient dazu, vordefinierte Parameter aus zentralen Konfigurationsdateien (standardmäßig /etc/gnupg/gpgconf.conf) geordnet in die persönlichen Benutzerprofile einzupflegen.
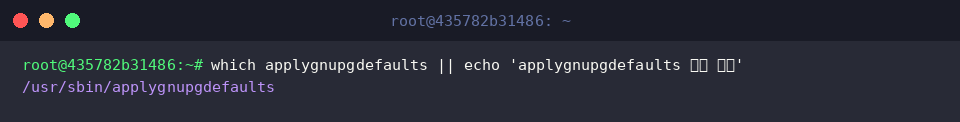
Mithilfe von which wird verifiziert, ob die Binärdatei im aktuellen Suchpfad ($PATH) registriert ist:
⚙️ [Wichtige Befehlsparameter im Überblick]
-v, --verbose : Liefert während der Ausführung detaillierte Rückmeldungen über jeden einzelnen Arbeitsschritt.-n, --dry-run : Simuliert den Synchronisationsvorgang rein virtuell, ohne Modifikationen am Dateisystem vorzunehmen.-r, --replace : Überschreibt abweichende Benutzervorgaben rigoros mit den globalen Standardwerten.-f, --file FILE : Verwendet eine benutzerdefinierte Vorlagendatei anstelle des systemweiten Pfades /etc/gnupg/gpgconf.conf.
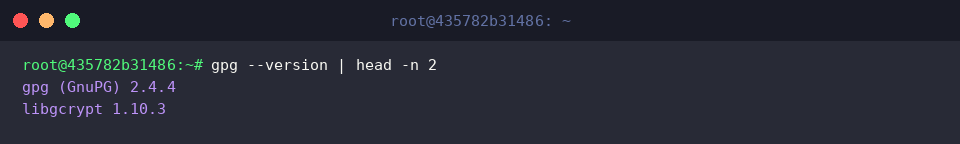
Ein kurzer Abgleich der Versionsstände von GnuPG und der kryptografischen Basisbibliothek (libgcrypt) stellt sicher, dass die Umgebung den modernen Verschlüsselungsstandards entspricht:
2. Definieren systemweiter Standardvorgaben
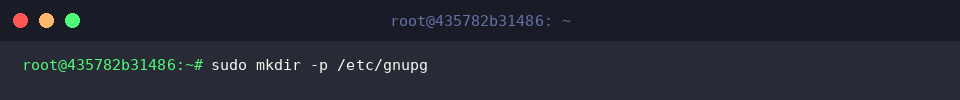
Zunächst benötigt das Betriebssystem ein dediziertes Konfigurationsverzeichnis unter /etc, sofern dieses noch nicht existiert. Der Befehl sudo mkdir -p /etc/gnupg schafft die erforderliche Verzeichnisstruktur:
Daraufhin wird eine neue Basisdatei namens /etc/gnupg/gpg.conf-default initialisiert. Ein einleitender Kopfkommentar markiert den Zweck der Konfigurationsdatei:
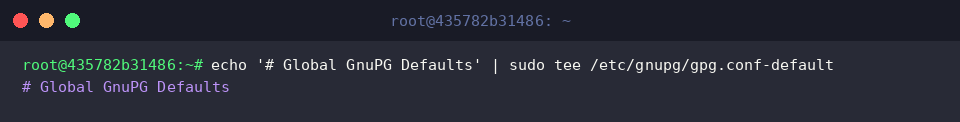
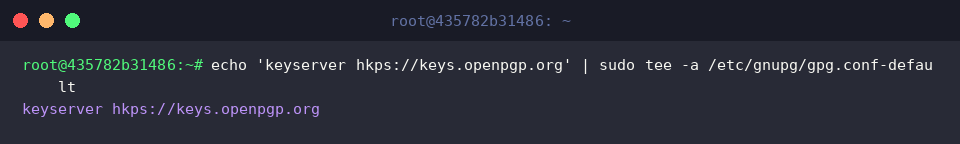
Um beispielsweise einen verbindlichen Keyserver für die gesamte Nutzerschaft festzulegen, wird die Direktive keyserver hkps://keys.openpgp.org an das Ende der Vorlagendatei angehängt:
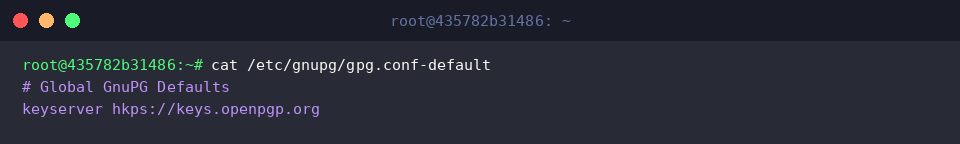
Eine schnelle Textausgabe mittels cat /etc/gnupg/gpg.conf-default bestätigt, dass alle Werte sauber in der Vorlage hinterlegt wurden:
3. Vorbereiten des Benutzerprofils und Ausrollen der Richtlinien
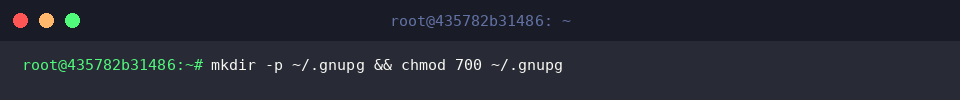
Sicherheitsrelevante Schlüsselbunde verlangen restriktive Zugriffsberechtigungen. Im Profil des Anwenders wird daher der Ordner ~/.gnupg erzeugt und per Dateimodus 700 ausschließlich für den Kontoinhaber les- und schreibbar gemacht:
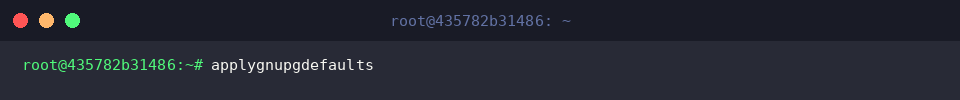
Nun erfolgt die eigentliche Übertragung: Der Aufruf von applygnupgdefaults liest die globalen Vorgaben ein und repliziert sie in das Zielverzeichnis des jeweiligen Kontos:
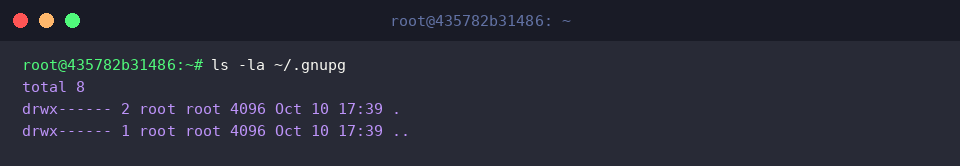
Eine Inspektion des Benutzerverzeichnisses via ls -la ~/.gnupg zeigt die neu erzeugten Dateien sowie deren Metadaten:
4. Validierung der Syntax und finale Statusprüfung
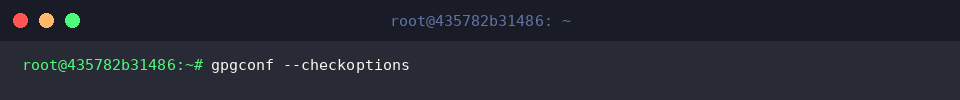
Um Konfigurationsfehler oder unzulässige Optionskombinationen auszuschließen, prüft das Diagnosewerkzeug gpgconf --checkoptions die syntaktische Integrität des Regelwerks.
Erscheint nach dem Befehlsaufruf keine Fehlerausgabe, akzeptiert der Daemon alle Parameter beanstandungsfrei:
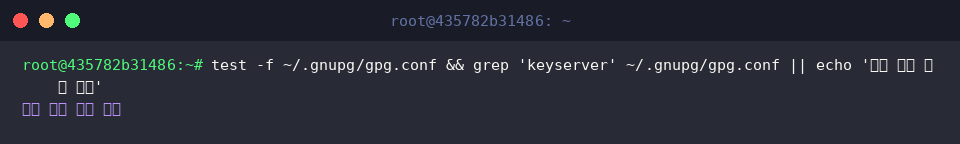
Abschließend kontrolliert ein Shell-Einzeiler, ob die Datei ~/.gnupg/gpg.conf existiert und die zuvor definierte Keyserver-Zeile ordnungsgemäß übernommen wurde:
Mit applygnupgdefaults steht Administratoren unter Ubuntu ein schlankes, verlässliches Werkzeug zur Verfügung, um einheitliche Kryptografiestandards mühelos über viele Benutzerkonten hinweg durchzusetzen und den Wartungsaufwand auf Servern nachhaltig zu minimieren.