


Einleitung
In hochgradig ausgelasteten Netzwerkinfrastrukturen gerät der interne Kernel-ARP-Speicher häufig an seine Belastungsgrenzen. Um Engpässe bei der Adressauflösung abzufangen und den Kernel zu entlasten, stellt arpd eine performante Lösung im Userspace bereit. Dieses Tutorial zeigt praxisnah, wie Sie den Daemon unter Ubuntu in Betrieb nehmen, Transaktionen in einer dedizierten Datenbank abbilden und den Adress-Cache im laufenden Serverbetrieb zuverlässig überwachen.
Bereitstellung der Softwarepakete und Vorbereitung des Systems
Bevor der Daemon gestartet werden kann, müssen die notwendigen Diagnose- und Prozesssteuerungs-Tools im System vorhanden sein. Der Paketmanager richtet iproute2, net-tools sowie psmisc über den folgenden Befehl ein:
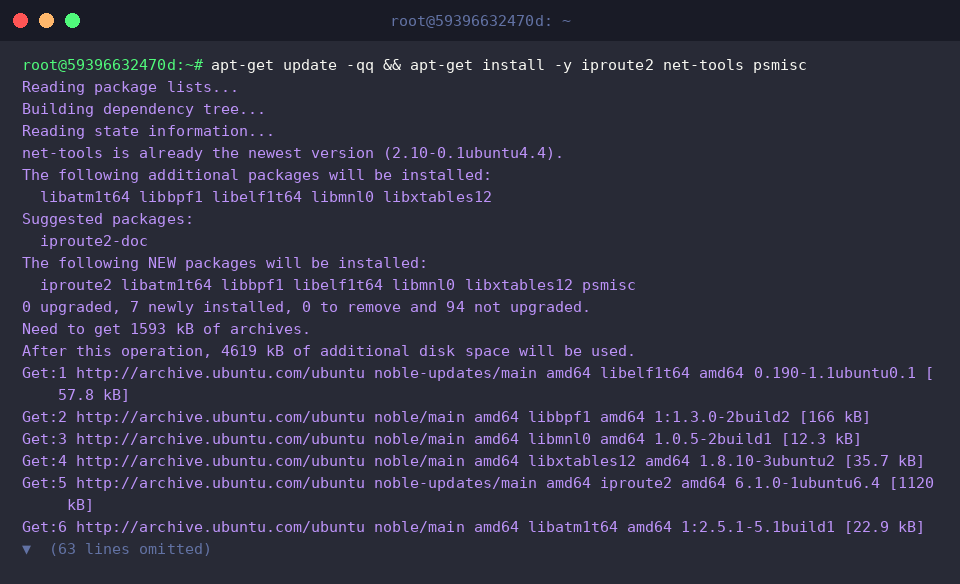
Um sicherzugehen, dass die Installationsroutine die Binärdatei sauber in einem standardmäßigen Ausführungspfad hinterlegt hat, lässt sich deren Lokalisierung überprüfen:
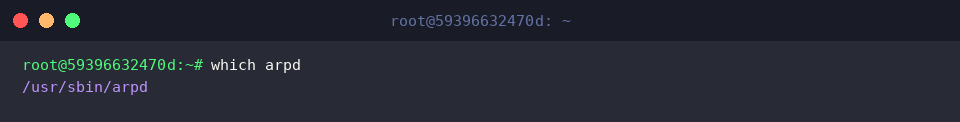
Sobald der Pfad /usr/sbin/arpd gemeldet wird, steht das Hilfsprogramm einsatzbereit zur Verfügung.
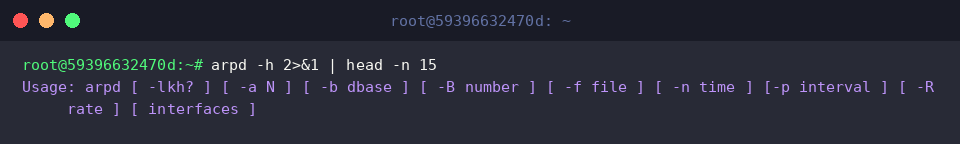
Als Userspace-Dienst fängt arpd Adressauflösungsanfragen ab, speichert gelernte Zuordnungen in einer internen Datei und beantwortet Anfragen eigenständig. Ein Blick in die Parameterübersicht verschafft Klarheit über das Steuerungspotenzial:
⚙️ [Relevante Flags und Parameter]
-l : Gibt eingehende ARP-Ereignisse und Abfragen direkt auf stdout aus.-k : Weist den aktuell im Kernel registrierten arpd-Hintergrundprozess an, sich zu beenden.-b <dbase> : Definiert den Speicherort der Cache-Datenbankdatei (Standard: /var/lib/arpd/arpd.db).-B <number> : Begrenzt die Puffergröße für simultane Broadcast-Anfragen innerhalb einer Transaktion.-a <N> : Gibt an, wie viele Sondierungsversuche unternommen werden, bevor ein Ziel als unerreichbar eingestuft wird.-n <time> : Bestimmt die Haltezeit (Verfallsdauer in Sekunden) für inaktive Adresszuordnungen.-R <rate> : Reguliert das Limit für maximal versendete Abfragen pro Sekunde.
Diagnose des Netzwerkstatus und Analyse des Kernel-ARP-Speichers
Zunächst gilt es herauszufinden, an welches Interface der Adress-Daemon gekoppelt werden soll. Der aktuelle Verbindungsstatus der Netzwerkkarten lässt sich wie folgt abfragen:
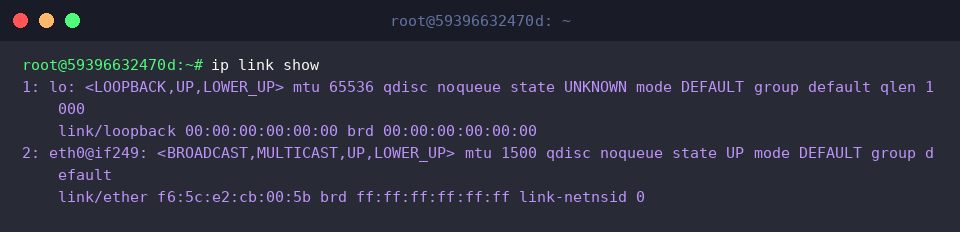
Neben der virtuellen Loopback-Schnittstelle (lo) signalisiert der Status UP beim Adapter eth0, dass hier aktiver Datenverkehr möglich ist.
Anschließend wird die Neighbor-Tabelle des Linux-Kernels eingesehen, um den aktuellen Stand der MAC-zu-IP-Bindungen zu erfassen:
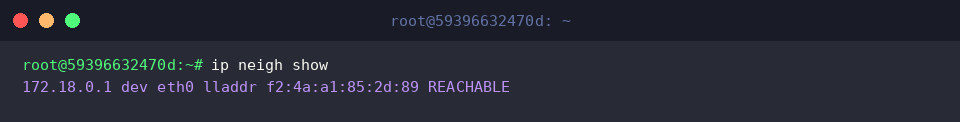
Hierbei wird ersichtlich, dass die Verbindung zum Gateway 172.18.0.1 über das Interface eth0 im stabilen Zustand REACHABLE verweilt.
Ergänzend kann zur Gegenprobe das klassische Administrationswerkzeug herangezogen werden, welches die IP-Adressen ohne DNS-Rückauflösung tabellarisch ausgibt:
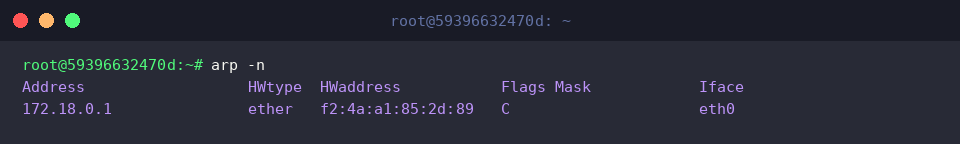
Das gesetzte Flag C bestätigt einen vollständigen (Complete) Eintrag, womit die Hardwareadresse des Kommunikationspartners zweifelsfrei im System hinterlegt ist.
Start des Daemons und persistente Cache-Erfassung
Der Daemon benötigt ein beschreibbares Dateisystemverzeichnis, um die Datenbankdatei ablegen zu können. Dieses wird mit administrativen Rechten angelegt:
Um Portkollisionen oder doppelte Prozessinstanzen zu vermeiden, werden eventuell noch im Hintergrund laufende Vorgängerprozesse vorsorglich beendet:
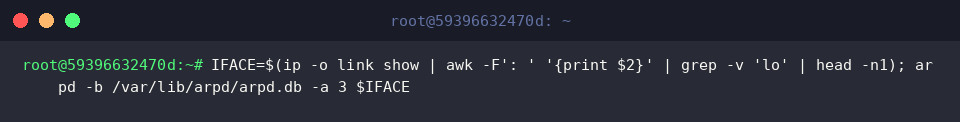
Nun wird das primäre Netzwerk-Interface dynamisch ermittelt und der Dienst mit definierter Zieldatenbank sowie einem Wiederholungslimit für unbeantwortete Anfragen gestartet:
Ein Blick in die Prozessliste stellt sicher, dass der Daemon ordnungsgemäß als Hintergrunddienst aktiv ist:
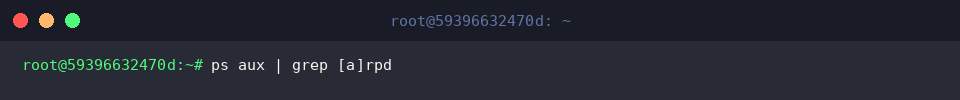
Die Ausgabe bestätigt, dass der Dienst mit den übergebenen Parametern dauerhaft auf Anfragen lauscht.
Funktionstest, Cache-Auswertung und Deaktivierung
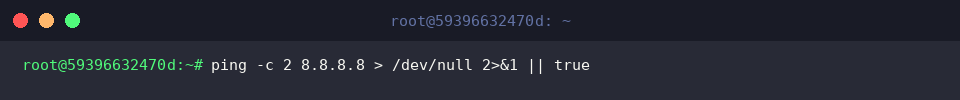
Um Netzwerkverkehr zu provozieren und neue ARP-Aushandlungen mit dem Gateway zu erzwingen, werden kurze ICMP-Testpakete versendet:
Die durch den Daemon mitprotokollierten und in der Datenbank hinterlegten Zuordnungen lassen sich direkt über den Lesemodus abrufen:
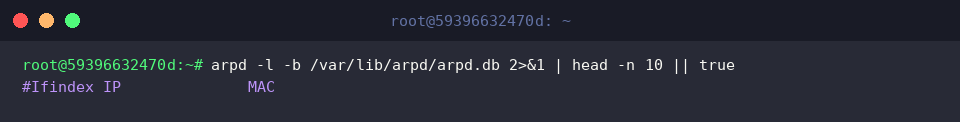
In den ausgegebenen Spalten wird deutlich, wie arpd den Interface-Index mit den entsprechenden Hardware- und IP-Adressen verknüpft.
Nach erfolgreicher Verifikation wird die Prozessinstanz wieder kontrolliert heruntergefahren, um die Systemressourcen freizugeben:
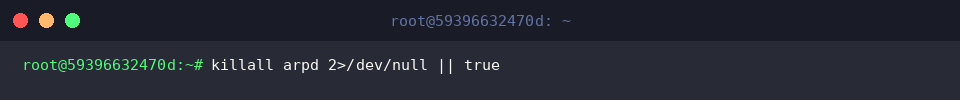
Abschließend wird kontrolliert, ob der Linux-Kernel den regulären Betrieb des Adress-Caches nahtlos fortsetzt:
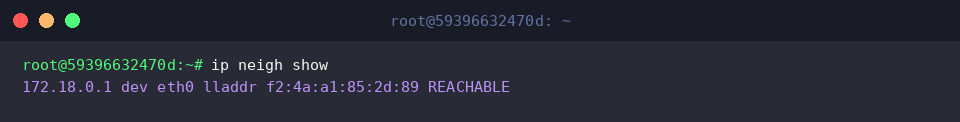
Der Eintrag für das Gateway unter 172.18.0.1 verbleibt weiterhin intakt im Modus REACHABLE auf eth0.
Mit dem gezielten Einsatz von arpd lässt sich die ARP-Verwaltung unter Ubuntu wirksam in den Userspace auslagern. Administratoren erhalten damit ein effektives Werkzeug, um Kernel-Tabellenüberläufe bei dichtem Host-Aufkommen zu unterbinden und die Stabilität des Netzwerks nachhaltig abzusichern.