


Überblick
Der GNU Assembler (as), Kernbestandteil der GNU Binutils, bildet das fundamentale Bindeglied zwischen lesbarem Assembler-Quelltext und maschinenlesbarem Objektcode. In dieser praxisorientierten Anleitung beleuchten wir den gesamten Übersetzungsweg unter Linux: von der Bereitstellung der erforderlichen Toolchain über essenzielle Assembler-Schalter bis hin zum abschließenden Linken und Verifizieren der Rückgabewerte im Terminal.
1. Toolchain aufsetzen und GNU as einrichten
Um Assembler-Code effizient kompilieren und weiterverarbeiten zu können, benötigt das System die Pakete binutils sowie den GNU C-Compiler (gcc).
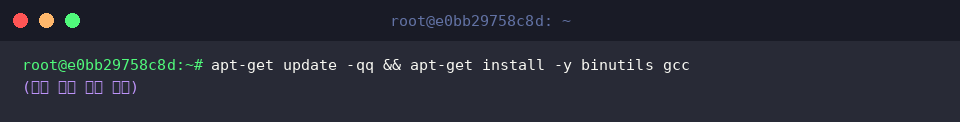
Hinter dem Aufruf as verbirgt sich der GNU Assembler (GAS). Dessen Hauptaufgabe besteht darin, mnemonische Instruktionen in binäre Maschinensprache (ELF-Objektdateien) zu transformieren.
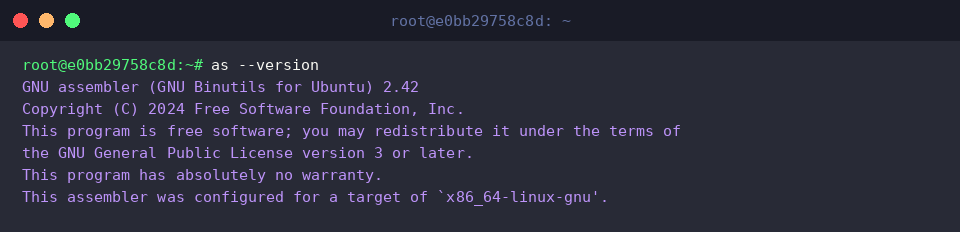
Mithilfe des Parameters --version lässt sich unkompliziert prüfen, welche Release-Version und Zielarchitektur auf dem aktuellen Rechner aktiv sind.
⚙️ [Wichtige Parameter im Überblick]
-o : Legt den Zieldateinamen der generierten Objektdatei fest.-g : Bettet Debugging-Informationen für Debugger wie GDB ein.-a : Erstellt ein detailliertes Listing inklusive Quellcode und Maschinencode-Hexbytes.--32 : Generiert Objektdateien für die 32-Bit-Architektur (x86).--64 : Generiert Objektdateien für die 64-Bit-Architektur (x86-64).-v bzw. --version : Gibt Versionsdetails und Release-Informationen aus.
2. Minimalistisches Assembler-Programm schreiben und assemblieren
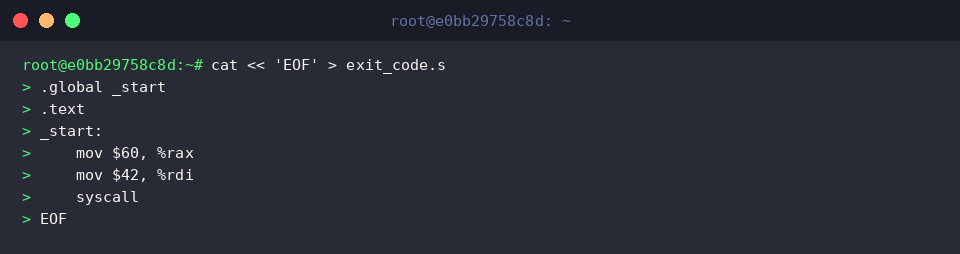
Für einen ersten Funktionstest implementieren wir eine schlanke x86-64-Routine exit_code.s, die den Linux-Syscall sys_exit (Nummer 60) mit dem Statuswert 42 aufruft.
Mit dem Flag -o weisen wir den Assembler an, die Quelldatei exit_code.s einzulesen und als Maschinencode-Objekt exit_code.o auszugeben.
Verläuft der Vorgang fehlerfrei, verhält sich das Werkzeug nach typischer Unix-Philosophie vollkommen still.
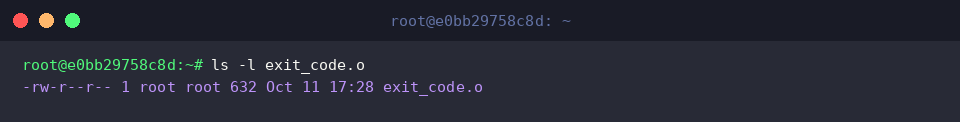
Ob das Kompilat erfolgreich im Dateisystem abgelegt wurde, lässt sich anhand der Dateieigenschaften mittels ls -l exit_code.o nachvollziehen.
3. Debug-Symbole integrieren (-g) und Assembler-Listings erzeugen (-a)
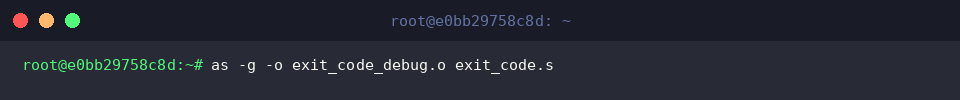
Soll das spätere Programm Schritt für Schritt mit Werkzeugen wie GDB analysiert werden, müssen zusätzliche Debug-Symbole vorhanden sein. Das Flag -g erzeugt eine entsprechend angereicherte Objektdatei exit_code_debug.o.
Erfolgt kein Warn- oder Syntaxfehlerhinweis, wurde der Assemblierungsprozess sauber beendet.
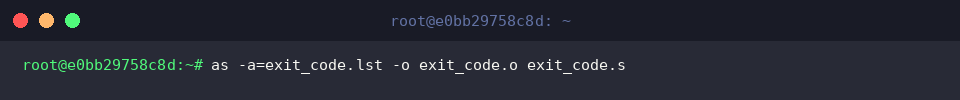
Zur tieferen Code-Analyse empfiehlt sich die Generierung einer Listing-Datei: Durch das Argument -a=exit_code.lst verknüpft as den ursprünglichen Assemblertext direkt mit den korrespondierenden Maschinencode-Oktetten in exit_code.lst.
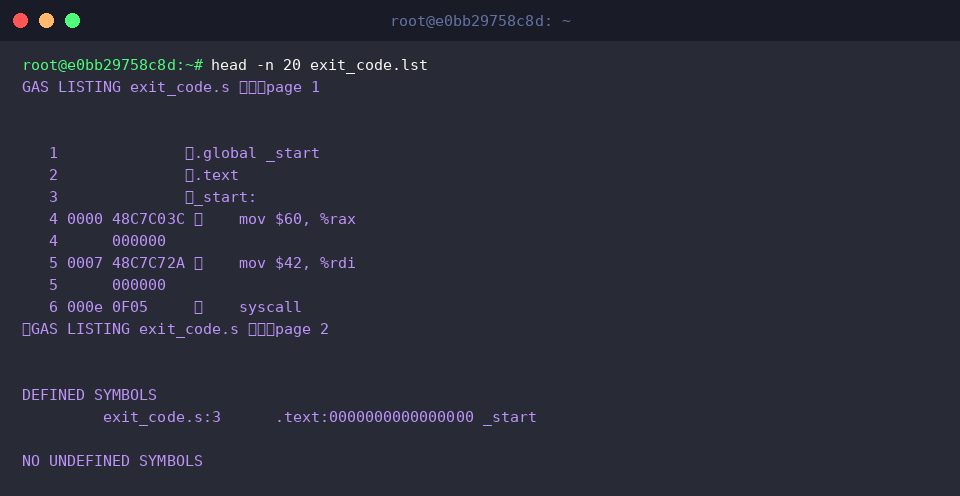
Ein Auszug der ersten zwanzig Zeilen via head -n 20 exit_code.lst verdeutlicht den inneren Aufbau:
Neben Zeilennummern und Adressoffsets wird exakt dargestellt, in welche hexadezimalen Maschinenbefehle die jeweiligen Instruktionen übersetzt wurden.
4. Binary mit ld binden und Ausführung verifizieren
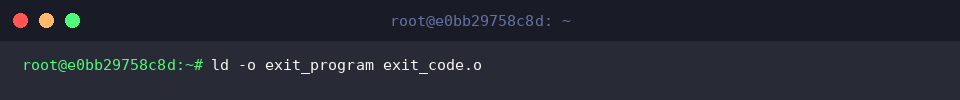
Eine reine Objektdatei ist noch nicht direkt startfähig. Erst der GNU Linker verbindet Symbole und Segmente zu einem lauffähigen Programm: Mit ld -o exit_program exit_code.o entsteht die finale Binärdatei exit_program.
Fehlen keine Referenzen, schließt der Linker seine Arbeit ohne Textausgabe ab.
Das neu erstellte Binary kann nun direkt über ./exit_program aufgerufen werden.
Da unsere Routine lediglich den Exit-Syscall auslöst und keine Daten an stdout sendet, kehrt die Shell unmittelbar ohne Konsolenausgabe zurück.
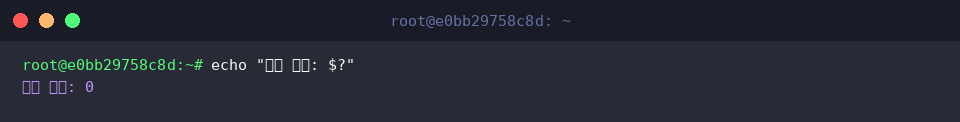
Der tatsächliche Systemzustand lässt sich über die Shell-Variable $? einsehen: Der Befehl echo "종료 코드: $?" offenbart den Rückgabewert des Prozesses.
Die erfolgreiche Beendigung und der Statuswert werden an dieser Stelle unmittelbar ersichtlich.
Damit haben wir die elementaren Schritte beim Umgang mit dem GNU Assembler unter Ubuntu erfolgreich durchlaufen.
Das praktische Übersetzen und Verknüpfen hardwarenaher Befehle vermittelt ein solides Fundament für das Verständnis interner Abläufe moderner Linux-Systeme.