


Einführung: Warum b2sum die moderne Prüfsummen-Wahl ist
Zur zuverlässigen Verifikation von Datenbeständen setzt das Linux-Werkzeug b2sum auf den kryptografischen Hashing-Algorithmus BLAKE2b. Gegenüber älteren Standards wie md5sum oder selbst sha256sum zeichnet sich diese Implementierung durch einen spürbaren Performance-Vorteil bei gleichzeitig herausragendem Sicherheitsniveau aus – ein entscheidender Faktor insbesondere bei der Analyse gigabytegroßer Archive oder System-Images. In diesem Leitfaden demonstrieren wir praxisnah auf der Ubuntu-Kommandozeile, wie Sie Hashwerte erzeugen, Prüfläufe automatisieren und Manipulationen an Dateien zielsicher aufdecken.
Erste Schritte: Erzeugen kryptografischer Hashes mit b2sum
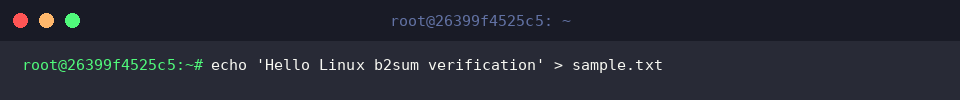
Um die Funktionsweise direkt im Terminal nachzuvollziehen, legen wir zunächst eine kompakte Testdatei an:
echo 'Hello Linux b2sum verification' > sample.txt
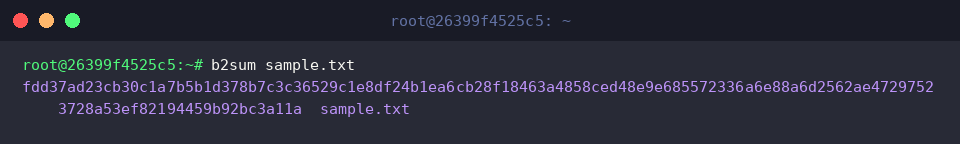
Standardmäßig berechnet das Dienstprogramm einen 512-Bit langen BLAKE2b-Digest für den übergebenen Dateipfad und gibt diesen zusammen mit dem Dateinamen auf der Standardausgabe aus.
⚙️ [Wichtige Schalter im Überblick]
-c : Liest eine Liste gespeicherter Prüfsummen ein und validiert die entsprechenden Zieldateien.-l : Konfiguriert die Ausgabelänge des Hashwerts in Bits (zulässig sind Vielfache von 8, maximal 512).--tag : Formatiert die Ausgabe im traditionellen BSD-Stil.--quiet : Unterdrückt Erfolgsmeldungen (OK) und listet ausschließlich fehlerhafte oder manipulierte Dateien auf.--status : Verzichtet auf jede Textausgabe; der Erfolg wird rein über den Exit-Code des Prozesses signalisiert.
Prüfsummendateien anlegen und Integrität verifizieren (-c)
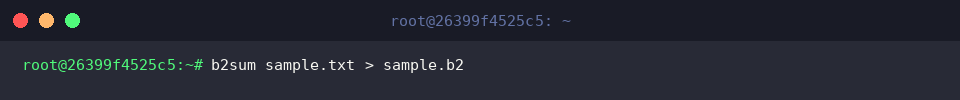
Für eine spätere Überprüfung lässt sich das Ergebnis über die Shell-Umleitung (>) direkt in eine Prüfsummendatei schreiben:
b2sum sample.txt > sample.b2
Dadurch bleibt die Konsole stumm, während der generierte Fingerabdruck dauerhaft in sample.b2 hinterlegt wird.
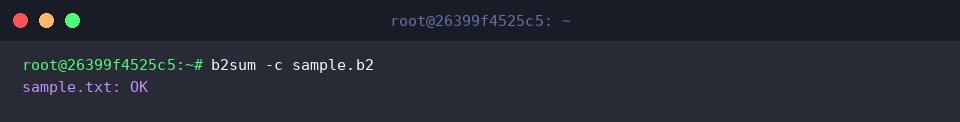
Sobald der Zustand der Quelldatei kontrolliert werden soll – etwa nach einem Download oder Backup-Vorgang –, wertet der Parameter -c die gespeicherte Prüfsummendatei aus:
b2sum -c sample.b2
Erscheint im Terminal die Rückmeldung sample.txt: OK, ist sichergestellt, dass der Datenbestand seit der Erstellung des Hashes unverändert und frei von Beschädigungen geblieben ist.
Benutzerdefinierte Digest-Längen steuern (-l)
BLAKE2b bietet die Flexibilität, die Bitlänge des Hashes an individuelle Anforderungen anzupassen. Wir erzeugen dafür eine weitere Beispieldatei:
echo 'Digest length test file' > length_test.txt
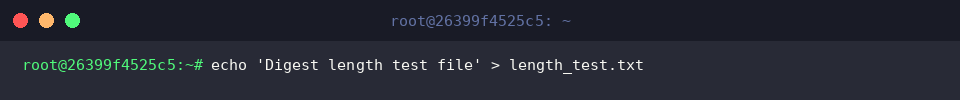
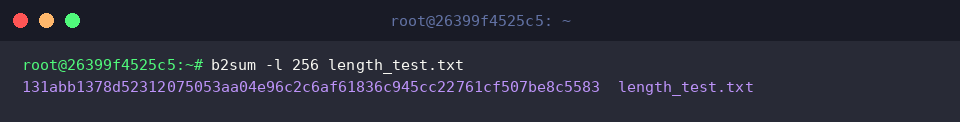
Soll aus Kompatibilitäts- oder Speicherplatzgründen ein 256-Bit-Digest anstelle der standardmäßigen 512 Bit generiert werden, genügt die Angabe der Option -l 256:
b2sum -l 256 length_test.txt
Das System liefert daraufhin eine kompaktere Hexadezimalfolge mit 64 Zeichen (entsprechend 256 Bits) statt der gewohnten 128 Stellen.
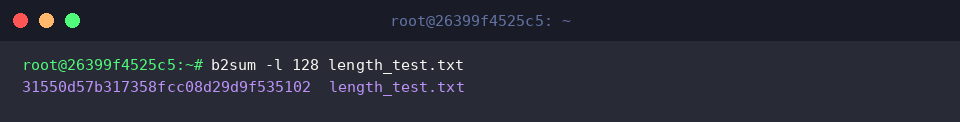
Für noch sparsamere Darstellungen lässt sich der Wert via -l 128 weiter reduzieren:
b2sum -l 128 length_test.txt
Das Ergebnis ist eine auf 32 Hex-Zeichen verkürzte Prüfsumme, die dennoch eine beachtliche Kollisionsresistenz bietet und sich ideal in ressourcensensitive Workflows einfügt.
Batch-Verarbeitung und Pipeline-Integration via stdin
In der Systemadministration müssen häufig mehrere Dateien gleichzeitig auditiert werden. Wir bereiten dazu ein Testverzeichnis mit zwei Dateien vor:
mkdir -p hash_test_dir && echo 'Data 1' > hash_test_dir/f1.txt && echo 'Data 2' > hash_test_dir/f2.txt
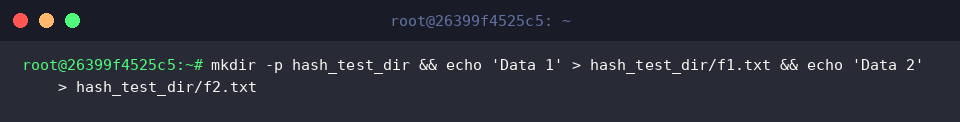
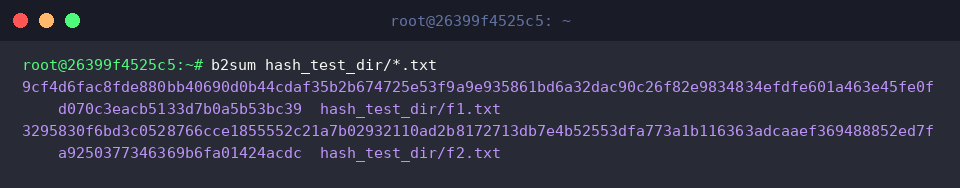
Mittels Shell-Globbing (*) verarbeitet b2sum alle passenden Pfade in einem einzigen Durchlauf:
b2sum hash_test_dir/*.txt
Jede Datei wird zeilenweise mit ihrem individuellen BLAKE2b-Wert ausgegeben, was den Kontrollaufwand bei umfangreichen Verzeichnissen minimiert.
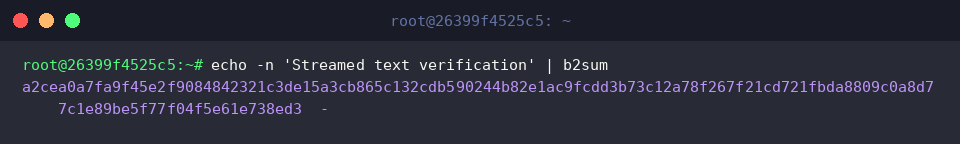
Auch dynamische Datenströme lassen sich ohne vorheriges Schreiben auf das Dateisystem prüfen. Leitet man Text über eine Pipe (|) an b2sum weiter, verarbeitet das Tool den Datenstrom direkt aus der Standardeingabe:
echo -n 'Streamed text verification' | b2sum
Das resultierende Minuszeichen (-) signalisiert dabei stdin als Datenquelle. Dieses Verfahren eignet sich perfekt für automatisierte CI/CD-Pipelines und Shell-Skripte.
Mit b2sum steht Linux-Administratoren ein hochperformantes und kryptografisch belastbares Werkzeug zur Seite. Dank der Effizienz des BLAKE2-Algorithmus lassen sich Integritätsprüfungen selbst bei massiven Datenvolumina zügig und verlässlich realisieren.