


Einführung und technische Grundlagen
Beim systemübergreifenden Datenaustausch und in modernen DevOps-Pipelines stellt der Linux-Befehl base64 ein unverzichtbares Werkzeug dar. Dieses Dienstprogramm sorgt dafür, dass beliebige Datenströme – von einfachen Konfigurationsstrings bis hin zu komplexen Binärstrukturen – verlustfrei als transportfähiger ASCII-Text dargestellt werden. Der folgende praxisnahe Leitfaden veranschaulicht anhand konkreter Ubuntu-Terminalabläufe, wie Sie Datenbestände effizient verarbeiten, dekodieren und nahtlos in eigene Skripte einbinden.
Zeichenketten direkt im Terminal konvertieren
Das Dienstprogramm base64 übernimmt die Transformation von Eingabedaten in das standardisierte Base64-Format sowie die exakte Rückwandlung in den Originalzustand.
Wird die Standardausgabe eines echo-Befehls über eine Pipe (|) an base64 weitergereicht, erzeugt das Tool unmittelbar den entsprechenden ASCII-Chiffretext.
⚙️ [Zentrale Parameter]
-d, --decode : Wandelt Base64-Zeichenketten wieder in die ursprüngliche Bytefolge um.-w, --wrap=COLS : Bricht den Ausgabetext nach einer festgelegten Spaltenanzahl (COLS) um.
(Der Wert 0 schaltet automatische Zeilenumbrüche vollständig ab)-i, --ignore-garbage : Ignoriert ungültige Zeichen während des Dekodiervorgangs, um Parsingfehler zu verhindern.
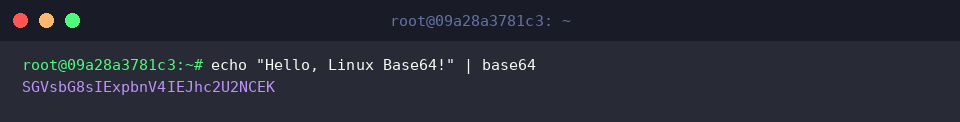
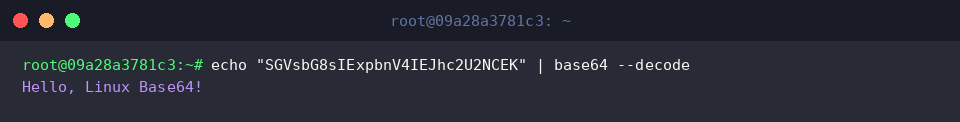
Mithilfe des Flags --decode lässt sich das ursprüngliche Klartextformat mühelos rekonstruieren.
Übermittelt man die kodierte Zeichenfolge erneut über die Pipeline, gibt das Dienstprogramm wieder die Botschaft Hello, Linux Base64! aus.
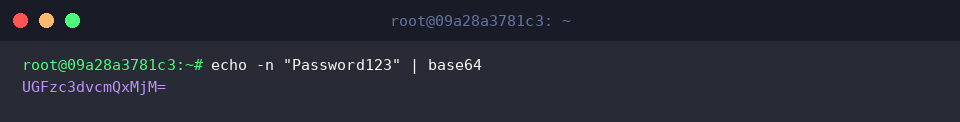
Um die automatische Übergabe eines nachgestellten Zeilenumbruchzeichens (\n) zu unterbinden, empfiehlt sich die Ausführung von echo mit dem Parameter -n.
Dadurch fließen ausschließlich die reinen Nutzdaten in die Kodierung ein, was an den charakteristischen Füllzeichen (=) am Ende der Ausgabe deutlich erkennbar ist.
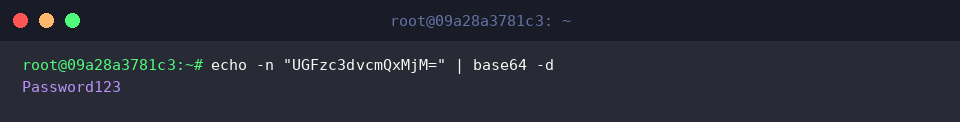
Als zeitsparende Kurzform für --decode steht der Schalter -d bereit.
Dieser stellt auch kompakte, ohne Zeilenumbruch erzeugte Strings zuverlässig wieder als Originalpasswort dar.
Ganze Dateien mit base64 verarbeiten und wiederherstellen
Für Dateitests legen wir zunächst eine beispielhafte Textdatei namens sample.txt im aktuellen Arbeitsverzeichnis an.
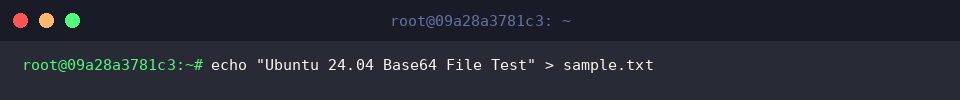
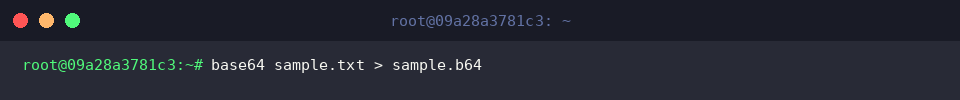
Übergibt man den Dateipfad direkt als Argument an base64, lässt sich der gesamte Dateiinhalt kodieren und per Shell-Umleitung (>) sauber in sample.b64 sichern.
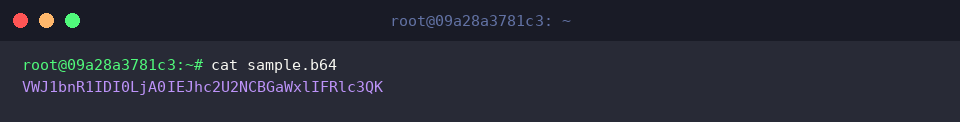
Ein anschließender Aufruf von cat legt die interne Struktur von sample.b64 offen.
Der ursprüngliche Textinhalt liegt nun vollständig als abgesicherte Base64-Zeichenkette vor.
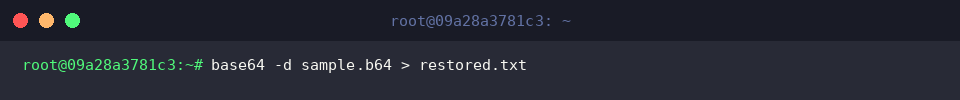
Zur Rekonstruktion greift man auf base64 mit der Option -d zurück und lenkt den entschlüsselten Datenstrom in eine neue Datei namens restored.txt.
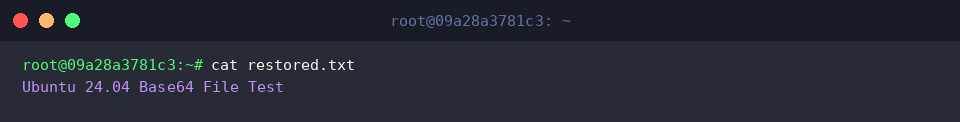
Eine Gegenprobe mit cat belegt die erfolgreiche Wiederherstellung von restored.txt.
Der Text stimmt Zeichen für Zeichen exakt mit der ursprünglichen Quelldatei überein.
Binärdaten transformieren und Datenintegrität verifizieren
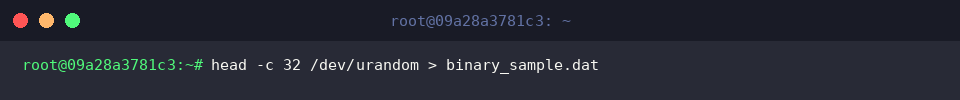
Um den Umgang mit nicht-druckbaren Binärwerten zu demonstrieren, generieren wir über /dev/urandom einen 32-Byte-Zufallsblock in der Datei binary_sample.dat.
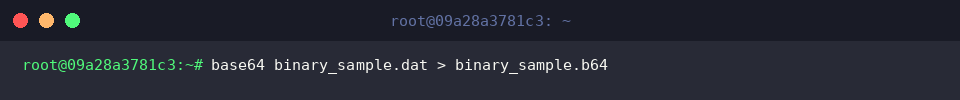
Der Aufruf von base64 überführt den Binärblock binary_sample.dat in die strukturierte Textdatei binary_sample.b64.
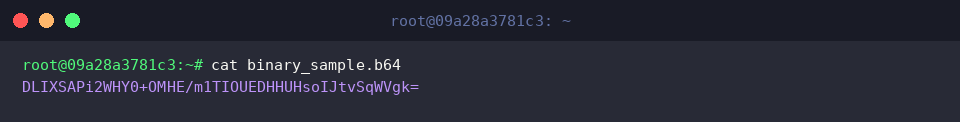
Mithilfe von cat lässt sich das Ergebnis in binary_sample.b64 begutachten.
Die rohe Bytefolge wurde in ein universell transferierbares, standardkonformes ASCII-Format gewandelt, das problemlos per Mail, API oder Protokoll übermittelt werden kann.
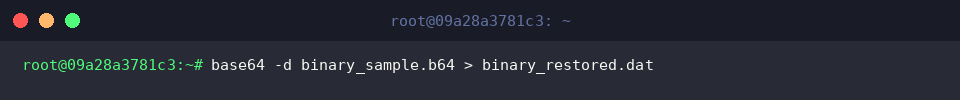
Für die Rückwandlung decodiert das Flag -d die Datei binary_sample.b64 direkt in die Zieldatei binary_restored.dat.
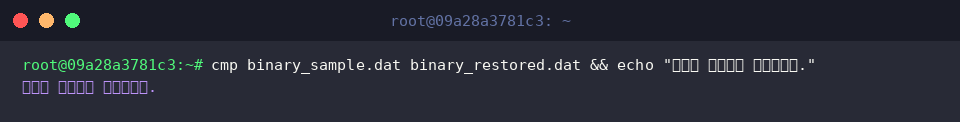
Um absolute Datenkonsistenz zu garantieren, analysiert das Tool cmp eventuelle byte-weise Abweichungen zwischen binary_sample.dat und binary_restored.dat.
Die Erfolgsmeldung bestätigt verbindlich, dass die Transformation ohne jedes Bitverlust oder Datenkorruption ablief.
Zeilenumbrüche unterdrücken: Praxistipps für CI/CD und APIs
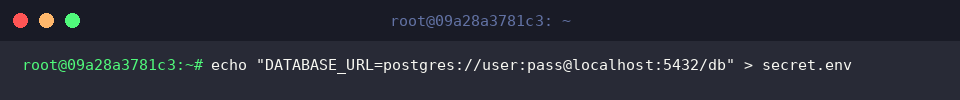
Im Produktiveinsatz werden Konfigurationsgeheimnisse häufig serialisiert. Als Praxisszenario erstellen wir die Datei secret.env mit einem Datenbankverbindungs-String.
Standardmäßig bricht der Befehl längere Zeichenfolgen nach 76 Spalten um. Mit dem Schalter -w 0 zwingen Sie base64, die gesamte Ausgabe unterbrechungsfrei auf einer einzelnen Zeile in secret_single_line.b64 zu bündeln.

Ein Kontrollaufruf von cat demonstriert den Nutzen dieses Formats.
Der lückenlose Einzelstring lässt sich direkt in Kubernetes Secrets, GitHub Actions Secrets oder HTTP-Authorization-Header einbetten.
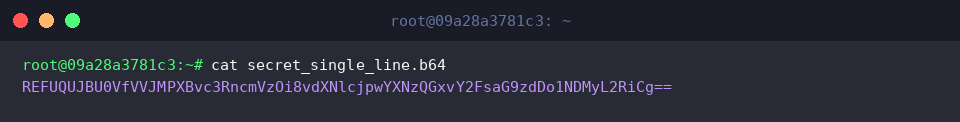
Da kein abschließendes Newline existiert, dockt der Shell-Prompt direkt an das Ausgabeende an; ein schlichtes echo sorgt wieder für eine saubere Terminalansicht.
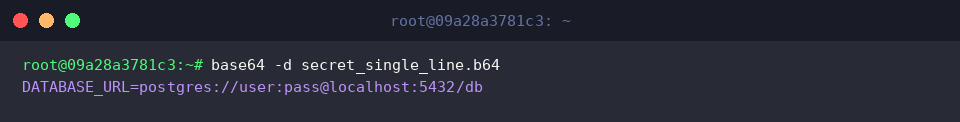
Abschließend dekodieren wir secret_single_line.b64 wieder über -d.
Der ursprüngliche DATABASE_URL-Parameter wird unverändert und fehlerfrei auf dem Bildschirm ausgegeben.
Damit haben Sie alle Kerntechniken rund um den Linux-Befehl base64 von der interaktiven String-Umwandlung bis hin zur manipulationssicheren Verarbeitung komplexer Datensätze kennengelernt. Setzen Sie diese Workflows gezielt ein, um Automatisierungsaufgaben, API-Schnittstellen und Systemadministrationen in Ihrer täglichen Linux-Praxis zuverlässig zu gestalten.