


Überblick
Moderne Linux-Distributionen wie Ubuntu steuern Layer-2-Verbindungen primär über das bridge-Dienstprogramm aus der iproute2-Sammlung. Dieses Administrationswerkzeug ermöglicht die umfassende Inspektion virtueller Switch-Instanzen im Kernel. Die nachfolgende Anleitung führt Schritt für Schritt durch das Aufsetzen einer Testbrücke, die Überprüfung angebundener Port-Schnittstellen, die Auswertung der MAC-Weiterleitungstabelle (FDB) sowie die Konfiguration von VLAN-Filterregeln.
1. Testumgebung aufsetzen: Bridge anlegen und Port-Status (bridge link) überwachen
Zur Bereitstellung aller erforderlichen Netzwerkmanagement-Routinen wird zunächst das aktuelle Paket iproute2 im System hinterlegt.
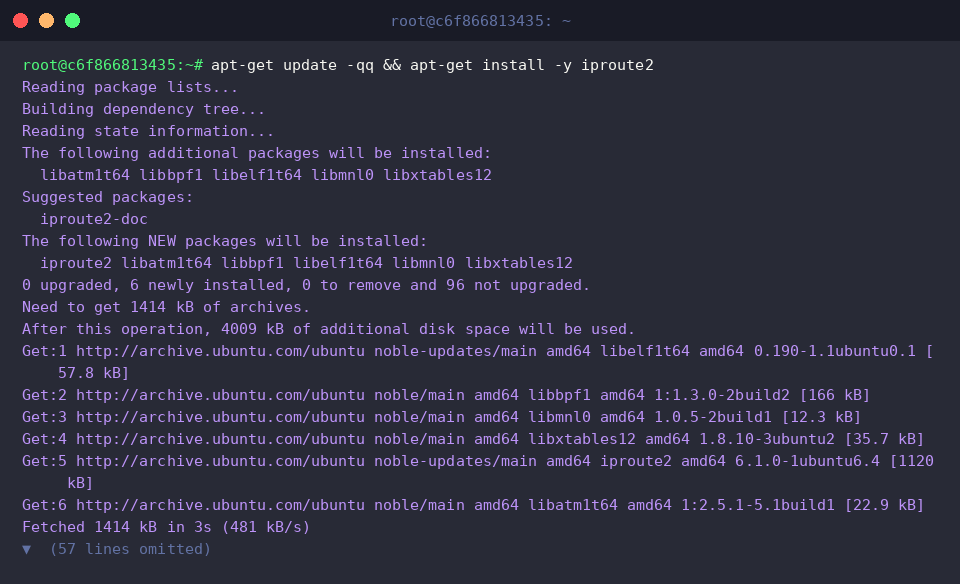
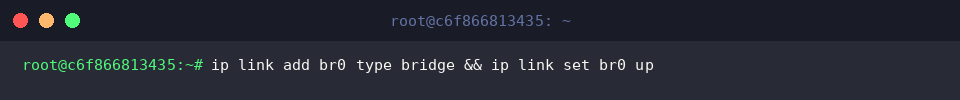
Über das Subsystem ip link lässt sich eine neue virtuelle Bridge mit der Bezeichnung br0 initialisieren und unmittelbar in den Betriebszustand versetzen:
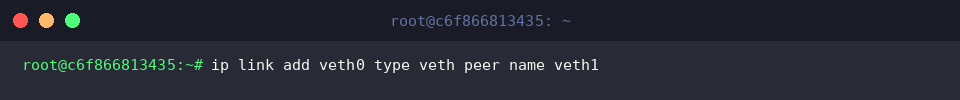
Für realistische Testbedingungen erzeugen wir ein gekoppeltes virtuelles Ethernet-Paar (veth0 und veth1):
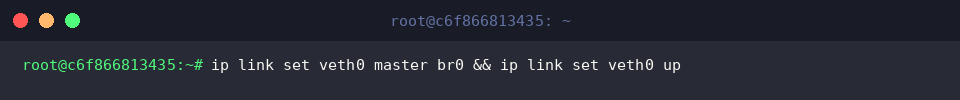
Das Schnittstellenende veth0 wird nun der Switch-Instanz br0 als untergeordneter Port zugewiesen und hochgefahren:
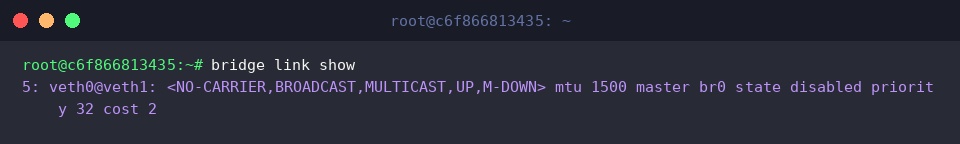
Mit bridge link show lässt sich die Topologie aller Ports überprüfen, die an Brückeninstanzen gebunden sind.
Die resultierende Ausgabe schlüsselt Master-Zuordnungen (master br0), den aktuellen STP-Zustand (state disabled), konfigurierte Port-Prioritäten (priority) sowie Pfadkosten (cost) übersichtlich auf.
⚙️ [Relevante CLI-Schalter]
-s (-stats) : Liefert kumulierte Traffic-Zähler wie gesendete/empfangene Pakete, Byte-Volumen sowie Übertragungsverwerfungen je Port.-d (-details) : Ergänzt STP-Zustandsflags, Port-Timer und erweiterte Protokollparameter.-c (-color) : Erhöht die Übersicht auf der Konsole durch farbliche Akzentuierung von Statuswerten.-j (-json) : Gibt strukturierte JSON-Daten aus, ideal für CI/CD-Pipelines und Parsing-Skripte.-p (-pretty) : Formatiert die JSON-Ausgabe mit lesefreundlichen Zeilenumbrüchen und Einrückungen.
2. Analyse der Forwarding-Datenbank (bridge fdb) und MAC-Zuordnung
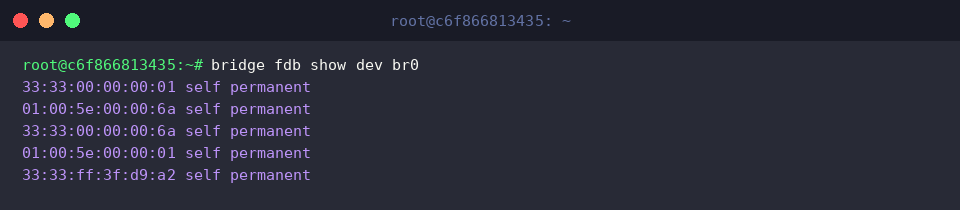
Der Befehl bridge fdb show dev br0 liest die Layer-2-Weiterleitungstabelle direkt für die Schnittstelle br0 aus.
Hier werden systemeigene Multicast-Adressen sowie permanente Hardware-Kennungen aufgeführt, die der Kernel mit dem Kennzeichen self permanent dauerhaft verankert hat.
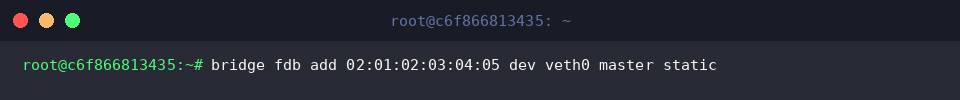
Um die Weiterleitung für einen bestimmten Host manuell festzulegen, wird mittels bridge fdb add 02:01:02:03:04:05 dev veth0 master static ein Eintrag hinterlegt.
Der Parameter master verankert den Datensatz in der FDB der übergeordneten Bridge, während static das automatische Verwerfen durch den Alterungsmechanismus (Aging-Timer) verhindert.
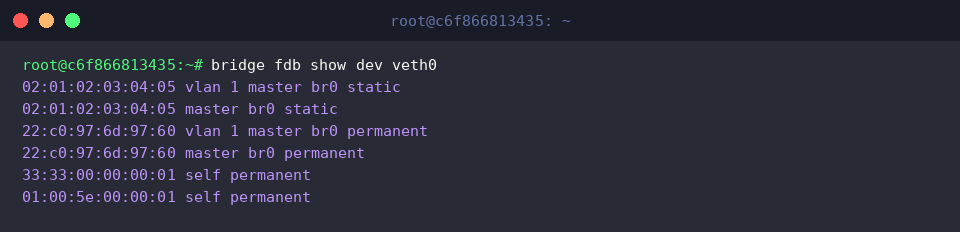
Durch Ausführung von bridge fdb show dev veth0 lässt sich verifizieren, welche MAC-Adressen derzeit über den Port veth0 geroutet werden.
In der Ausgabe erscheinen sowohl der manuell definierte statische Eintrag (static) als auch hardwaregebundene Identifikatoren (permanent) unter der Kontrolle von master br0.
3. VLAN-Filtering aktivieren und Port-Mitgliedschaften (bridge vlan) steuern
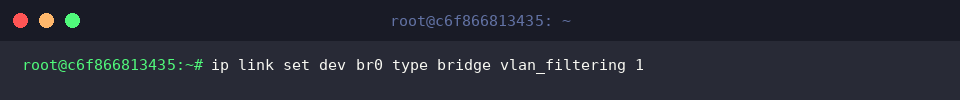
Standardmäßig agieren Software-Bridges als ungetaggte Broadcast-Domänen. Der Befehl ip link set dev br0 type bridge vlan_filtering 1 aktiviert die 802.1Q-VLAN-Filterung im Linux-Kernel.
Dadurch analysiert die Bridge eingehende Ethernet-Frames und leitet Datenpakete ausschließlich über Ports weiter, die für das jeweilige VLAN autorisiert sind.
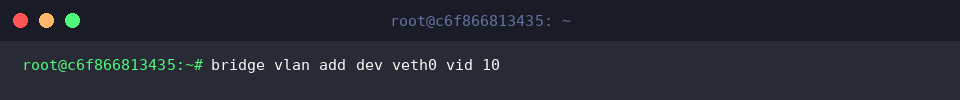
Mit bridge vlan add dev veth0 vid 10 ordnen Administratoren dem Port veth0 die Mitgliedschaft im VLAN 10 zu.
Dies gestattet der Schnittstelle, Datenverkehr mit dem Tag 10 zu verarbeiten, ohne bestehende Standardverbindungen zu unterbrechen.
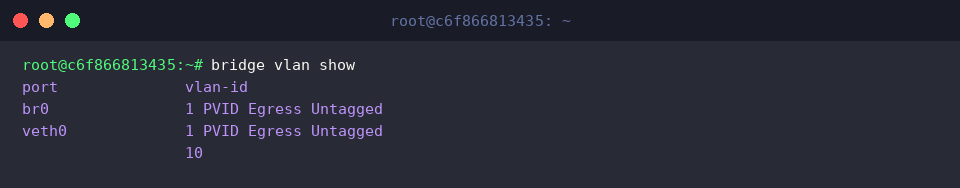
Der Status aller VLAN-Konfigurationen lässt sich mit bridge vlan show abrufen.
Die Diagnoseansicht bestätigt neben der standardmäßigen PVID (1 PVID Egress Untagged) die erfolgreiche Registrierung von veth0 als getaggter Teilnehmer für VLAN 10.
4. Erweiterte Telemetrie mit -s/-d und Bereinigung der Testressourcen
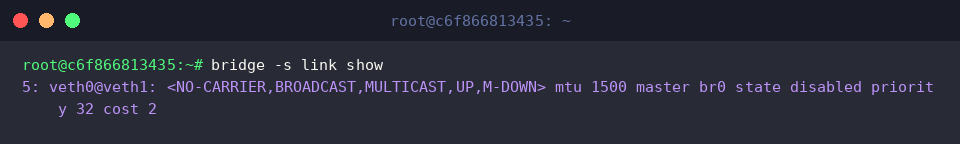
Für detaillierte Troubleshooting-Szenarien kombiniert bridge -s link show Port-Metriken mit Leistungsindikatoren.
Neben grundlegenden Parametern wie STP-Status (state disabled), Prioritätswert (priority 32) und Pfadkosten (cost 2) deckt dieser Aufruf auch Paketdurchsätze und Frame-Zähler auf veth0 auf.
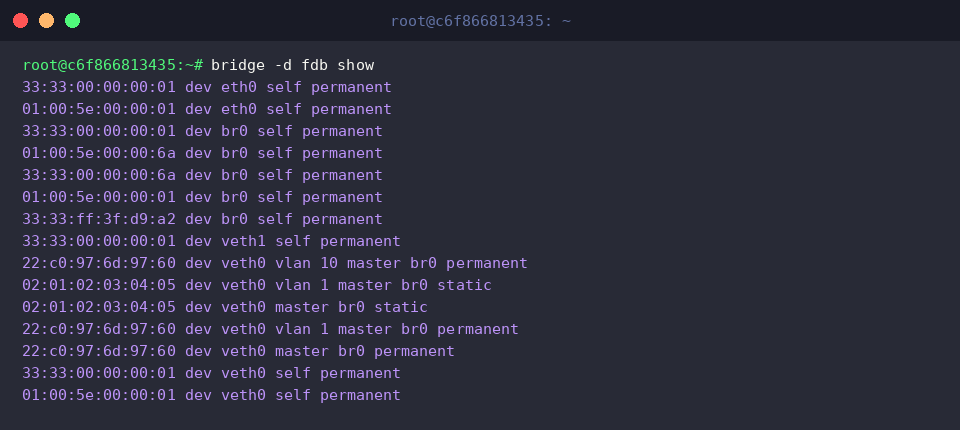
Tiefergehende Einblicke in die Zuordnung zwischen MAC-Adressen und virtuellen LANs liefert bridge -d fdb show.
Hier ist nachvollziehbar, wie die zuvor angelegten statischen und permanenten Layer-2-Einträge mit den VLAN-Instanzen (vlan 1, vlan 10) sowie der Bridge-Instanz master br0 korrelieren.
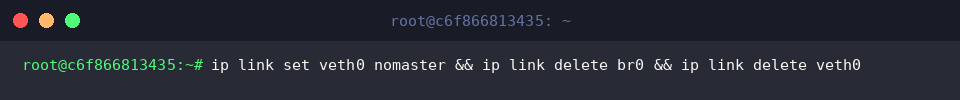
Nach Abschluss der Diagnosearbeiten werden die angelegten Test-Schnittstellen und die virtuelle Bridge mit folgendem Verbundbefehl rückstandslos aus dem Kernel entfernt:
Damit steht ein praxiserprobtes Toolkit zur Verfügung, um Software-Bridges unter Ubuntu transparent zu überwachen und Netzwerkprobleme auf Layer-2-Ebene gezielt zu analysieren. In virtualisierten Umgebungen sowie Container-Infrastrukturen liefert dieser Ansatz ein solides Fundament für stabiles Routing.