


Grundlagen & Architektur von Bubblewrap
Das Sicherheitswerkzeug bwrap (Bubblewrap) erlaubt es unprivilegierten Standardbenutzern, hochgradig abgeschottete Laufzeitumgebungen für Prozesse, Netzwerke und Dateisysteme aufzusetzen. Im Gegensatz zu schwergewichtigen Container-Laufzeiten setzt dieses Tool unmittelbar auf Linux-Kernel-Namespaces auf, ohne dabei Sicherheitsrisiken durch SUID-Root-Mechanismen einzugehen. In dieser Anleitung implementieren wir schrittweise funktionale Sandboxes unter Ubuntu 24.04 und analysieren die Mechanismen moderner Prozesskapselung im Detail.
1. Paketinstallation und Aufbau einer minimalen Sandbox
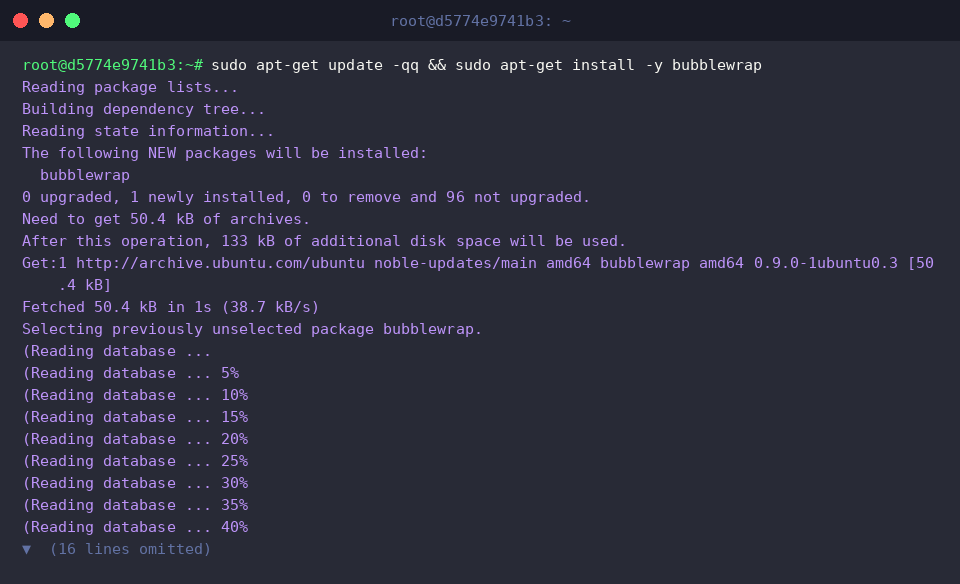
Zunächst statten wir das System mit dem Kernpaket bubblewrap über die offizielle Paketverwaltung aus.
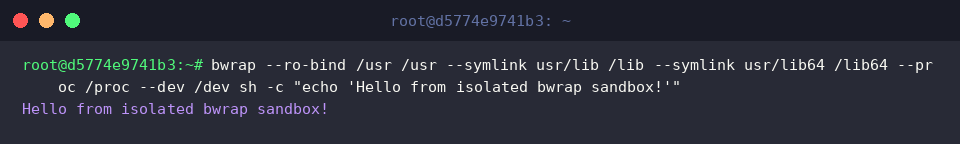
Der Aufruf von bwrap erzeugt eine neue Namespace-Instanz, in welcher der Zielbefehl unter vollständiger Kontrolle der zugänglichen Host-Verzeichnisse gestartet wird. Durch die selektive Einbindung unverzichtbarer Systempfade im Nur-Lese-Modus entsteht ein minimalistisches, autarkes Systemabbild.
⚙️ [Zentrale Kommandozeilenparameter]
--ro-bind : Bindet Verzeichnisse oder Dateien des Basisbetriebssystems schreibgeschützt (Read-Only) in die Sandbox ein.--bind : Realisiert Lese- und Schreibfreigaben für spezifizierte Verzeichnispfade innerhalb des Containers.--dev : Erzeugt und montiert die für Standardoperationen notwendige virtuelle Gerätestruktur (/dev).--proc : Initialisiert einen dedizierten Prozess-Namespace inklusive frischem Mount für /proc.--tmpfs : Stellt ein flüchtiges RAM-basiertes Dateisystem bereit, dessen Lebenszyklus an den Container gebunden ist.--unshare-all : Kapselt sämtliche Kernel-Namespaces (IPC, UTS, PID, Network, User, Cgroup) vollständig vom Host ab.--symlink : Erstellt relative oder absolute symbolische Verknüpfungen innerhalb des Zielpfads der Sandbox.
2. Dateisystem-Integrität durch restriktive Bind-Mounts
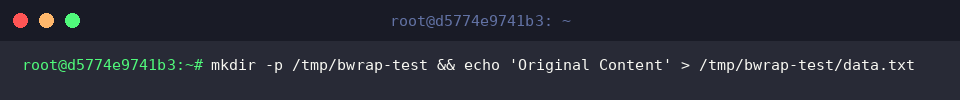
Um den Schutzmechanismus gegen Schreibzugriffe in der Praxis zu verifizieren, erzeugen wir auf dem Wirtsrechner unter /tmp/bwrap-test ein Verzeichnis samt Prüfdatei.
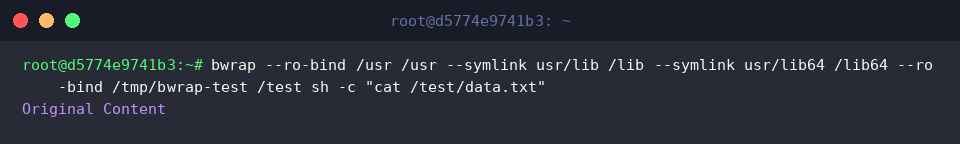
Mithilfe des Parameters --ro-bind weisen wir bwrap an, das soeben angelegte Verzeichnis /tmp/bwrap-test als unveränderbaren Pfad /test im isolierten Dateibaum abzubilden. Beim Auslesen der Datei wird der Originalinhalt unverfälscht zurückgegeben.
Wird nun innerhalb der Kapselung versucht, den Inhalt von /test/data.txt modifizierend zu überschreiben, quittiert der Linux-Kernel die Operation mit einer Zugriffsverweigerung. Die Wirtsumgebung bleibt unberührt, wie die Bestätigung Write protected successfully verdeutlicht.

3. Entkopplung von Prozess- und Netzwerkinfrastrukturen
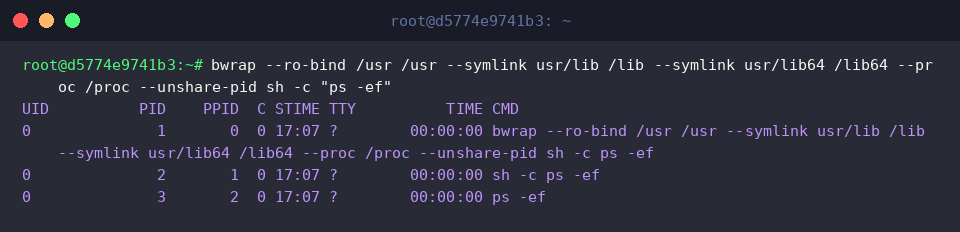
Die gemeinsame Deklaration von --unshare-pid und --proc /proc verbirgt die Task-Hierarchie des Trägersystems vollständig. Innerhalb der Kapsel existieren ausschließlich jene Prozesse, die direkt durch bwrap gestartet wurden, beginnend mit der PID 1 für den Einstiegsprozess.
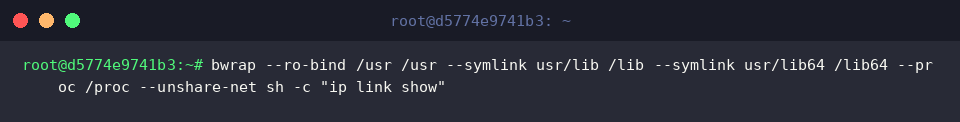
Wird die Ausführung um --unshare-net erweitert, trennt der Kernel den Netzwerkstapel vollständig ab. Dem eingeschlossenen Prozess stehen weder physische Netzwerkkarten noch das standardmäßige Loopback-Interface (lo) zur Verfügung, was jegliche Socket-Kommunikation nach außen zuverlässig unterbindet.
4. Flüchtige Arbeitsverzeichnisse mittels tmpfs erzeugen
Für Programme, die temporäre Schreibrechte benötigen, bindet --tmpfs /tmp einen flüchtigen Arbeitsspeicher-Mount ein. Darin lassen sich wie gewohnt Logs und Zwischendateien erzeugen, ohne Spuren auf dem persistenten Speicher zu hinterlassen.
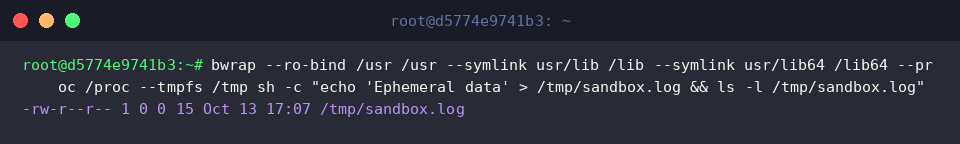
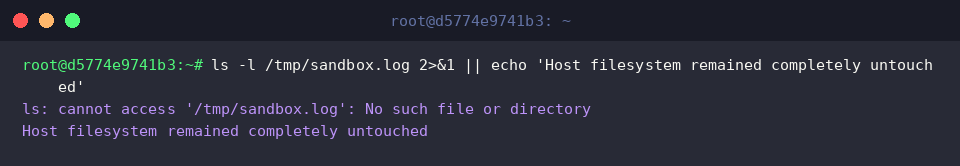
Sobald die Sandbox-Instanz terminiert, räumt das System den reservierten RAM-Bereich restlos ab. Eine Überprüfung auf dem Wirtssystem belegt, dass die erzeugten Dateien niemals auf der physischen Festplatte existierten und das Trägerbetriebssystem sauber geblieben ist.
Damit liefert Bubblewrap ein mächtiges, flexibles Fundament zur Härtung von Applikationen und Skripten. Durch die gezielte Kombination aus Namespace-Trennung und maßgeschneiderten Mount-Optionen schaffen Sie schlanke Sicherheitsarchitekturen für sicherheitskritische Workloads.