


Überblick: Effiziente Textsuche in komprimierten Logs
Auf Produktionsservern beansprucht die Archivierung umfangreicher Protokolldateien mittels bzip2 erfreulich wenig Speicherplatz – die anschließende Fehleranalyse gestaltet sich jedoch oft zäh, wenn Archive erst dekomprimiert werden müssen. Hier schafft das Dienstprogramm bzgrep Abhilfe: Es ermöglicht den gezielten Musterabgleich direkt im .bz2-Archiv, ohne zuvor zusätzlichen Speicher auf der Festplatte zu belegen. Diese Anleitung führt Schritt für Schritt durch das Setup einer Testumgebung, die Groß-/Kleinschreibung ignorierende Filterung, Zeilennummerierungen sowie die parallele Analyse mehrerer Archivdateien über reguläre Ausdrücke.
1. Testumgebung einrichten und bzip2-Beispieldatei erzeugen
Bevor die Werkzeuge zum Einsatz kommen, stellen wir sicher, dass das Komprimierungspaket im System vorhanden ist. Die Installation erfolgt zügig über apt-get update -qq && apt-get install -y bzip2:
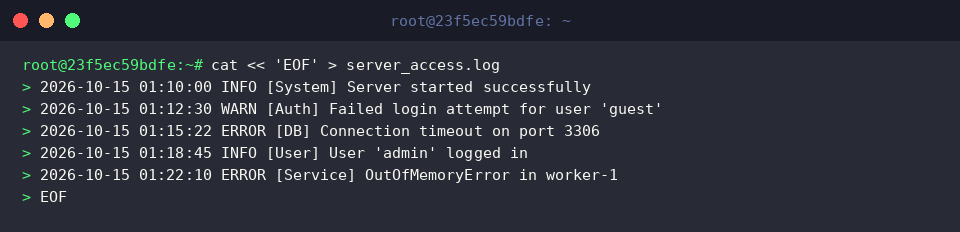
Für realitätsnahe Testabfragen generieren wir per Here-Doc über cat eine fiktive Protokolldatei namens server_access.log, die typische Serverereignisse simuliert:
Damit die unkomprimierte Quelldatei beim Packen nicht verloren geht, aktivieren wir das Flag -k beim Aufruf von bzip2 -k server_access.log:
Ein kurzer Blick auf Dateigröße und Berechtigungen über ls -lh server_access.log.bz2 bestätigt das fertig erstellte Archiv:
2. Grundlegende Mustersuche und Schreibung ignorieren (-i)
Um gezielt nach Fehlermeldungen im gepackten Protokoll zu fahnden, rufen wir bzgrep "ERROR" server_access.log.bz2 auf.
Standardmäßig arbeitet das Dienstprogramm case-sensitiv, sodass ausschließlich Zeilen mit exakter Übereinstimmung des Großbuchstaben-Strings ERROR auf der Konsole ausgegeben werden.
Soll der Filter unabhängig von Groß- oder Kleinschreibung greifen, wird der Parameter -i vorangestellt: bzgrep -i "error" server_access.log.bz2.
Auf diese Weise werden Treffer wie error, Error oder ERROR gleichermaßen erfasst, was besonders bei uneinheitlich formatierten Drittanbieter-Logs praktisch ist.
3. Zeilennummern (-n), Trefferzähler (-c) und invertierte Filterung (-v)
Gerade bei gigantischen Logbeständen ist die exakte Position eines Ereignisses entscheidend. Mit dem Schalter -n blendet bzgrep -n "ERROR" server_access.log.bz2 die Zeilennummer der Originaldatei direkt neben dem Text ein.
Das beschleunigt das Auffinden kritischer Stellen im Kontext ungemein.
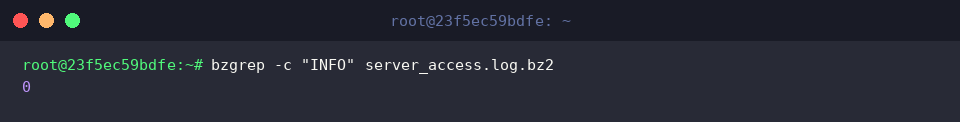
Steht nicht der Inhalt, sondern lediglich das Aufkommen bestimmter Meldungen im Vordergrund, aggregiert der Zählmodus -c das Ergebnis: bzgrep -c "INFO" server_access.log.bz2.
Das Terminal liefert unmittelbar die absolute Summe der Vorkommnisse, ohne den Bildschirm mit Textfluten zu überlasten.
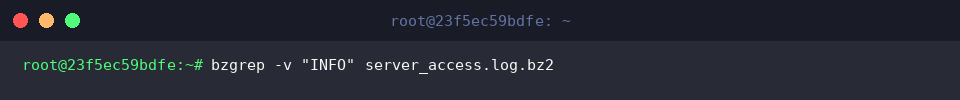
Möchte man hingegen das Grundrauschen gewöhnlicher Statusmeldungen ausblenden, kehrt das Flag -v die Trefferlogik um: bzgrep -v "INFO" server_access.log.bz2.
Hierbei werden sämtliche Datensätze ausgegeben, die den Suchbegriff nicht enthalten – ideal, um Warnungen und Fehler isoliert zu betrachten.
4. Parallele Suche in mehreren Archiven und Regex-Einsatz
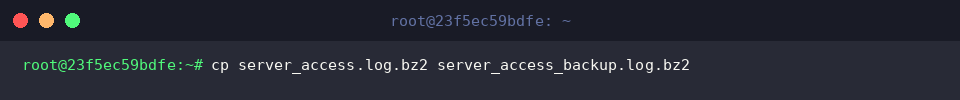
Um das Verhalten bei verteilt archivierten Protokollen zu demonstrieren, duplizieren wir das Testarchiv mittels cp server_access.log.bz2 server_access_backup.log.bz2:
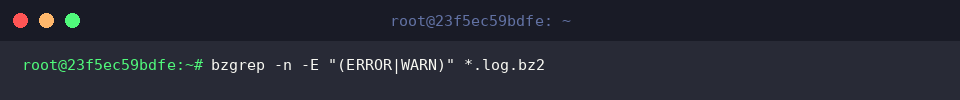
Durch die Kombination des Wildcard-Operators (*.log.bz2) mit erweiterten regulären Ausdrücken (-E) durchsucht bzgrep -n -E "(ERROR|WARN)" *.log.bz2 mehrere Archive in einem einzigen Durchlauf.
Der Befehl scannt zeitgleich alle passenden Dateien nach Anomalien ab.
Dank der vorangestellten Dateinamen und Zeilennummern (-n) lässt sich auf einen Blick feststellen, welches Archiv und welcher Zeitabschnitt von Zwischenfällen betroffen waren.
Mit bzgrep steht Linux-Administratoren ein mächtiges, ressourcenschonendes Werkzeug zur Verfügung, das den zeit- und speicherintensiven Umweg über eine manuelle Dekomprimierung von .bz2-Dateien überflüssig macht.
Integrieren Sie diesen Befehl in Ihre tägliche Fehlerdiagnose, um Loganalysen auf Produktivsystemen spürbar zu beschleunigen.