


Überblick
Wer unter Linux umfangreiche Protokolldateien im .bz2-Format untersuchen möchte, verschwendet durch vorheriges Dekomprimieren oft wertvollen Speicherplatz und unnötig Zeit. Das Dienstprogramm bzless löst dieses Problem elegant: Es fungiert als Pager direkt auf komprimierten Daten, ohne dass ein temporäres Entpacken auf das Dateisystem erforderlich ist. In diesem Leitfaden erfahren Sie praxisnah, wie Sie bzless zur Navigation, Volltextrecherche und professionellen Systemanalyse einsetzen.
1. Voraussetzungen prüfen und Testarchiv (.bz2) vorbereiten
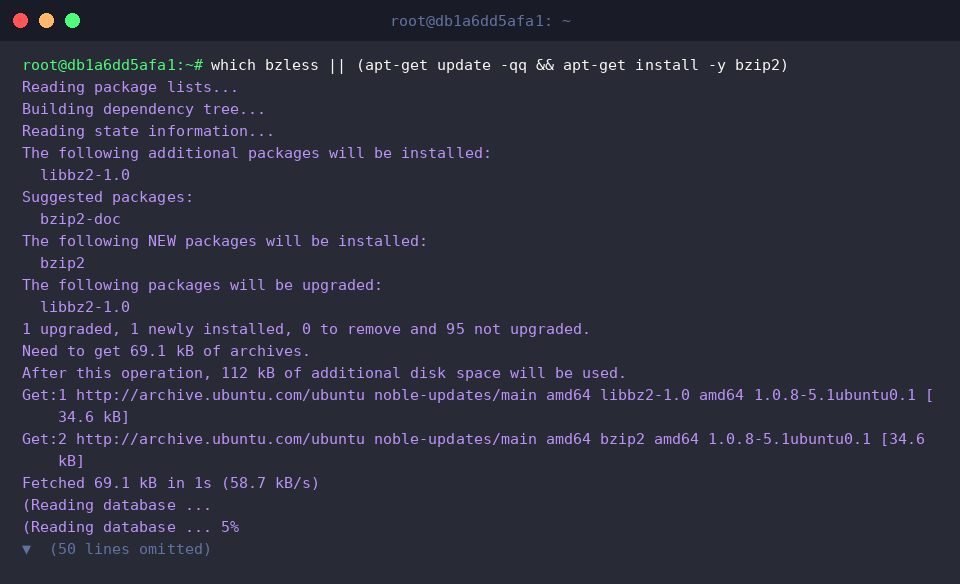
Zunächst gilt es sicherzustellen, dass die erforderlichen Werkzeuge im System bereitstehen; fehlt das Binary, wird das Paket bzip2 über die Paketverwaltung eingespielt:
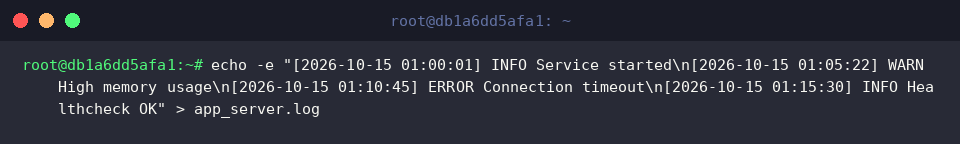
Für einen realistischen Testlauf generieren wir mittels echo eine exemplarische Logdatei namens app_server.log, die typische Statusmeldungen enthält:
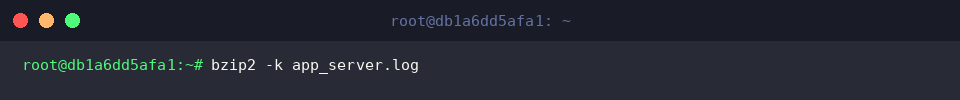
Um das unkomprimierte Original nicht zu löschen, erzeugt das Flag -k beim Komprimieren mit bzip2 das neue Archiv app_server.log.bz2 parallel zur Quelldatei:
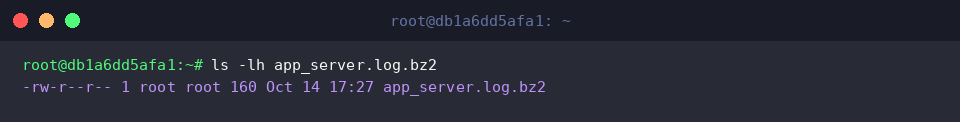
Ein kurzer Blick via ls -lh verifiziert die erfolgreiche Archiverstellung sowie die resultierende Dateigröße:
2. Archivinhalte mit bzless direkt im Pager betrachten
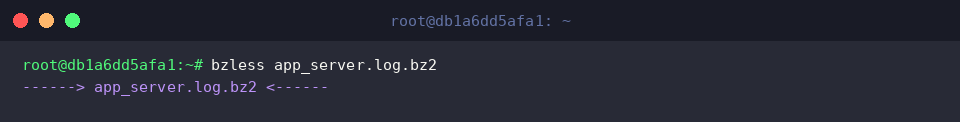
Mit dem Aufruf von bzless app_server.log.bz2 öffnet sich der Dateiinhalt unverzüglich im interaktiven Betrachter, ohne vorheriges Entpacken.
Da das Tool auf dem bewährten less-Pager aufsetzt, erfolgt die Navigation intuitiv über die Pfeiltasten oder die Leertaste; das Beenden der Ansicht gelingt jederzeit mit der Taste q.
3. Zeilennummerierung aktivieren und Suchmuster filtern
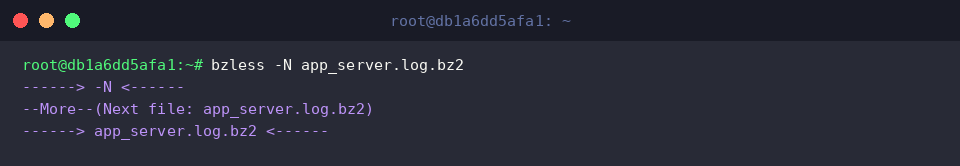
Wird der Parameter -N an bzless übergeben, nummeriert die Anzeige jede Textzeile fortlaufend am linken Rand durch.
Gerade bei umfangreichen Protokollen erleichtert diese Referenzierung die Lokalisierung bestimmter Ereignisse enorm.
Über /Suchbegriff (beispielsweise /ERROR) lässt sich eine gezielte Textsuche starten; mit n springt der Cursor zum nächsten Treffer, während N rückwärts durch die Fundstellen führt.
4. Ergänzende Werkzeuge im Vergleich: bzgrep und bzcat
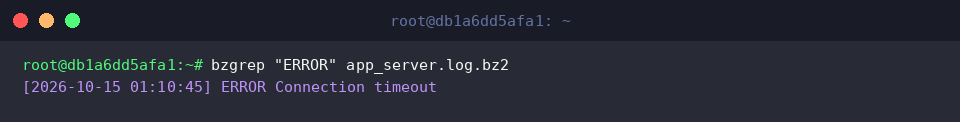
Möchte man ohne interaktives Scrollen gezielt nach Warnungen oder Störfällen suchen, filtert bzgrep die passenden Zeilen direkt aus dem komprimierten Datenstrom heraus:
Dies spart Zeit, da keine vollständige Datei geöffnet werden muss, wenn lediglich das Vorhandensein bestimmter Fehlermuster geprüft werden soll.
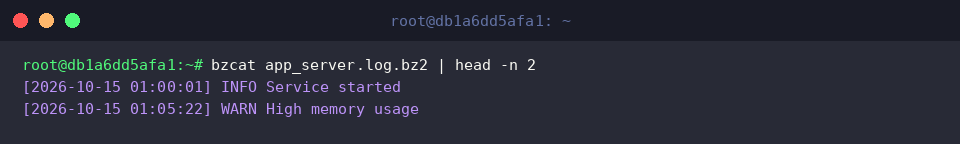
Für die Einbindung in Skripte und Shell-Pipelines eignet sich hingegen bzcat: Es leitet den dekomprimierten Datenstrom direkt an stdout weiter, sodass nachfolgende Befehle wie head mühelos darauf zugreifen können:
Während bzless für die interaktive menschliche Analyse gedacht ist, bildet bzcat die ideale Basis für automatisierte Filterketten mit Hilfsprogrammen wie head, grep oder awk.
Mit diesen Techniken lassen sich bz2-komprimierte Protokolle und Archive unter Ubuntu ressourcenschonend und ohne vorheriges Entpacken analysieren.
Nutzen Sie bzless und seine Schwestertools künftig als festen Bestandteil Ihres Administrations-Workflows, um Zeit und Festplattenkapazität bei der Fehlersuche einzusparen.