


Einleitung: Dateiintegrität über herkömmliche Zugriffsrechte hinaus
Klassische POSIX-Berechtigungen stoßen an ihre Grenzen, sobald der Superuser root ins Spiel kommt: Selbst schreibgeschützte Konfigurationen lassen sich mit Root-Rechten mühelos modifizieren oder löschen. Das Linux-Dateisystem bietet mit erweiterten Attributen (chattr und lsattr) jedoch eine wirksame Schutzebene auf Dateisystemebene. In diesem Leitfaden erfahren Sie praxisnah, wie Sie kritische Systemdateien gegen versehentliches Überschreiben absichern, Logdateien in einen manipulationssicheren Nur-Anfügen-Modus versetzen (+a) und selbst für Administratoren unveränderbare Dateien erzeugen (+i).
Status ermitteln: Erweiterte Dateisystemattribute mit lsattr auslesen
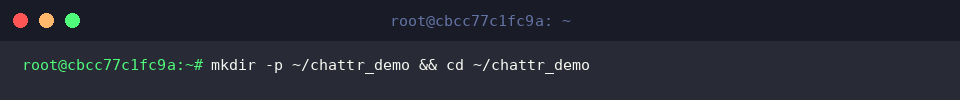
Bevor Attribute verändert werden, empfiehlt sich ein isolierter Arbeitsbereich. Mit folgendem Befehl legen wir eine dedizierte Testumgebung an und wechseln direkt hinein: mkdir -p ~/chattr_demo && cd ~/chattr_demo.
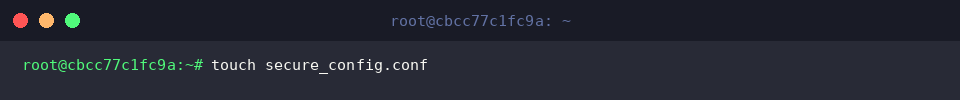
Als praktisches Demonstrationsobjekt erzeugen wir zunächst eine leere Beispielkonfiguration über den Befehl touch secure_config.conf.
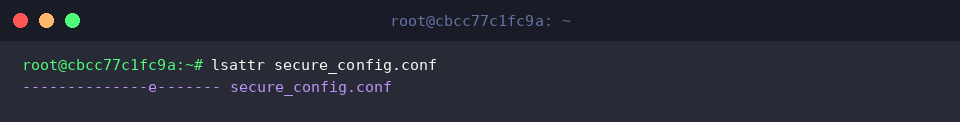
Das Werkzeug lsattr fungiert als Gegenstück zu ls, liest jedoch anstelle standardmäßiger Metadaten die speziellen Ext4/XFS-Dateisystemflags aus. Das standardmäßig angezeigte Flag e (Extents) signalisiert lediglich, dass der Linux-Kernel zur Blockverwaltung moderne Extent-Zuordnungen anstelle herkömmlicher Blockzeiger nutzt.
⚙️ [Zentrale Parameter]
-a : Berücksichtigt ausnahmslos alle Einträge, einschließlich versteckter Punkte-Dateien (Dotfiles).-d : Verarbeitet Verzeichnisse als eigenständige Objekte, anstatt deren enthaltene Dateien aufzuführen.-R : Traversiert Unterverzeichnisse rekursiv und erfasst sämtliche verschachtelten Elemente.-v : Fördert neben Attributen auch die interne Versions- bzw. Generationsnummer der Inodes zutage.
Absoluter Schreib- und Löschschutz: Das Immutable-Flag (+i)
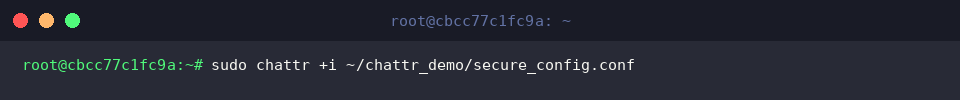
Um ein Dokument gegen jede Form von Modifikation abzudichten, weisen wir ihm das Attribut immutable zu: sudo chattr +i ~/chattr_demo/secure_config.conf.
Sobald dieser Sperrzustand aktiv ist, blockiert der Kernel sämtliche Schreib-, Lösch-, Umbenennungs- sowie Link-Operationen – selbst administrative Aufrufe unter root werden rigoros abgewiesen.
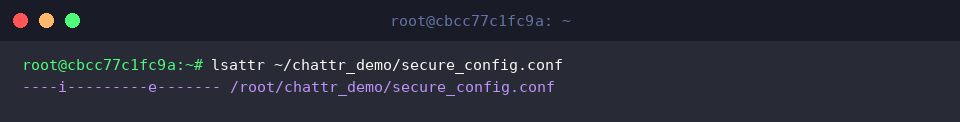
Ob der Schutzmechanismus greift, lässt sich unmittelbar über lsattr ~/chattr_demo/secure_config.conf gegenprüfen.
Das neu aufgetauchte Kürzel i bestätigt zweifelsfrei, dass die Datei erfolgreich in den unveränderlichen Zustand überführt wurde.
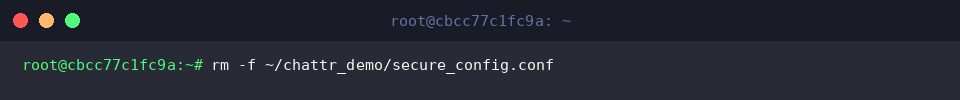
Ein anschließender Härtetest per Löschkommando demonstriert die Schutzwirkung: Wir erzwingen das Entfernen mittels rm -f ~/chattr_demo/secure_config.conf.
Trotz gesetzter Force-Option verweigert das Betriebssystem den Vorgang (“Operation not permitted”); die Datei bleibt intakt im Verzeichnis bestehen.
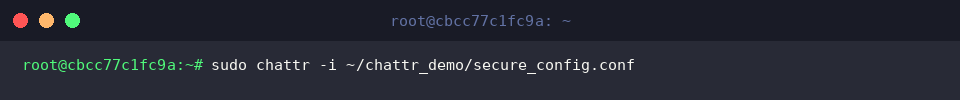
Sperre aufheben und reguläre Schreibrechte wiederherstellen (-i)
Steht ein geplantes Update an, lässt sich die Schutzsperre gezielt deaktivieren. Hierfür entfernt sudo chattr -i ~/chattr_demo/secure_config.conf das Unveränderlichkeitsflag wieder.
Über den Operator -i wird die Restriktion gelöst, sodass nachfolgende Editier- oder Aufräumprozesse wieder regulär durchführbar sind.
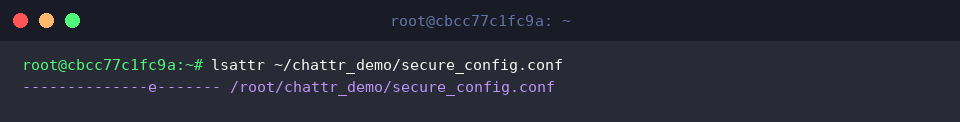
Ein erneuter Kontrollaufruf mit lsattr ~/chattr_demo/secure_config.conf dokumentiert den aktuellen Flag-Status.
Der Buchstabe i ist aus der Attributliste verschwunden – die Ausgangslage für reguläre Dateioperationen ist wiederhergestellt.
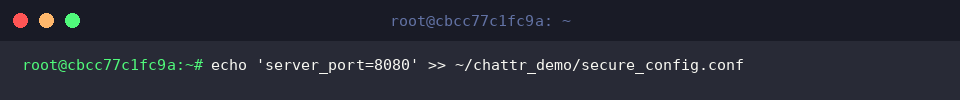
Um die wiedergewonnene Schreibbarkeit zu verifizieren, hängen wir per Shell-Redirection eine neue Konfigurationszeile an: echo 'server_port=8080' >> ~/chattr_demo/secure_config.conf.
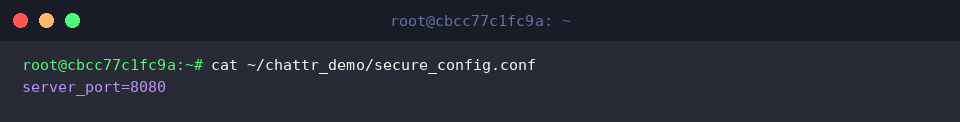
Der abschließende Prüfbefehl cat ~/chattr_demo/secure_config.conf liefert den Dateiinhalt auf die Konsole.
Der hinzugefügte Port-Eintrag erscheint einwandfrei im Ausgabetext, was den erfolgreichen Schreibzugriff ohne Fehlermeldungen belegt.
Revisionssichere Protokolle: Der Append-Only-Modus (+a)
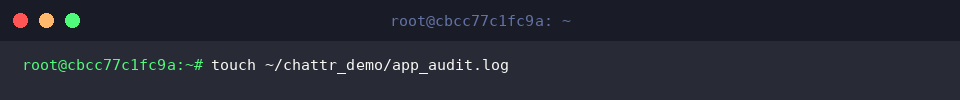
In vielen Sicherheitsarchitekturen müssen Logs fortlaufend wachsen dürfen, dürfen jedoch keinesfalls gekürzt, geleert oder überschrieben werden. Zu diesem Zweck generieren wir eine Testprotokolldatei mit touch ~/chattr_demo/app_audit.log.
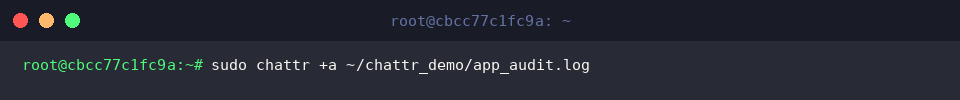
Den geforderten Manipulationsschutz etablieren wir mittels sudo chattr +a ~/chattr_demo/app_audit.log.
Durch das Flag +a (Append-Only) erlaubt der Kernel ausschließlich das Anhängen neuer Datensätze am Dateiende; das Kürzen (truncate), Überschreiben oder Löschen bereits existierender Einträge ist unterbunden.
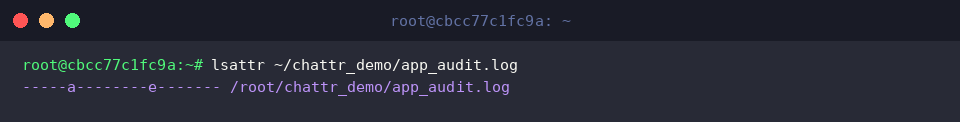
Eine schnelle Überprüfung via lsattr ~/chattr_demo/app_audit.log verdeutlicht die geänderte Systemrichtlinie.
Das visualisierte a-Attribut signalisiert eindeutig, dass der Anfügemodus systemweit scharfgeschaltet ist.
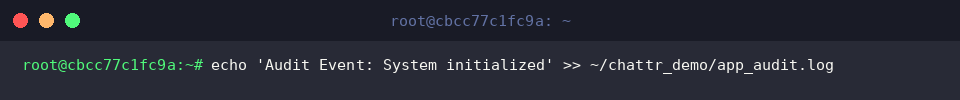
Dass legitime Audit-Aufzeichnungen trotz der Einschränkung reibungslos fortgeschrieben werden können, prüfen wir per echo 'Audit Event: System initialized' >> ~/chattr_demo/app_audit.log.
Da der Umleitungsoperator >> Daten am Dateiende anfügt, akzeptiert der Kernel die Schreiboperation anstandslos.
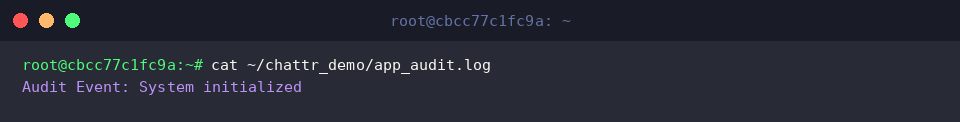
Der Gegenbefehl cat ~/chattr_demo/app_audit.log validiert die Integrität der Protokollzeile.
Die Systemmeldung wird vollständig ausgegeben – der Nachweis für eine funktionierende Append-Only-Absicherung ist damit erbracht.
Ganze Verzeichnisbäume rekursiv absichern (-R)
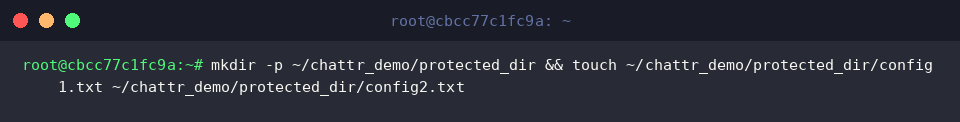
In Produktionsumgebungen erfordert die Absicherung komplexer Anwendungsstrukturen oft das Schützen ganzer Verzeichnisse samt aller Unterobjekte. Wir bauen ein entsprechendes Testszenario auf: mkdir -p ~/chattr_demo/protected_dir && touch ~/chattr_demo/protected_dir/config1.txt ~/chattr_demo/protected_dir/config2.txt.
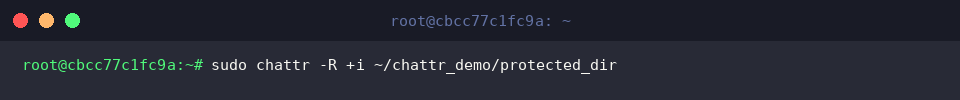
Mit dem Aufruf sudo chattr -R +i ~/chattr_demo/protected_dir übertragen wir den Unveränderlichkeitsschutz kaskadierend auf den Ordner und alle darin befindlichen Dateien.
Der Schalter -R spart Zeit und schließt Konfigurationslücken, da sämtliche Tiefenebenen in einem einzigen Durchgang erfasst werden.
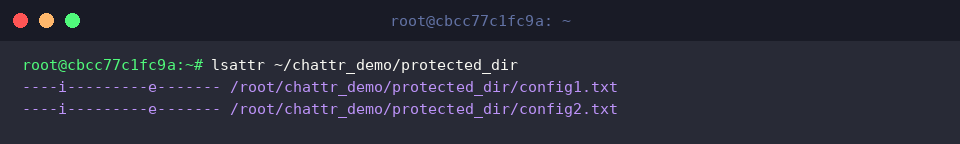
Ein Audit der Verzeichnisinhalte über lsattr ~/chattr_demo/protected_dir bestätigt die ganzheitliche Anwendung.
Jede einzelne Unterdatei führt nun das Attribut i, womit der gesamte Verzeichniszweig gegen Manipulationen immunisiert ist.
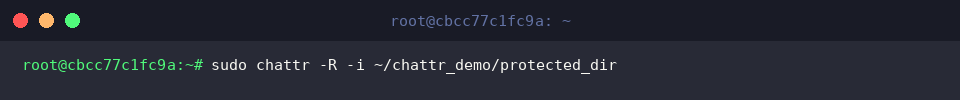
Sollen Wartungsarbeiten am Verbund vorgenommen werden, hebt sudo chattr -R -i ~/chattr_demo/protected_dir die Schutzschicht ebenbürtig wieder auf.
Die Kombination -R -i entzieht allen untergeordneten Ressourcen das Immutable-Flag in einem Rutsch und gibt die Standardfunktionalität des Dateisystems frei.
Mit chattr und lsattr erhalten Linux-Administratoren ein mächtiges Instrumentarium an die Hand, das weit über herkömmliche Benutzerrechte hinausgeht. Richtig eingesetzt schützen diese Attribute unverzichtbare Systembausteine vor menschlichem Versagen, Fehlkonfigurationen und potenziellen Manipulationsversuchen.