


Einführung und Funktionsweise
Wer in größeren Linux-Infrastrukturen zahlreiche Gruppenkennwörter pflegen muss, stößt bei manuellen Eingaben schnell an administrative Grenzen. Das Tool chgpasswd bietet hierfür eine elegante Lösung, indem es Aktualisierungen automatisiert und stapelweise verarbeitet. In diesem Leitfaden beleuchten wir die praxisnahe Handhabung: von der Datenübergabe über die Standard-Eingabe (stdin) über moderne Hashing-Algorithmen bis hin zu skriptgestützten Workflows direkt auf der Kommandozeile.
Vorbereitung: Dedizierte Testgruppen im System einrichten
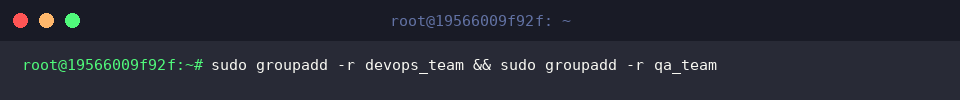
Um die Funktionsweise gefahrlos zu erproben, legen wir zunächst zwei isolierte Systemgruppen an. Die Parameter kombinieren wir in einer einzigen Befehlszeile via sudo groupadd -r devops_team && sudo groupadd -r qa_team.
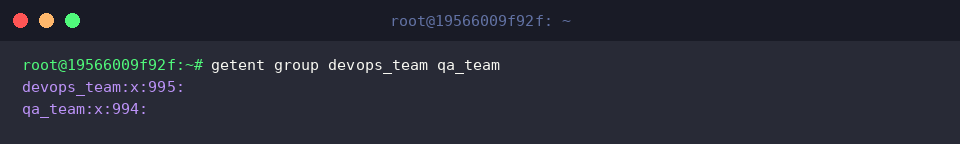
Ein kurzer Abgleich mit der Gruppendatenbank stellt sicher, dass das Betriebssystem die Konten registriert hat. Dies erledigt der Befehl getent group devops_team qa_team. Die Ausgabe listet die jeweiligen Gruppennamen zusammen mit den neu zugewiesenen GIDs auf.
Batch-Aktualisierung von Gruppenkennwörtern via Standard-Eingabe
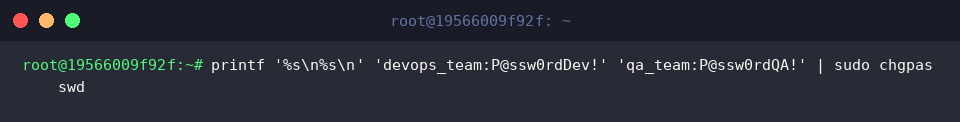
Die Übergabe der Zugangsdaten an chgpasswd erfolgt im Format Gruppenname:Passwort. Mittels printf leiten wir mehrere Datensätze gebündelt durch eine Pipe an sudo chgpasswd weiter. Kehrt der Befehl ohne Fehlermeldung zum Prompt zurück, hat das System sämtliche Kennwörter in einem Durchgang verarbeitet.
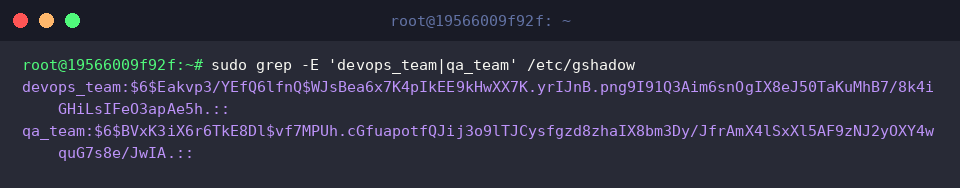
Zur Verifikation werfen wir einen Blick in die Datei /etc/gshadow, in der Linux die geschützten Gruppen-Hashes hinterlegt. Mit sudo grep -E 'devops_team|qa_team' /etc/gshadow filtern wir die relevanten Zeilen heraus: Beide Gruppen enthalten nun valide, kryptografisch gesicherte Hash-Werte im Passwortfeld.
Erzwingen moderner SHA-512-Verschlüsselung mit dem Flag -c
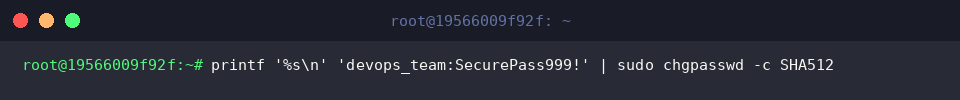
Sollen Passwörter nach einem bestimmten kryptografischen Standard gehasht werden, erlaubt der Schalter -c die direkte Wahl des Algorithmus. Um devops_team mit SHA-512 abzusichern, führen wir printf '%s\n' 'devops_team:SecurePass999!' | sudo chgpasswd -c SHA512 aus. Der Prozess terminiert lautlos, was auf eine saubere Generierung des Hashes hinweist.
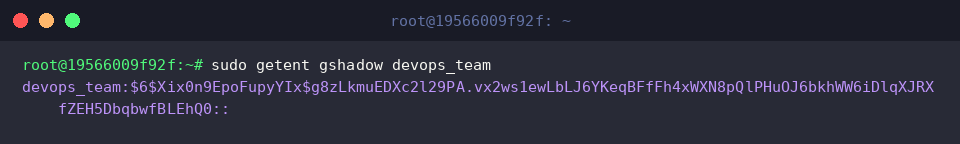
Ob das System tatsächlich die gewünschte Cipher verwendet hat, validieren wir über sudo getent gshadow devops_team. Der resultierende Hash-String beginnt mit der Kennung $6$, was unter Linux eindeutig die Implementierung von SHA-512 bestätigt.
Datei-basierte Massenänderung per Pipe und abschließende Bereinigung
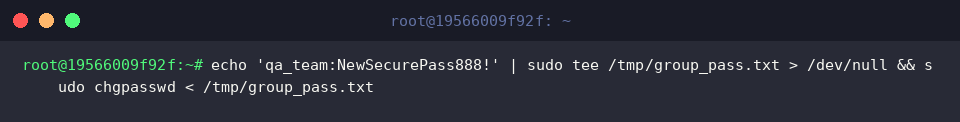
In automatisierten Bereitstellungsketten ist es üblich, Anmeldedaten temporär aus Dateien einzulesen. Wir demonstrieren diesen Ablauf, indem wir mit echo 'qa_team:NewSecurePass888!' | sudo tee /tmp/group_pass.txt > /dev/null && sudo chgpasswd < /tmp/group_pass.txt das Kennwort über eine Datei-Eingabeumleitung einspeisen. Auch hier signalisiert das Ausbleiben von Fehlern die erfolgreiche Neubelegung.
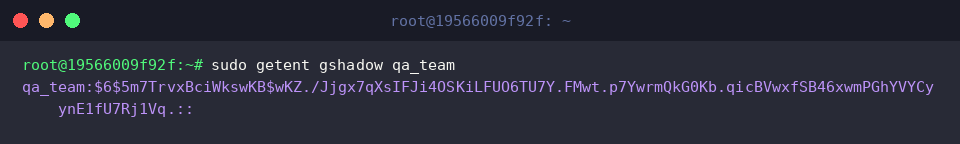
Eine letzte Gegenprobe über sudo getent gshadow qa_team zeigt, dass der Eintrag für die Qualitätssicherungsgruppe nahtlos auf den neuen Hash umgestellt wurde.
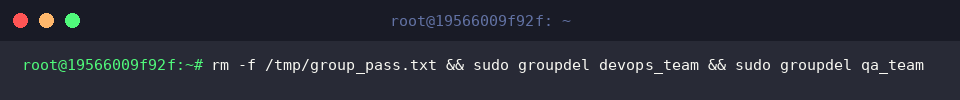
Um das Testsystem wieder in seinen Ausgangszustand zu versetzen, entfernen wir das Übergabedokument sowie die erstellten Gruppen rückstandslos mit rm -f /tmp/group_pass.txt && sudo groupdel devops_team && sudo groupdel qa_team.
Das Dienstprogramm chgpasswd erweist sich damit als unverzichtbarer Baustein für Systemadministratoren, die Benutzer- und Gruppenrichtlinien auf Ubuntu-Servern effizient, sicher und skriptgestützt verwalten möchten.