


Überblick
Wenn Anwendungen im Hintergrund unerwartet hängen oder abstürzen, liegt der Schlüssel zur Ursache meist im Austausch zwischen User-Space und Linux-Kernel. Genau hier setzt das Diagnosewerkzeug strace an: Durch das Abfangen von Systemaufrufen (Syscalls) lässt sich transparent nachvollziehen, wie Prozesse mit Betriebssystem-Ressourcen interagieren. In diesem Praxistest richten wir das Tool ein und untersuchen die Funktionsweise an realen Beispielen.
Installation von strace und grundlegendes Syscall-Tracing
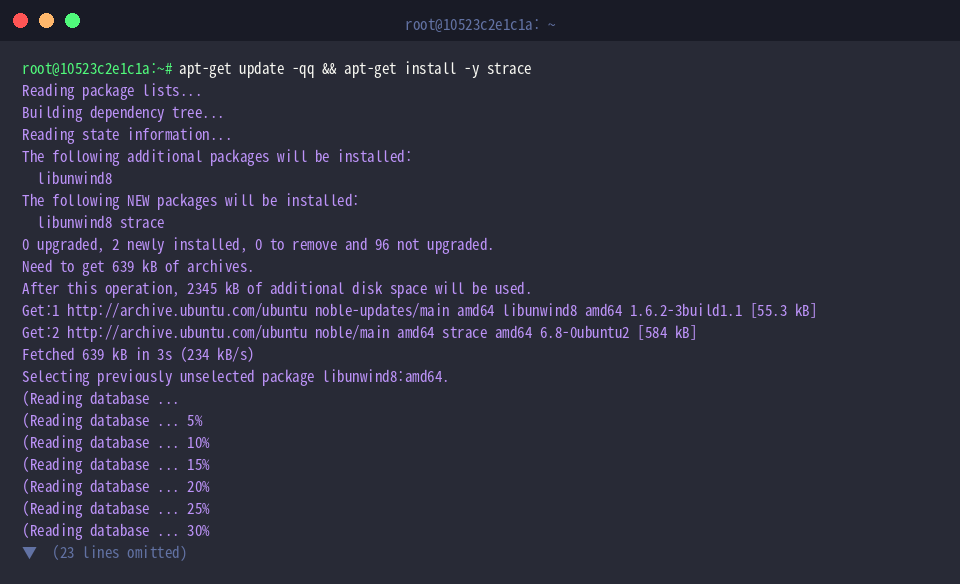
Zur Vorbereitung der Testumgebung frischen wir zunächst die Paketquellen auf und installieren das Dienstprogramm strace:
Um die Arbeitsweise greifbar zu demonstrieren, erzeugen wir über die Shell eine Testdatei mit Beispielinhalt: echo 'Linux strace test content' > /tmp/testfile.txt.
Kernfunktion von strace ist das lückenlose Mitschneiden aller Kernel-Aufrufe sowie der empfangenen Signale eines ausgeführten Programms. Startet man beispielsweise cat unter der Aufsicht von strace, wird der vollständige Lebenszyklus des I/O-Zugriffs sichtbar: vom Öffnen des File-Descriptors (openat), über das Einlesen der Bytes (read) und die Ausgabe auf stdout (write), bis hin zum sauberen Freigeben der Ressource (close).
⚙️ [Wichtige Kommandozeilenoptionen]
-c : Erstellt nach Programmende eine kompakte Übersicht mit Aufrufzahlen, Gesamtlaufzeiten und aufgetretenen Fehlern.-e : Grenzt das Logging gezielt auf bestimmte Syscalls oder Ereignisklassen ein.-o : Leitet die Diagnoseausgabe direkt in eine frei wählbare Protokolldatei um.-p : Klinkt sich zur Laufzeit in einen bestehenden Prozess anhand dessen Prozess-ID (PID) ein.-T : Ergänzt jede Protokollzeile am Zeilenende um die exakte Verweildauer im jeweiligen Systemaufruf.-tt : Versieht jeden Aufruf mit einem hochpräzisen Zeitstempel inklusive Mikrosekunden.-s : Steuert die maximale Anzahl an Zeichen (in Bytes), die bei übergebenen Zeichenketten im Log dargestellt werden.
Gezielte Filterung relevanter Systemaufrufe (-e trace)
Bei umfangreichen Programmen erzeugt die Standardausgabe oft unzählige Zeilen Rauschen. Mittels strace -e trace=openat,read,write,close cat /tmp/testfile.txt beschränken wir das Tracing exklusiv auf die vier angegebenen Funktionsaufrufe. Durch die kommagetrennte Angabe essenzieller I/O-Syscalls lassen sich unbedeutende Zwischenschritte ausblenden und der Dateizugriff isoliert beurteilen.
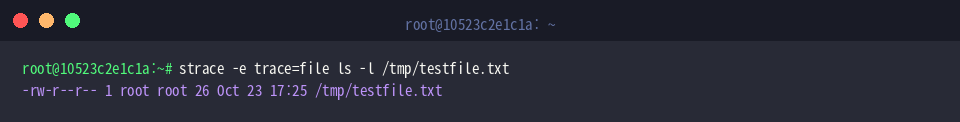
Anstatt jeden Aufruf einzeln aufzuzählen, bietet strace vordefinierte Ereignisklassen. Der Befehl strace -e trace=file ls -l /tmp/testfile.txt aktiviert beispielsweise die Kategorie file. Damit erfasst das Tool automatisch sämtliche Operationen rund um Pfadauflösung, Metadatenprüfung und Berechtigungen in einem einzigen Durchlauf.
Performance-Analyse und statistische Auswertung (-c)
Geht es um die Identifikation von Engpässen, leistet der Schalter -c wertvolle Dienste. Mit strace -c ls -la /usr/bin > /dev/null untersuchen wir das Auflisten eines prall gefüllten Systemverzeichnisses. Indem reguläre Bildschirmausgaben nach /dev/null verworfen werden, bleibt die Übersicht frei für die abschließende Profiling-Tabelle: Sie schlüsselt Zeitanteile, kumulierte Ausführungszeiten, Häufigkeiten und Fehler exakt auf.
Auch bei textbasierten Durchsuchungen lässt sich das Profiling hervorragend anwenden: strace -c grep -rn 'root' /etc/passwd > /dev/null analysiert das Suchmuster auf Systemebene. Administratoren erkennen auf einen Blick, wie viel Kernel-Zeit auf Speicherallokationen oder Lesevorgänge entfällt, wodurch sich Flaschenhälse bei I/O-intensiven Operationen mühelos lokalisieren lassen.
Laufende Daemons anhängen und Protokolle persistieren (-p, -o)
In der Produktionspraxis müssen häufig Prozesse untersucht werden, die bereits aktiv sind. Um dieses Szenario nachzustellen, starten wir einen simplen Dummy-Dienst mit sleep 100 & im Hintergrund.
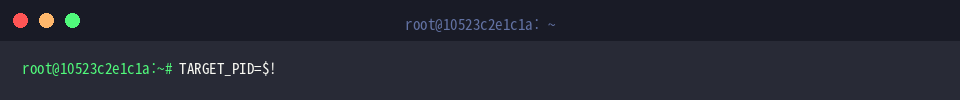
Die vom System vergebene Prozess-ID erfassen wir sogleich in einer Umgebungsvariablen: TARGET_PID=$!.
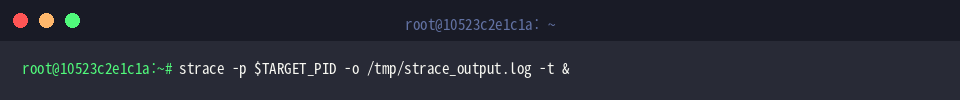
Mit strace -p $TARGET_PID -o /tmp/strace_output.log -t & dockt sich der Tracer an die laufende PID an, versieht jedes Ereignis mit Zeitangaben im Sekundentakt und leitet den Datenstrom in eine Logdatei ab. Dieses Vorgehen schont die interaktive Konsole und eignet sich ideal für die Überwachung von Hintergrunddiensten unter realen Betriebsbedingungen.
Um sicherzustellen, dass die Verbindung initialisiert wurde und die Aufzeichnung reibungslos läuft, pausieren wir kurz mittels sleep 1.
Nun beenden wir den Testprozess ordnungsgemäß über das Terminierungssignal: kill $TARGET_PID.
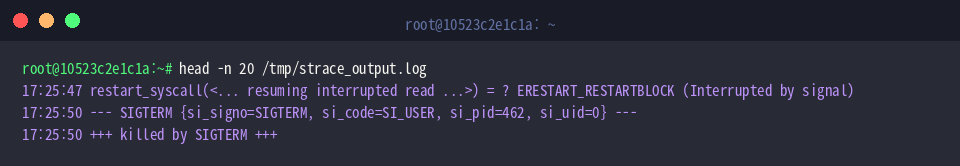
Über head -n 20 /tmp/strace_output.log werfen wir abschließend einen Blick in den Anfang des Mitschnitts. Die Logeinträge veranschaulichen transparent, wie das Signal SIGTERM beim Zielprozess eintrifft und welche abschließenden Systemaufrufe bis zur endgültigen Bereinigung durchlaufen werden.
Mit diesen Praxistechniken erweist sich strace als unverzichtbares Werkzeug im Repertoire jedes Linux-Administrators und Software-Entwicklers. Wann immer ein Programm ohne aussagekräftige Fehlermeldung stoppt oder unverhältnismäßig viele Ressourcen beansprucht, liefert die Analyse der Systemaufrufe den entscheidenden Durchblick.