


Überblick
Das Linux-Subsystem Netfilter verwaltet mit der Verbindungstracking-Engine (conntrack) sämtliche aktiven Netzwerkzustände des Kernels. Mit dem Analysewerkzeug ctstat lassen sich diese internen Metriken ohne Umwege direkt im laufenden Betrieb überwachen. Dieser Leitfaden veranschaulicht praxisnah, wie Systemadministratoren plötzliche Verbindungslastspitzen, Session-Leaks oder Firewall-Engpässe mithilfe gezielter Parameter frühzeitig aufdecken.
Vorbereitung: Paketinstallation und Kernelmodul aktivieren
Für die statistische Auswertung greifen wir auf das Paket iproute2 sowie die Diagnosesoftware conntrack zurück. Beide Pakete lassen sich unter Debian und Ubuntu bequem über die Paketverwaltung einrichten:
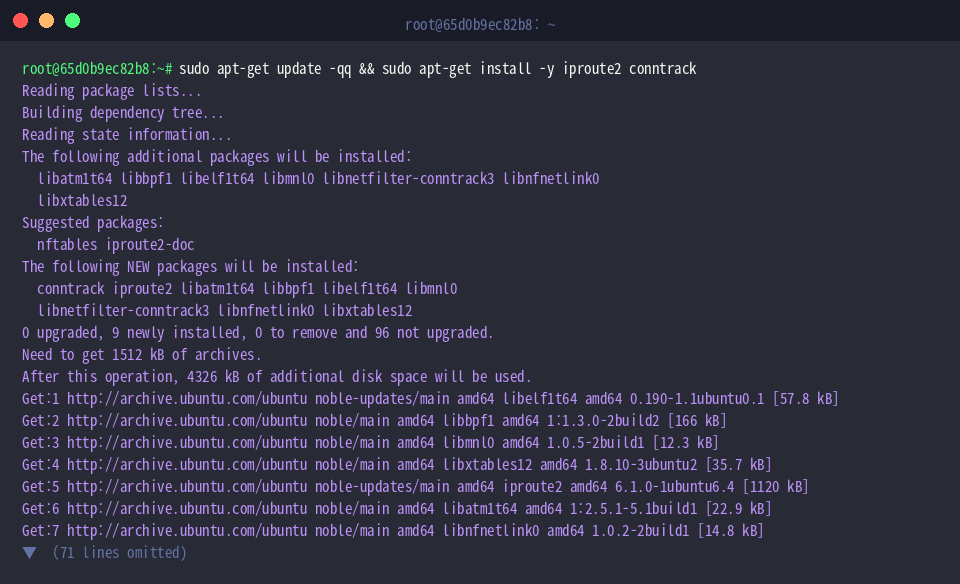
Damit der Kernel Verbindungszustände überhaupt protokollieren und tabellarisch erfassen kann, muss das zuständige Modul nf_conntrack aktiv im Kernel geladen sein:
Über das Kommando which ctstat verifizieren wir anschließend die erfolgreiche Bereitstellung der Binärdatei im Systempfad.
Das Dienstprogramm ctstat dient der kontinuierlichen Abfrage kernelinterner Conntrack-Zählerstände und liefert Administratoren wertvolle Einblicke in den Durchsatz offener Netzwerkverbindungen.
⚙️ [Wichtige Parameter]
-c, --count : Beendet die Protokollierung automatisch nach Erreichen der definierten Anzahl an Messungen.-i, --interval : Legt den Aktualisierungszyklus der Zählerabfrage in Sekunden fest.-h, --help : Ruft die integrierte Referenzübersicht aller unterstützten Optionen auf.-V, --version : Gibt Versionsdetails des installierten Hilfsprogramms aus.
Erste Schritte mit ctstat und Syntaxübersicht
Um einen schnellen Überblick über alle verfügbaren Kommandozeilenargumente zu erhalten, genügt der Aufruf von ctstat --help.
Hierüber lassen sich Formatierungsmodi sowie Intervall- und Zählbeschränkungen direkt nachschlagen:
Möchte man den aktuellen Status quo festhalten, ohne eine fortlaufende Konsolenaktualisierung zu starten, empfiehlt sich ein einzelner Schnappschuss via ctstat -c 1.
Das Programm gibt die aktuellen Werte der Verbindungstabelle genau einmal aus und terminiert sofort wieder:
Zeitgesteuerte Abfragen und Intervallmessungen einrichten
Um Schwankungen über einen kurzen Zeitraum nachzuvollziehen, wird ctstat -i 2 -c 3 ausgeführt.
Hiermit erfasst das System im Zwei-Sekunden-Takt insgesamt drei Messpunkte, bevor der Prozess eigenständig stoppt:
Zur Veranschaulichung dynamischer Verbindungsänderungen erzeugen wir nun künstlichen Datenverkehr mittels curl -s https://www.google.com > /dev/null:
Die Auswirkungen dieses Aufrufs auf die Kernel-Zähler lassen sich unmittelbar mit ctstat -i 1 -c 2 auswerten.
Zwei rasche Messzyklen im Abstand von einer Sekunde machen den temporären Anstieg neuer Tabelleneinträge direkt sichtbar:
Selektive Feldfilterung und Abgleich mit Kernel-Schnittstellen
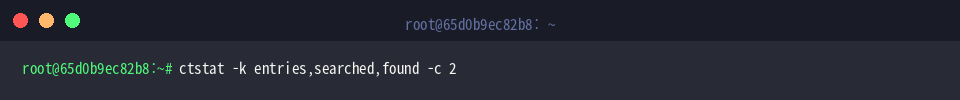
Werden lediglich spezifische Kennzahlen benötigt, lassen sich irrelevante Spalten über den Selektor ctstat -k entries,searched,found -c 2 ausblenden.
Damit rückt die Analyse gezielt auf den Füllstand der aktiven Sessions (entries) sowie Suchvorgänge im Verbindungsbaum (searched, found) in den Mittelpunkt:
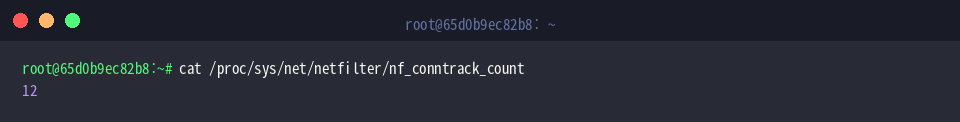
Zur Gegenprobe liest cat /proc/sys/net/netfilter/nf_conntrack_count den absoluten Zählerstand direkt aus dem Proc-Dateisystem des Kernels aus.
Der Vergleich beider Werte bestätigt, dass die von ctstat gemeldete Metrik entries exakt mit der tatsächlichen Tabellenbelegung auf Kernel-Ebene übereinstimmt:
Mit ctstat steht Systemverwaltern unter Linux eine unkomplizierte, performante Methode zur Verfügung, um Netfilter-Verbindungsdaten in Echtzeit zu prüfen.
Besonders auf hochfrequentierten Servern, Reverse Proxys oder Stateful Firewalls leistet das Tool wertvolle Dienste zur präventiven Vermeidung von Verbindungsausfällen durch überlaufende Conntrack-Tabellen.