


Visión General
La herramienta sudo constituye la columna vertebral de la administración delegada en entornos GNU/Linux. En esta guía práctica abordamos su arquitectura interna, desglosamos las banderas operativas más utilizadas en entornos de producción y analizamos escenarios críticos: desde la resolución del clásico fallo de permisos al redirigir flujos estándar hasta el endurecimiento y validación sintáctica de políticas mediante visudo.
Fundamentos Operativos de sudo e Inspección de Privilegios
Para consultar el identificador numérico único (UID) asignado a la sesión actual en el sistema, invocamos la herramienta id -u.
El valor de retorno 0 corresponde de forma exclusiva a la cuenta del superusuario (root).
El mecanismo sudo permite despachar instrucciones puntuales asumiendo temporalmente los privilegios del superusuario sin requerir el inicio de sesión directo como root.
Al ejecutar sudo id -u, el proceso se despacha bajo el contexto privilegiado de root, devolviendo de inmediato el UID 0.
⚙️ [Parámetros Clave]
-l : Enumera los privilegios concedidos al usuario actual, así como las directivas globales de configuración aplicables.-i : Abre un shell interactivo cargando íntegramente las variables de entorno y el directorio personal de root.-s : Lanza el intérprete de comandos por defecto con privilegios elevados conservando las variables de la sesión previa.-u : Delega la invocación de la tarea bajo la identidad de un usuario concreto distinto de root.-k : Invalida de forma instantánea el testigo de autenticación en memoria, exigiendo introducir la contraseña en la siguiente invocación.
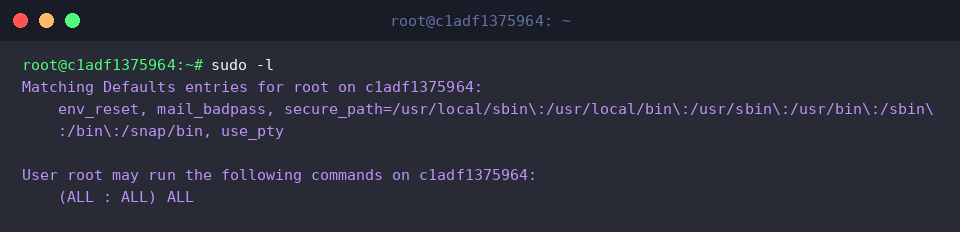
El modificador sudo -l actúa como un visor de auditoría sobre la lista de permisos asignados al operador y expone las políticas predeterminadas (Defaults) vigentes en el fichero de configuración.
En esta salida de prueba, la regla (ALL : ALL) ALL confirma que el usuario dispone de autorización irrestricta para despachar cualquier binario en la máquina.
Parámetros Esenciales en Producción: Variables de Entorno y Delegación de Identidades
Al combinar sudo -i whoami, el sistema inicializa una sesión de login completa para la cuenta administradora antes de evaluar la orden.
La respuesta root confirma que la instrucción se ejecutó bajo el perfil genuino del superusuario, reflejando su propio $HOME y configuración de shell.
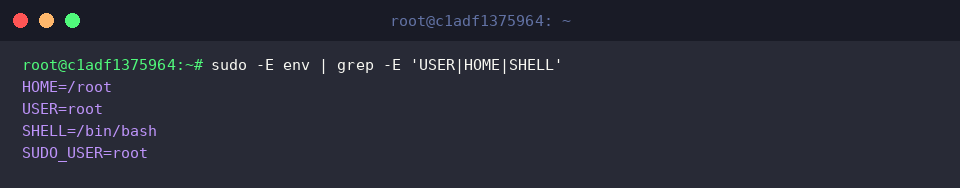
Mediante la instrucción sudo -E env | grep -E 'USER|HOME|SHELL', recurrimos a la bandera -E para forzar la transferencia de las variables de entorno de la cuenta original hacia el contexto administrativo.
El volcado corrobora que las variables seleccionadas permanecen intactas durante el procesamiento con permisos de root.
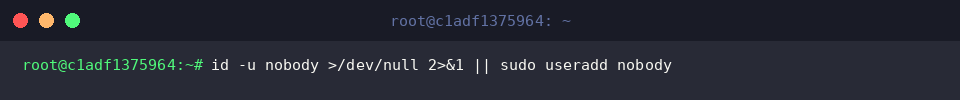
Para poner a prueba la ejecución delegada bajo identidades desprovistas de privilegios, verificamos si existe la cuenta de servicio nobody o procedemos a inicializarla mediante id -u nobody >/dev/null 2>&1 || sudo useradd nobody.
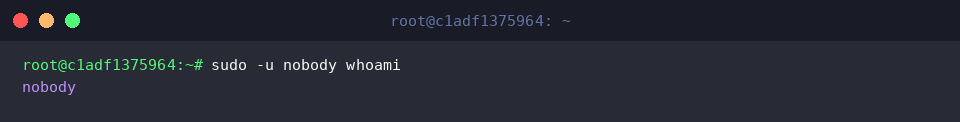
Al despachar sudo -u nobody whoami, indicamos explícitamente al demonio que ejecute la llamada adoptando los privilegios del usuario secundario nobody.
La confirmación nobody ratifica el éxito de la delegación de identidad controlada sin pasar por root.
El Problema Típico de Redirección en Shell y su Solución Definitiva
Para reproducir el conflicto habitual de acceso en redirecciones I/O, preparamos un entorno aislado mediante mkdir -p /tmp/sudo_test.
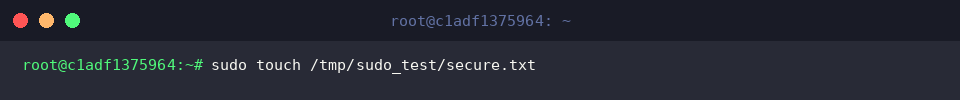
A continuación, creamos un documento vacío con permisos de administración utilizando sudo touch /tmp/sudo_test/secure.txt.
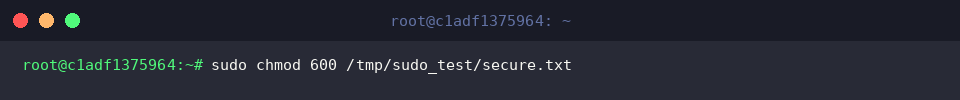
Blindamos el fichero con sudo chmod 600 /tmp/sudo_test/secure.txt, restringiendo tanto la lectura como la modificación exclusivamente a la cuenta root.
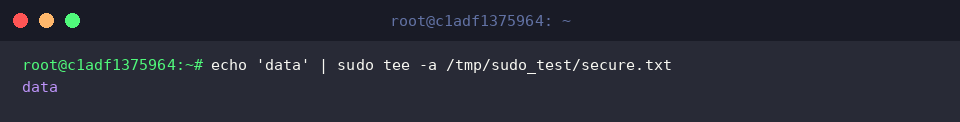
El operador habitual suele toparse con un error de “permiso denegado” al usar el operador de redirección (>), puesto que el shell resuelve la apertura del archivo antes de transferir el control a sudo. Para subsanar esta limitación técnica, canalizamos la cadena a través de un pipe hacia sudo tee -a, permitiendo añadir contenido al final del archivo protegido de forma segura.
La consola refleja el valor data en la salida estándar al tiempo que garantiza su escritura en el soporte de almacenamiento.
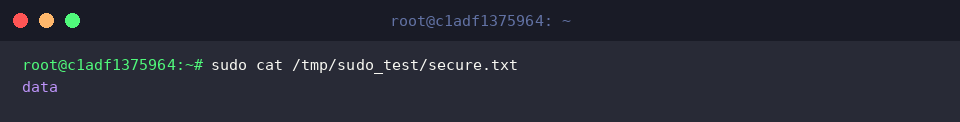
Para cerciorarnos de que la información se incrustó correctamente en el destino restringido, consultamos su contenido ejecutando sudo cat /tmp/sudo_test/secure.txt.
La aparición de la cadena data certifica la persistencia del registro en disco.
Concluidas las verificaciones prácticas, eliminamos los artefactos temporales creados en la prueba mediante rm -rf /tmp/sudo_test.
Control del Ciclo de Vida de Credenciales y Auditoría de Sintaxis con visudo
La llamada sudo -v actualiza el temporizador de gracia de las credenciales activas del usuario sin disparar ninguna tarea en el sistema.
Al mantenerse vigente la sesión, la orden reajusta el temporizador de forma silenciosa y sin imprimir advertencias en la terminal.
Por contrapartida, la ejecución de sudo -k purga el testigo de autenticación almacenado en caché de manera inmediata.
Tras este restablecimiento, cualquier invocación posterior a sudo demandará de forma ineludible la contraseña del usuario, prescindiendo del tiempo restante del temporizador.
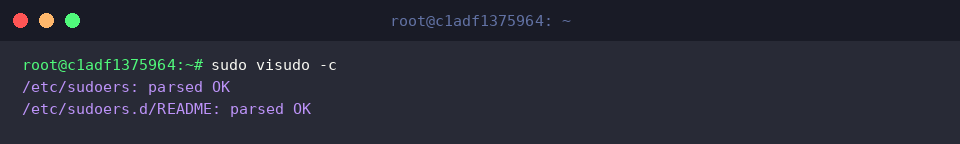
Antes de desplegar modificaciones en /etc/sudoers o dentro de /etc/sudoers.d/, conviene comprobar su integridad semántica y estructural invocando sudo visudo -c.
El estado parsed OK para cada archivo analizado avala que las directivas de seguridad se encuentran libres de fallos de sintaxis que pudieran bloquear el acceso administrativo.
Dominar estos cinco parámetros operativos y las salvaguardas de visudo minimiza la superficie de ataque y previene fallos operativos frecuentes en entornos GNU/Linux y Ubuntu. Aplicar estas técnicas en los flujos de administración rutinarios garantiza una infraestructura más robusta, predecible y segura.