


Panorama general
Más allá de memorizar extensos manuales técnicos, dominar la administración de demonios en entornos de producción exige una comprensión práctica e inmediata de systemctl. A través de un caso de uso real desplegando un servidor web, este laboratorio aborda la gestión integral de procesos en segundo plano: puesta en marcha, interrupción, monitorización de diagnósticos y automatización durante la inicialización del sistema operativo.
Despliegue del entorno y diagnóstico de unidades (status)
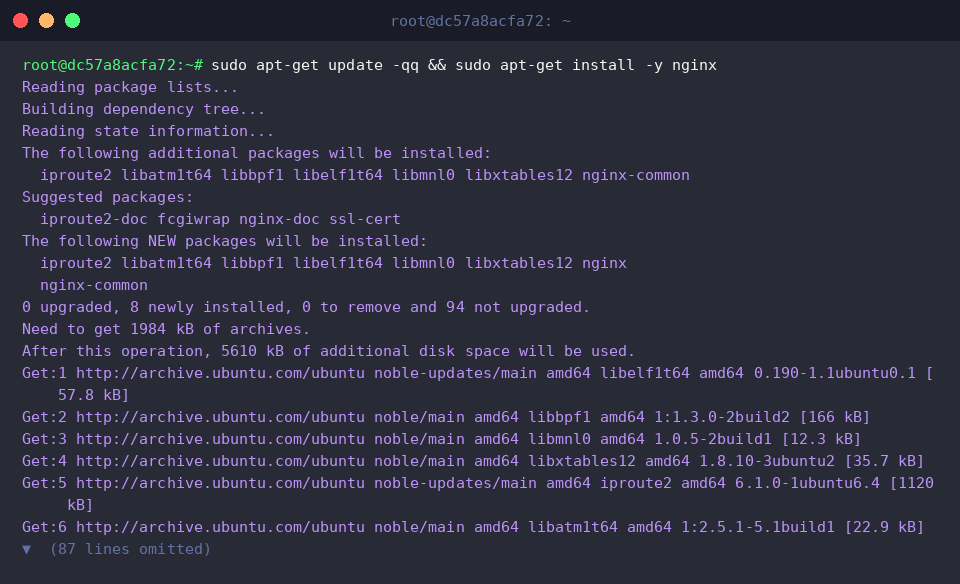
Para experimentar con el ecosistema de systemctl, utilizaremos el servidor web nginx como entorno de prueba controlado:
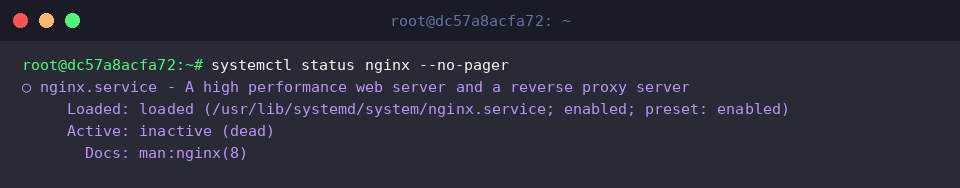
El subcomando systemctl status proporciona una radiografía instantánea del demonio consultado, detallando su PID, consumo de recursos, estado de arranque y los registros recientes del journal.
La salida refleja que Nginx se encuentra preconfigurado para iniciar con el sistema (enabled), aunque su proceso reside actualmente detenido (inactive).
⚙️ [Modificadores esenciales]
-l (--full) : Evita el truncamiento de líneas de diagnóstico o registros en pantallas estrechas, mostrando la información completa.--no-pager : Vuelca la totalidad de los datos directamente en la terminal sin invocar visores interactivos como less.-t (--type) : Restringe la búsqueda a categorías específicas de unidades (service, socket, mount, etc.).-a (--all) : Inspecciona la totalidad de las unidades registradas por systemd, abarcando elementos inactivos o no cargados en memoria.--failed : Filtra y lista exclusivamente aquellos servicios que hayan caído en anomalía o fallo operativo.
Gestión operativa de procesos: arranque, detención y reinicio (start, stop, restart)
La detención inmediata del servicio Nginx se efectúa ejecutando sudo systemctl stop nginx.
Puesto que la alteración de demonios globales impacta la operatividad del host, se exigen privilegios administrativos mediante sudo; si la operación concluye con éxito, la consola retornará al prompt en silencio respetando la convención Unix.
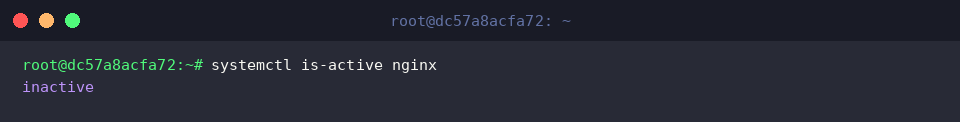
Si solo requerimos una verificación booleana rápida y apta para scripts sobre el estado del proceso, empleamos systemctl is-active nginx.
Al haber ordenado el paro previo, la herramienta emite inactive:
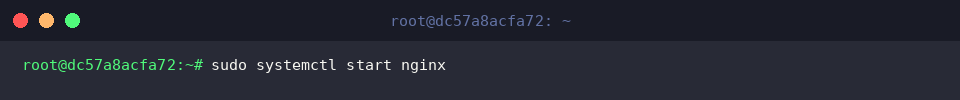
Para reactivar el servidor web, invocamos sudo systemctl start nginx.
La orden asigna recursos e inicializa los procesos hijos correspondientes sin emitir salidas accesorias si no ocurren incidentes.
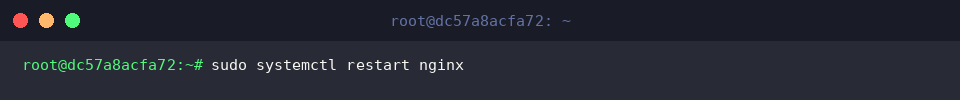
En escenarios donde se actualizan directivas de configuración o se requiere un reseteo íntegro del proceso en ejecución, sudo systemctl restart nginx efectúa una bajada y subida secuencial del demonio.
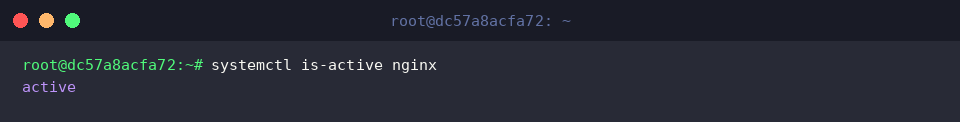
Al consultar de nuevo la vitalidad del servicio con systemctl is-active nginx, comprobamos su correcta ejecución al recibir el valor active.
Automatización del arranque con el sistema (enable, disable)
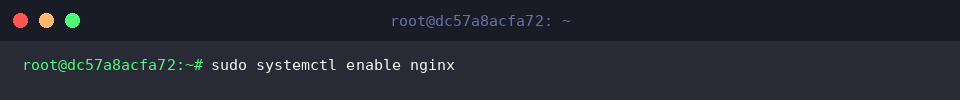
Mediante la instrucción sudo systemctl enable nginx, instruimos al gestor systemd para que arranque el servidor automáticamente junto con el inicio del kernel.
A nivel de sistema de archivos, esta acción materializa un enlace simbólico dentro de la estructura de /etc/systemd/system/ hacia la definición unitaria original.
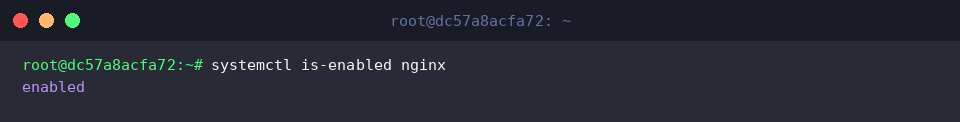
Para validar si una unidad está suscrita a los objetivos de arranque (targets), ejecutamos systemctl is-enabled nginx.
La respuesta enabled ratifica la programación exitosa de la tarea.
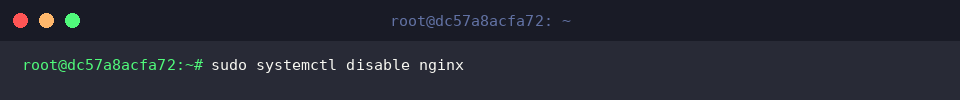
Si deseamos revocar el arranque espontáneo del demonio, aplicamos sudo systemctl disable nginx.
El sistema eliminará los enlaces simbólicos previamente creados, desacoplando el servicio del bootloader.
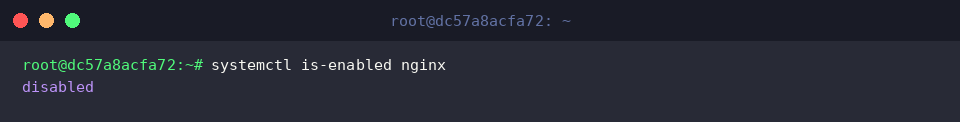
Una nueva consulta con systemctl is-enabled nginx devolverá disabled, certificando que el servicio permanecerá en reposo salvo intervención manual.
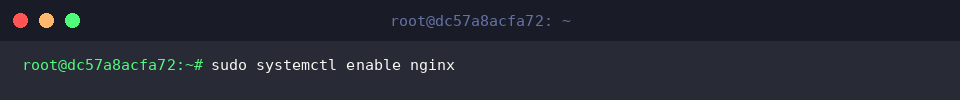
Restablecemos la configuración de alta disponibilidad ejecutando nuevamente sudo systemctl enable nginx.
El vínculo simbólico vuelve a generarse, garantizando la persistencia operativa ante futuros reinicios de la máquina.
Auditoría global de unidades y localización de fallos (list-units, failed)
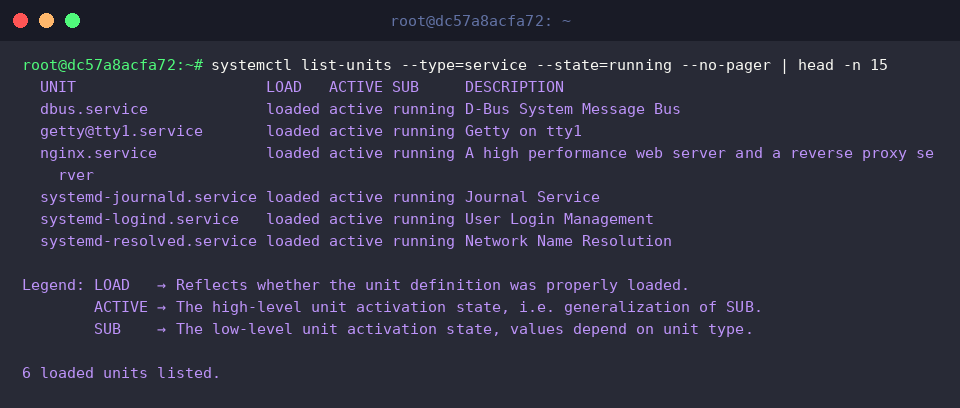
El comando systemctl list-units --type=service --state=running --no-pager | head -n 15 permite aislar y visualizar los primeros 15 servicios activos (running) que componen la infraestructura actual del host.
Esta perspectiva global confirma la coexistencia de nginx.service junto a los restantes componentes esenciales del sistema operativo.
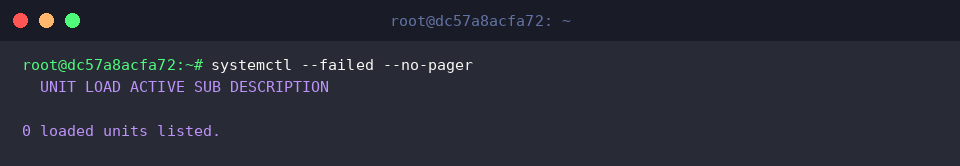
Para tareas de soporte técnico y resolución de incidentes, systemctl --failed --no-pager actúa como un detector instantáneo de servicios abortados o con errores críticos.
La respuesta 0 loaded units listed es el mejor indicador de estabilidad, certificando la ausencia total de unidades colapsadas en la plataforma.
Esta rutina práctica consolida las bases para gobernar demonios, programar persistencias y auditar la salud general del entorno con systemctl. Incorporar estos flujos a tu repertorio cotidiano asegurará una administración fluida y robusta en cualquier distribución Linux basada en systemd.