


Introducción al control de accesos en Linux
La seguridad del sistema de archivos en entornos tipo Unix descansa sobre una base fundamental: la gestión adecuada de permisos mediante la utilidad chmod. En este tutorial desglosaremos la arquitectura de privilegios del kernel, analizando en detalle tanto el modelo numérico octal (con configuraciones estándar como 755 y 644) como el esquema simbólico basado en las banderas rwx. Cada concepto se ilustra directamente con sesiones reales de terminal para consolidar una comprensión sólida e intuitiva.
1. Estructura de permisos en Linux e inspección de privilegios con ls -l
Para aislar nuestro entorno de pruebas y trabajar sin alterar rutas críticas del sistema, comenzaremos generando un directorio de trabajo específico y accediendo a su interior con mkdir -p ~/chmod_demo && cd ~/chmod_demo.
A continuación, crearemos un archivo plano sin contenido previo para evaluar sus atributos iniciales ejecutando touch sample.txt.
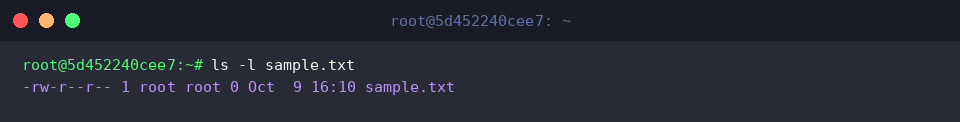
Al invocar ls -l sample.txt, la consola nos devuelve un informe detallado con los metadatos y la máscara de bits asignada al elemento.
La cadena inicial de diez caracteres (-rw-r--r--) describe la naturaleza del nodo (en este caso, un fichero regular marcado por -) y los privilegios asignados de forma jerárquica: lectura y escritura para el propietario, y acceso de solo lectura tanto para los miembros del grupo como para el resto de usuarios del sistema.
⚙️ [Parámetros esenciales de ls]
-l : Presenta la salida en formato extendido (long listing), exponiendo atributos como tipología de archivo, permisos, dueño, grupo asociado, volumen en bytes y fecha de última modificación.-a : Revela la totalidad de elementos presentes, incluyendo ficheros y carpetas ocultas cuyo nombre comienza por un punto (.).-h : Transforma el peso de los archivos a unidades comprensibles para el operador humano (K, M, G), habitualmente combinado con el modificador -l.-d : Limita la inspección a las propiedades del propio directorio, impidiendo que el comando liste los componentes albergados en su interior.-R : Recorre de forma recursiva todo el árbol descendente, desglosando subdirectorios y ficheros contenidos.
2. Asignación de privilegios mediante notación octal (chmod 644 y 755)
Nos aseguramos de situarnos nuevamente en el espacio de trabajo ejecutando cd ~/chmod_demo.
Si el objetivo consiste en otorgar control total al titular del archivo (lectura 4 + escritura 2 + ejecución 1 = 7) y restringir a consulta y ejecución el acceso del grupo y de usuarios externos (lectura 4 + ejecución 1 = 5), recurriremos a la orden chmod 755 sample.txt.
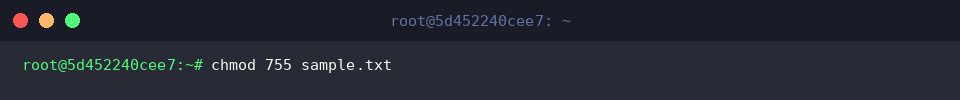
Para validar la reconfiguración ejecutamos ls -l sample.txt, donde comprobaremos que la máscara ha pasado a ser -rwxr-xr-x.
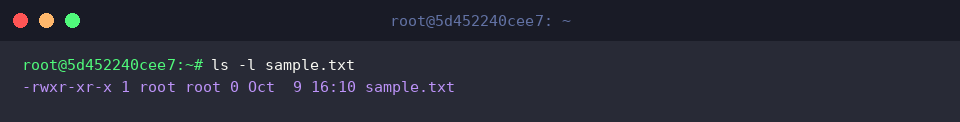
Como puede apreciarse, la terna del propietario refleja ahora rwx, mientras que las secciones destinadas al grupo y terceros muestran r-x, confirmando la incorporación del bit de ejecución (x).
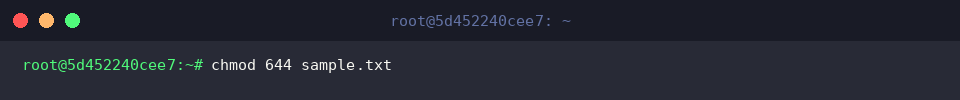
Cuando tratamos con documentos de texto estándar, la buena práctica exige revocar cualquier capacidad de ejecución indebida. Para devolver el archivo al perfil convencional de lectura/escritura para el autor (6) y solo lectura para los demás perfiles (4 y 4), aplicamos chmod 644 sample.txt.
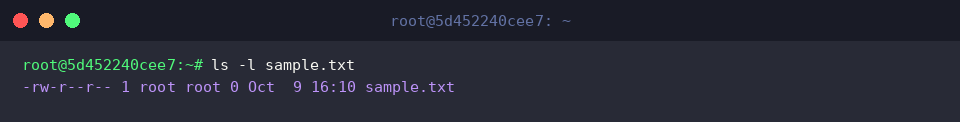
Al confirmar el resultado mediante ls -l sample.txt, observamos que la cadena queda establecida en -rw-r--r--, habiéndose eliminado el atributo ejecutable para preservar exclusivamente las operaciones de lectura y modificación según corresponda.
3. Ajuste selectivo de permisos mediante notación simbólica (+, -)
Retomamos el flujo de trabajo en la carpeta correspondiente mediante cd ~/chmod_demo.
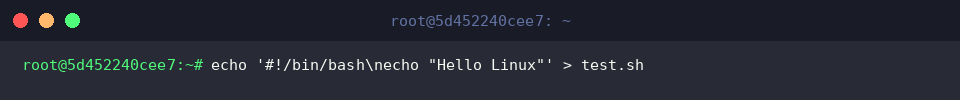
A fin de experimentar con permisos de ejecución contextuales, prepararemos un script en Bash mediante la instrucción echo '#!/bin/bash\necho "Hello Linux"' > test.sh.
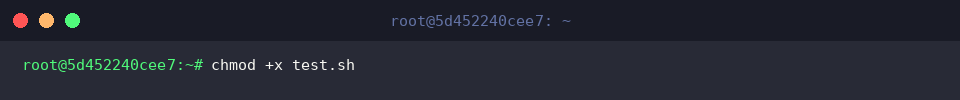
Con el fin de habilitar la ejecución del script para cualquier usuario del sistema (propietario, grupo y terceros simultáneamente), lanzamos chmod +x test.sh.
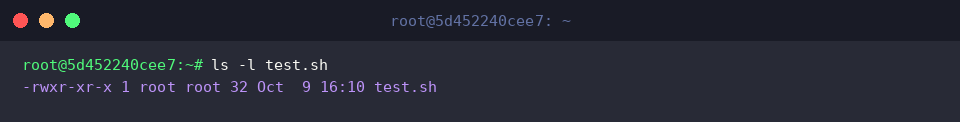
Al consultar el registro con ls -l test.sh, constatamos que la descripción de privilegios se ha actualizado a -rwxr-xr-x, reflejando la adición del flag x a través de todas las categorías de usuario.
El enfoque simbólico permite además encadenar modificaciones múltiples mediante comas. Si deseamos suprimir el permiso de escritura al grupo y cancelar la capacidad de lectura para usuarios ajenos, introducimos chmod g-w,o-r test.sh.
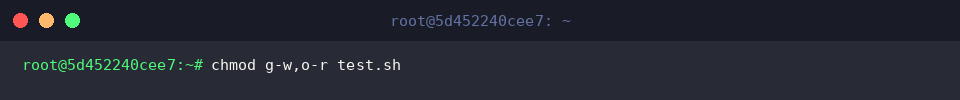
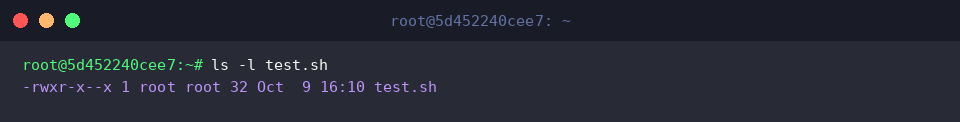
Verificamos el impacto del comando revisando la salida de ls -l test.sh.
El nuevo descriptor muestra -rwxr-x--x, corroborando que el grupo carece de escritura y que el segmento de otros usuarios ha perdido la bandera de lectura (r).
4. Modificación recursiva de permisos en árboles de directorios (opción -R)
En escenarios profesionales es común gestionar estructuras jerárquicas completas. Para simular este patrón, construimos una jerarquía compuesta por módulos de proyecto y registros de actividad ejecutando mkdir -p ~/chmod_demo/project/logs.
Poblamos el entorno con un script de Python y un fichero de registro mediante touch ~/chmod_demo/project/app.py ~/chmod_demo/project/logs/app.log.
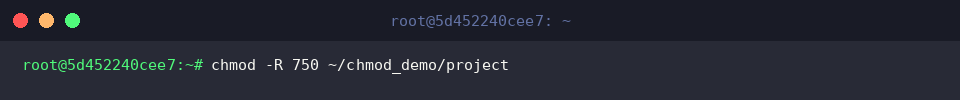
El modificador -R capacita a chmod para propagar políticas de acceso de manera recursiva por todo el árbol. Ejecutamos chmod -R 750 ~/chmod_demo/project para fijar una directiva estricta: privilegios absolutos para el propietario (7), lectura y paso para el grupo (5), y bloqueo absoluto para el resto de usuarios (0).
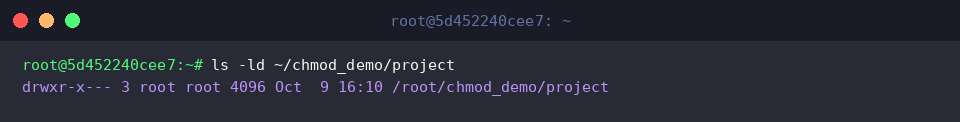
Mediante ls -ld ~/chmod_demo/project inspeccionamos los privilegios del directorio contenedor sin descender a su contenido.
La salida drwxr-x--- ratifica la presencia de rwx para el dueño, r-x para el grupo colaborador y restricción total --- para terceros.
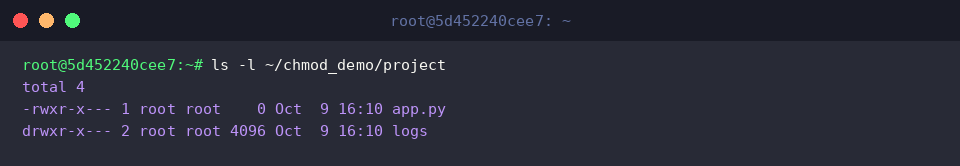
Finalmente, corroboramos la consistencia interna del árbol lanzando ls -l ~/chmod_demo/project.
Tanto el archivo app.py (-rwxr-x---) como la subcarpeta logs (drwxr-x---) han adoptado homogéneamente los privilegios estipulados, demostrando la eficacia de la ejecución recursiva.
Dominar los fundamentos de chmod, comprender las implicaciones de esquemas habituales como 755 o 644 y saber cuándo emplear la notación numérica o la simbólica constituye una habilidad indispensable para cualquier administrador de sistemas. Aplicar el principio de mínimo privilegio en sus archivos y directorios garantizará una infraestructura Linux mucho más segura, predecible y protegida frente a accesos no autorizados.