


Introducción
Dentro del ecosistema Linux y distribuciones como Ubuntu, la administración precisa de la propiedad sobre ficheros y directorios constituye la piedra angular de la seguridad operativa y el aislamiento de privilegios. Este manual desglosa las técnicas esenciales para dominar la utilidad chown, abarcando desde modificaciones básicas sobre un único recurso, pasando por la asignación simultánea de usuario y grupo, hasta operaciones recursivas masivas con -R y la clonación ágil de atributos mediante archivos de referencia.
1. Modificación elemental del usuario propietario
Para ilustrar el procedimiento inicial, generamos un documento de pruebas sin contenido y comprobamos su pertenencia predeterminada al superusuario mediante touch test_file.txt && ls -l test_file.txt.
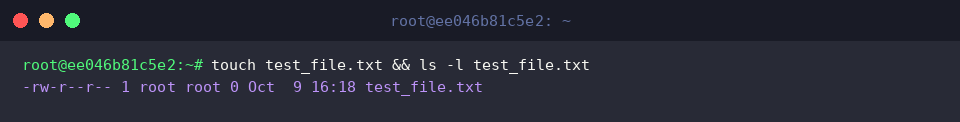
La herramienta chown (abreviatura de change owner) permite alterar tanto el dueño individual como el grupo asociado a cualquier elemento del árbol de directorios.
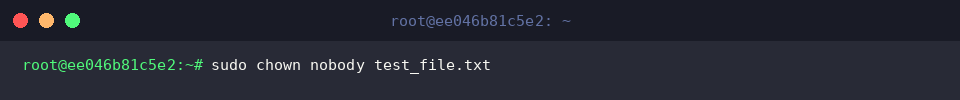
Para transferir la titularidad del documento al usuario del sistema nobody, ejecutamos con privilegios elevados la instrucción sudo chown nobody test_file.txt.
⚙️ [Parámetros destacados]
-R : Propaga de forma recursiva la nueva propiedad a lo largo de toda la jerarquía de subdirectorios y ficheros contenidos.-v : Habilita el modo detallado (verbose), reportando en pantalla cada elemento intervenido.-c : Funciona de forma similar a -v, pero limita los avisos exclusivamente a los archivos cuyos metadatos hayan sufrido modificaciones reales.-f : Suprime las alertas y los mensajes de error más habituales durante la ejecución.--reference : Toma como plantilla los atributos de un fichero existente y los reproduce exactamente en el destino indicado.
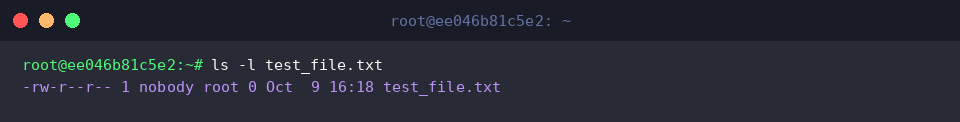
Validamos la efectividad del cambio inspeccionando nuevamente los metadatos con ls -l test_file.txt, verificando que la columna correspondiente al propietario ahora refleja nobody en lugar de root.
2. Asignación conjunta de propietario y grupo de sistema
En múltiples escenarios reales (como el aprovisionamiento de servicios web), conviene alterar usuario y colectivo en un único paso. Creamos un fichero de configuración representativo e inspeccionamos sus privilegios de origen lanzando touch web_config.conf && ls -l web_config.conf.
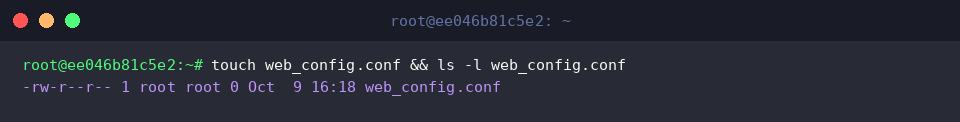
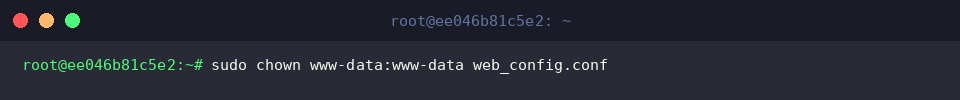
Para transferir la pertenencia completa a las credenciales habituales del servidor HTTP (por ejemplo, Apache o Nginx), ejecutamos sudo chown www-data:www-data web_config.conf.
El separador de dos puntos (:) permite vincular simultáneamente ambas entidades, simplificando drásticamente el despliegue de entornos de producción y evitando llamadas redundantes.
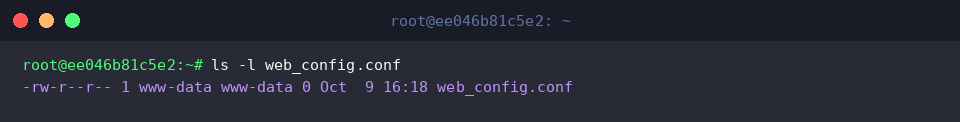
Confirmamos que las nuevas directivas se hayan asentado correctamente solicitando el listado largo con ls -l web_config.conf.
La salida ratifica que tanto el usuario gestor como el grupo operativo pasaron satisfactoriamente de root a www-data.
3. Reasignación masiva en estructuras anidadas (Modo Recursivo -R)
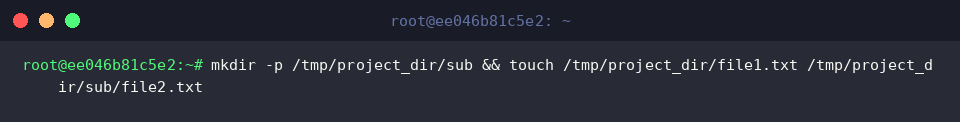
Cuando se trabaja con árboles de carpetas extensos, actualizar archivo por archivo resulta inviable. Preparamos un entorno de prueba escalonado ejecutando mkdir -p /tmp/project_dir/sub && touch /tmp/project_dir/file1.txt /tmp/project_dir/sub/file2.txt.
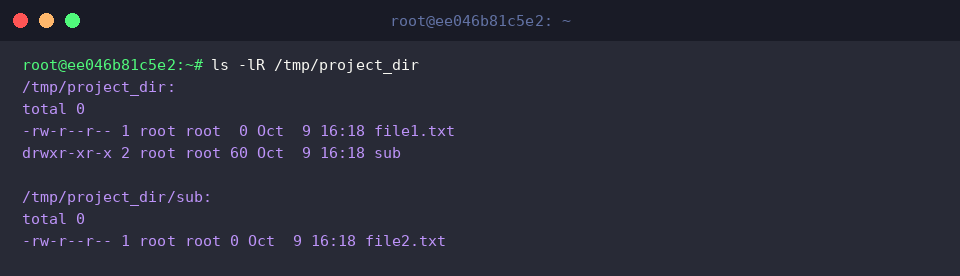
Antes de aplicar modificaciones globales, auditamos el estado inicial de toda la estructura empleando la consulta recursiva ls -lR /tmp/project_dir.
El desglose evidencia que la carpeta raíz, sus subcarpetas y cada uno de los archivos internos pertenecen actualmente a la cuenta de administración root.
Para traspasar íntegramente la titularidad de este árbol a nobody:nogroup, invocamos el flag recursivo ejecutando sudo chown -R nobody:nogroup /tmp/project_dir.
El modificador -R instruye al kernel a descender en profundidad por cada nivel del directorio, actualizando de manera uniforme todos los nodos dependientes.
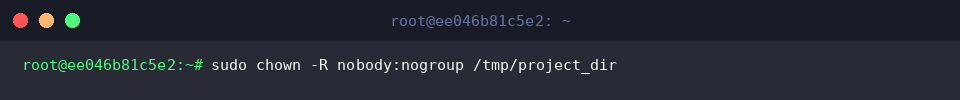
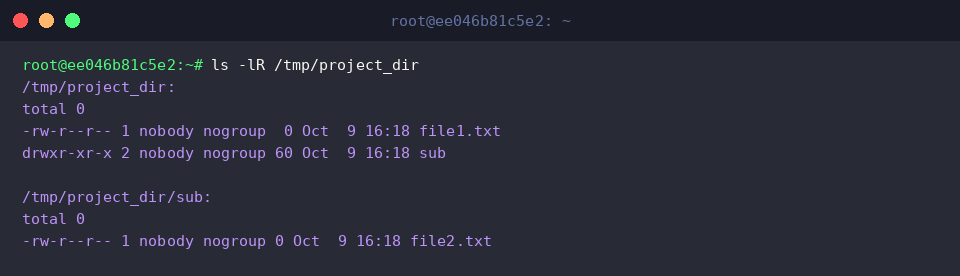
Para corroborar la cobertura de la operación, volvemos a listar el árbol completo con ls -lR /tmp/project_dir.
Se constata que no solo file1.txt fue actualizado, sino que la subcarpeta sub y el fichero anidado file2.txt adoptaron igualmente la dupla nobody:nogroup.
4. Replicación de pertenencia tomando un fichero de referencia (--reference)
En situaciones de mantenimiento donde deseamos emparejar permisos sin memorizar ni teclear nombres de cuentas, podemos clonar atributos. Comenzamos creando dos archivos de prueba mediante touch source_file.txt target_file.txt.
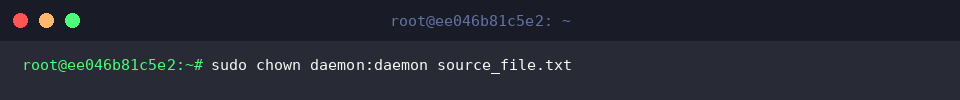
Configuramos el archivo maestro con las credenciales objetivo ejecutando sudo chown daemon:daemon source_file.txt.
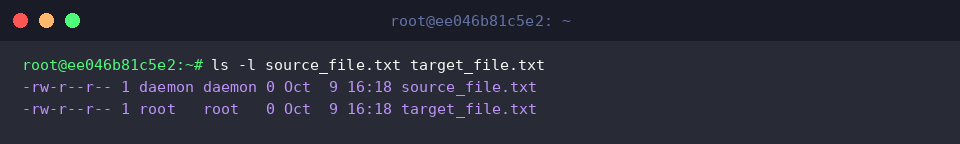
Contrastamos la discrepancia de permisos entre ambos ficheros mediante ls -l source_file.txt target_file.txt.
La terminal refleja con claridad que source_file.txt opera bajo daemon:daemon, mientras que target_file.txt permanece subordinado a root:root.
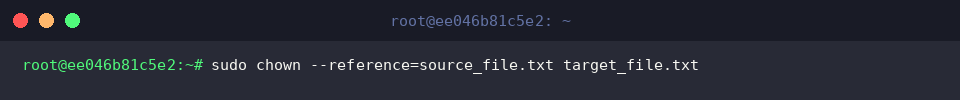
Para calcar automáticamente la configuración del archivo modelo en el destino, lanzamos sudo chown --reference=source_file.txt target_file.txt.
Esta alternativa resulta invaluable en scripts de automatización, ya que elimina el riesgo de errores tipográficos al transferir la dupla usuario/grupo de un patrón ya verificado.
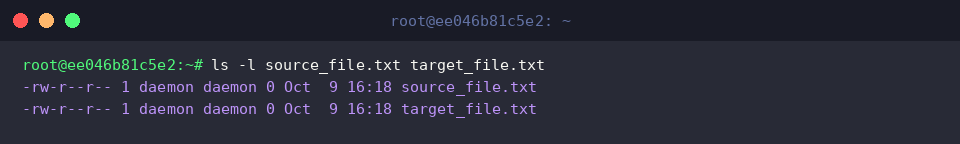
Concluimos la verificación reevaluando el listado con ls -l source_file.txt target_file.txt.
Comprobamos que target_file.txt replica con exactitud la asignación daemon:daemon presente en la fuente.
Dominar los patrones de uso de chown garantiza un control férreo sobre los accesos en el sistema de archivos, previniendo brechas de seguridad y asegurando que los demonios y servicios se ejecuten bajo el principio de mínimo privilegio. Aplicar estas prácticas con rigor es fundamental para mantener cualquier servidor Linux robusto y estable.