


Visión general
En cualquier tarea de diagnóstico, auditoría de infraestructura o despliegue en entornos Linux, identificar con exactitud el núcleo y la plataforma operativa en ejecución constituye un requisito insoslayable. Incorporada de forma nativa en todas las distribuciones sin necesidad de paquetes externos, la utilidad uname brinda un mecanismo inmediato y fiable para interrogar las capas más profundas del sistema operativo. A lo largo de este artículo, analizaremos la funcionalidad práctica de sus diversos parámetros y cómo integrarla dentro de scripts de automatización para flujos de trabajo profesionales.
1. Panorama completo del entorno: sintaxis básica y el modificador -a
Al invocar uname sin flags adicionales, el sistema responde únicamente con la denominación básica del núcleo en memoria (por regla general, Linux).
Para extraer un reporte detallado que cubra desde la capa de red hasta la arquitectura de cómputo, disponemos de un repertorio de opciones específicas:
⚙️ [Opciones fundamentales]
-a (--all) : Despliega en una única línea estructurada la totalidad de los datos: tipo de kernel, nodo de red, versión de lanzamiento, fecha de compilación y plataforma de hardware.-s (--kernel-name) : Revela el identificador del kernel en ejecución (comportamiento por defecto de la herramienta).-n (--nodename) : Muestra el nombre de host mediante el cual la máquina se anuncia e identifica dentro de la red.-r (--kernel-release) : Proporciona la etiqueta de versión exacta correspondiente al release del kernel activo.-v (--kernel-version) : Detalla la marca temporal de compilación, número de compilado y ajustes de configuración del núcleo.-m (--machine) : Especifica la arquitectura física del procesador (como x86_64 o aarch64).-p (--processor) : Indica la familia del microprocesador; en caso de que el sistema no logre resolverla, devolverá unknown.-i (--hardware-platform) : Especifica la plataforma del equipo físico, arrojando unknown si no está expuesta por el hardware.-o (--operating-system) : Imprime la denominación formal del sistema operativo subyacente (por ejemplo, GNU/Linux).
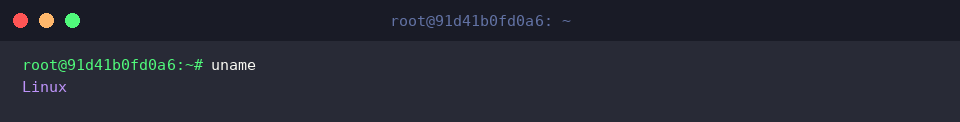
Al aplicar el modificador uname -a, se obtiene un diagnóstico integral condensado en un solo renglón.
En el caso ilustrado, el comando revela de forma simultánea el hostname (91d41b0fd0a6), la versión exacta del release (7.0.0-31-generic), las credenciales de compilación, la arquitectura del procesador (x86_64) y el marco general de la plataforma (GNU/Linux).
2. Inspección del núcleo: identificador, versión de release y fecha de compilación (-s, -r, -v)
El modificador uname -s interroga al sistema sobre la familia básica del núcleo.
Esta instrucción replica la salida estándar sin parámetros; al devolver la cadena Linux, confirma formalmente que la capa de abstracción de hardware y gestión de procesos corresponde al ecosistema Linux.
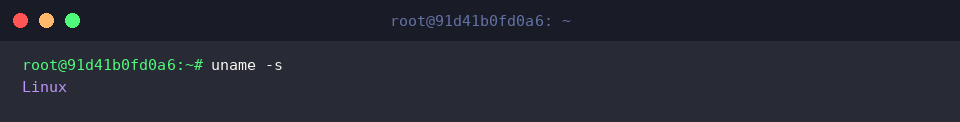
Con uname -r, la consola devuelve la versión de lanzamiento precisa del kernel activo.
En el ejemplo, el resultado 7.0.0-31-generic señala tanto la rama mayor y menor del núcleo como las revisiones específicas del empaquetado de la distribución. Este parámetro resulta indispensable cuando se instalan módulos DKMS, controladores gráficos propietarios o módulos de red que exigen correspondencia binaria exacta con los encabezados del sistema.
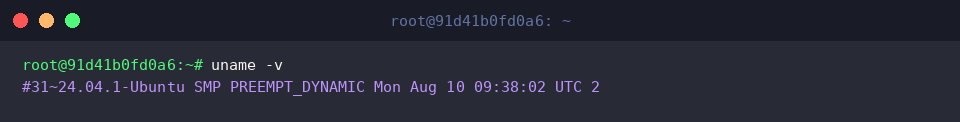
El argumento uname -v desglosa el registro histórico de compilación del núcleo.
Cadenas como #31~24.04.1-Ubuntu SMP PREEMPT_DYNAMIC Mon Aug 10 09:38:02 UTC 2 aportan detalles cruciales: la variante del parche distribuido por Canonical, el soporte para multiprocesamiento simétrico (SMP), el esquema de planificación de procesos y la fecha con hora UTC exacta en que se generó la imagen binaria.
3. Identificación de host y especificaciones de procesador: parámetros -n, -m, -p
La bandera uname -n extrae el nombre asignado al nodo dentro de la topología de red.
En la captura, el identificador 91d41b0fd0a6 refleja el hostname del entorno local o contenedor. Esta verificación previene errores humanos críticos al administrar flotas de servidores remotos mediante SSH o herramientas de orquestación, garantizando que los comandos se ejecuten en la máquina correcta.
Mediante uname -m, el administrador puede auditar la arquitectura de cómputo del equipo.
La designación x86_64 verifica que el sistema opera sobre un juego de instrucciones de 64 bits para procesadores compatibles con x86, un paso mandatario antes de descargar paquetes precompilados, librerías compartidas o contenedores destinados a este microcódigo.
Por su parte, uname -p consulta la clasificación del procesador central.
Aunque con frecuencia retorna x86_64 en entornos estándar, cabe destacar que en determinadas distribuciones o plataformas virtualizadas esta variable puede no estar tipificada y mostrarse como unknown, por lo que en tareas de scripting suele priorizarse -m.
4. Casos prácticos: automatización en Bash e integración con datos de la distribución
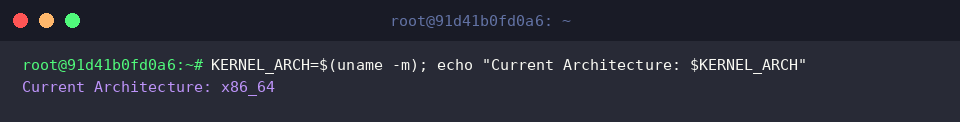
KERNEL_ARCH=$(uname -m); echo "Current Architecture: $KERNEL_ARCH"
Esta construcción almacena la arquitectura detectada directamente en una variable de shell para su consumo posterior.
En scripts de aprovisionamiento, esta técnica permite resolver bifurcaciones lógicas de forma transparente: el instalador puede comprobar si el host es x86_64 o aarch64 y ajustar automáticamente las URLs de descarga de los binarios correspondientes.
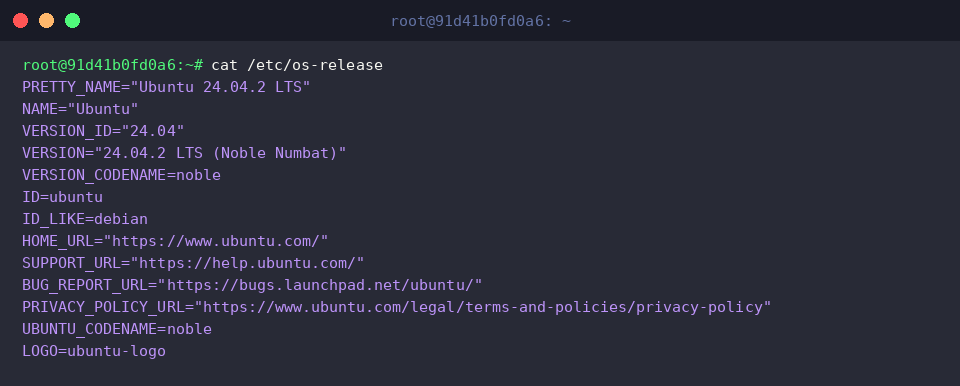
cat /etc/os-release
Si bien uname es insustituible para diagnosticar el núcleo, no contiene los detalles comerciales ni el nombre en clave de la distribución.
Al combinar la información del kernel con la lectura de /etc/os-release, se obtiene el panorama definitivo del entorno, validando que el servidor ejecuta en este caso Ubuntu 24.04.2 LTS (Noble Numbat).
Conocer en profundidad las banderas de uname permite agilizar auditorías rápidas en terminal y robustecer scripts frente a discrepancias de arquitectura y versión de kernel. Aprovecha estas combinaciones según los requerimientos de tu infraestructura y tus flujos de automatización.