


Introducción
Cuando un volcado de memoria (core dump) o una violación de segmento (Segmentation Fault) detiene abruptamente un proceso, examinar direcciones hexadecimales desnudas rara vez revela el origen del problema. En esta guía práctica exploraremos a fondo addr2line, una utilidad imprescindible que traduce punteros de memoria binaria en la ruta del archivo fuente y el número de línea exactos. Aprenderás a orquestar el flujo completo de diagnóstico: desde la compilación con símbolos de depuración (-g) hasta el desmantelamiento de nombres mangled (-C) y el seguimiento de llamadas expandidas en línea (-i).
1. Instalación de herramientas base (binutils y gcc) y comprobación del entorno
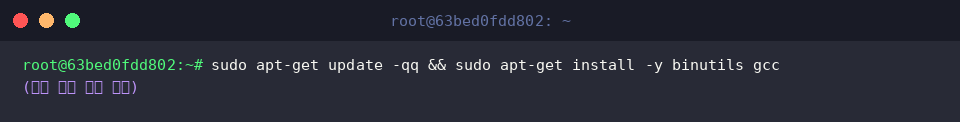
Para aprovisionar el compilador y la suite de utilidades binarias necesaria para compilar y diagnosticar los ejemplos, ejecutamos la siguiente secuencia de paquetes:
sudo apt-get update -qq && sudo apt-get install -y binutils gcc
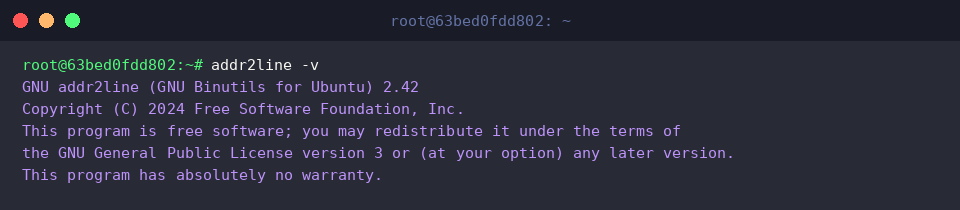
Confirmamos la presencia operativa de la herramienta y verificamos su versión invocando addr2line -v.
La utilidad addr2line actúa como un puente directo entre los volcados de pila generados durante un fallo y el código fuente humano, facilitando una inspección inmediata.
⚙️ [Parámetros esenciales]
-e : Especifica la ruta hacia el archivo ejecutable o biblioteca compartida bajo inspección.-f : Despliega el identificador de la función junto con el archivo y la línea.-C : Aplica demangling a símbolos codificados (particularmente en C++) para que resulten legibles.-p : Emite un formato condensado y directo en una única línea estructurada.-a : Imprime la dirección hexadecimal original como prefijo de la salida.-i : Rastrea y expande el historial de llamadas en funciones optimizadas mediante inlining.
2. Creación y compilación de un binario de prueba con símbolos de depuración (-g)
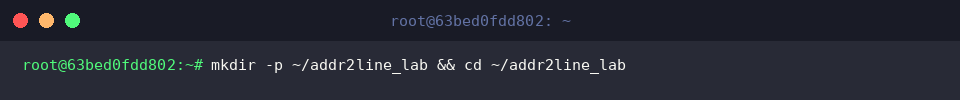
Comenzamos configurando un directorio de trabajo aislado para las prácticas mediante la orden mkdir -p ~/addr2line_lab && cd ~/addr2line_lab.
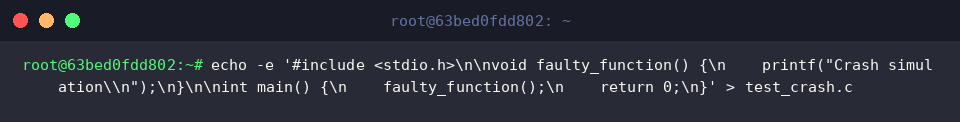
A continuación, preparamos un archivo fuente en C denominado test_crash.c, el cual albergará la función faulty_function destinada a simular el escenario de análisis.
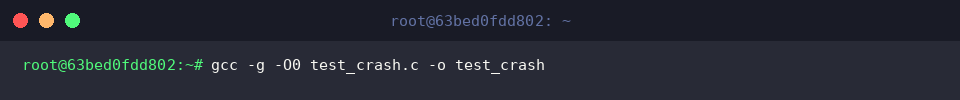
Para garantizar que el compilador incorpore tablas DWARF completas y prescinda de optimizaciones que alteren el flujo de instrucciones, generamos el binario con gcc -g -O0 test_crash.c -o test_crash.
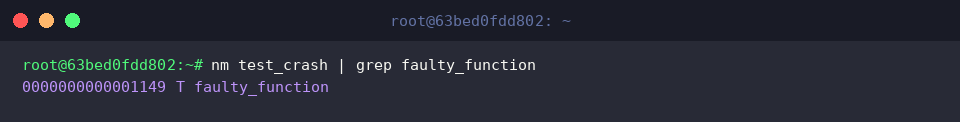
Inspeccionamos la tabla de símbolos del binario recién construido para determinar el desplazamiento virtual asignado a faulty_function mediante nm test_crash | grep faulty_function.
La salida confirma que dicha rutina reside en el puntero 0000000000001149.
3. Mapeo de direcciones de memoria a nombres de archivo y líneas de código (opciones -e y -f)
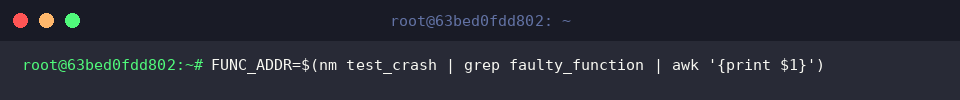
Para agilizar las pruebas posteriores sin tener que tipear el valor hexadecimal de forma reiterada, almacenamos el puntero de faulty_function en una variable de entorno: FUNC_ADDR=$(nm test_crash | grep faulty_function | awk '{print $1}').
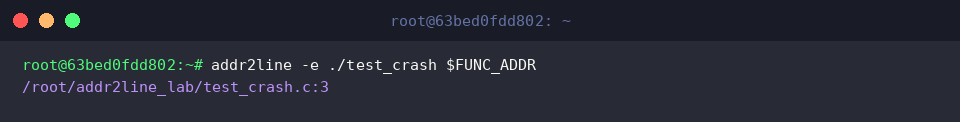
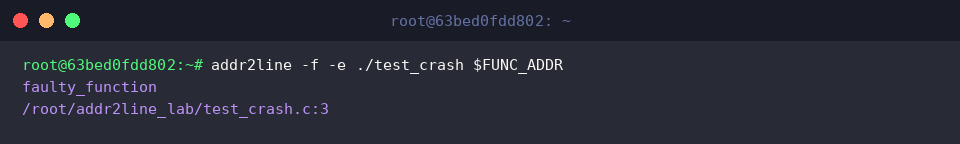
Al pasar la dirección extraída a addr2line junto con el binario especificado mediante el modificador -e, el sistema resuelve de forma inmediata el archivo de origen y su correspondiente renglón (test_crash.c:3).
Si añadimos la bandera -f, la herramienta enriquece el reporte asociando la ubicación física con la firma nominal de la subrutina (faulty_function).
4. Desmitificación de símbolos C++ (-C) y rastreo de llamadas inline (parámetros -i y -p)
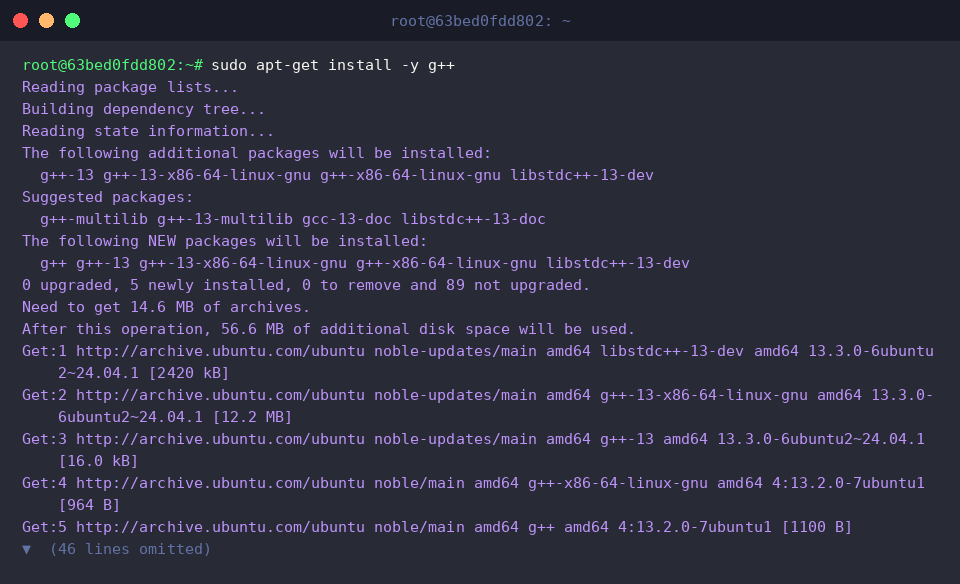
Para abordar escenarios de mayor complejidad sintáctica como los que plantea el lenguaje C++, incorporamos el compilador especializado mediante el comando sudo apt-get install -y g++.
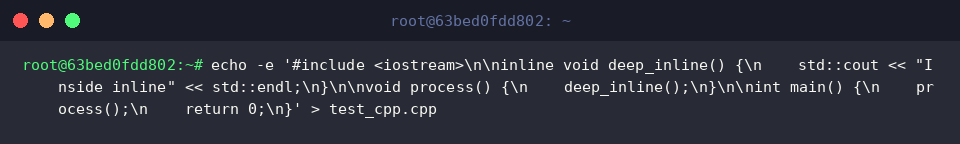
Construimos un archivo test_cpp.cpp diseñado específicamente con una función calificada como inline, lo que nos permitirá examinar cómo lidia el depurador con rutinas insertadas directamente en el cuerpo de invocación.
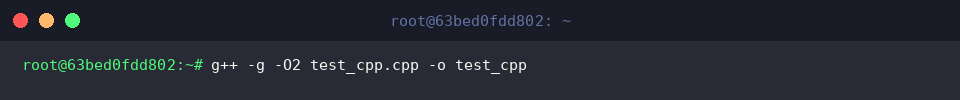
Compilamos habilitando optimizaciones agresivas (-O2) junto con información de depuración (-g) para forzar al compilador a incrustar el código en línea: g++ -g -O2 test_cpp.cpp -o test_cpp.
Recuperamos la posición virtual del punto de entrada principal main y la resguardamos dentro del entorno mediante la variable MAIN_ADDR.
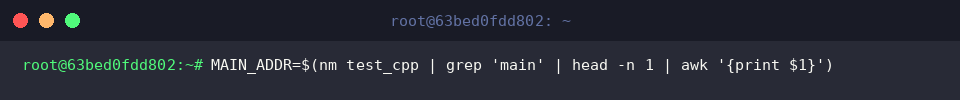
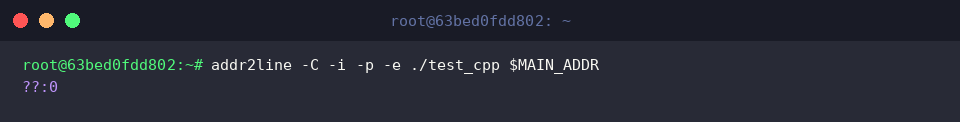
Combinamos -C para revertir el name mangling junto con -i y -p, obteniendo una vista compacta y serializada del árbol de resolución.
Si observas una salida del tipo ??:0, esta se produce habitualmente debido a reubicaciones dinámicas en binarios PIE (Position Independent Executable) o reordenamientos severos del optimizador que desacoplan la dirección estática de su referencia de texto original.
Dominar addr2line transforma los frustrantes registros de fallos y cadenas hexadecimales en pistas claras y accionables dentro de tu entorno Linux.
La próxima vez que tus sistemas sufran un cierre imprevisto, apóyate en esta potente herramienta para recortar horas de depuración y dar directamente con la raíz del fallo.