


Introducción y Fundamentos
En infraestructuras multiusuario basadas en Ubuntu, garantizar directrices criptográficas uniformes representa un reto administrativo habitual. La utilidad applygnupgdefaults resuelve esta necesidad al propagar parámetros globales hacia los entornos individuales de cada cuenta. En este tutorial examinaremos paso a paso el aprovisionamiento de dependencias, la estructuración de plantillas predeterminadas y las técnicas de auditoría para validar su correcta distribución.
1. Despliegue de Dependencias y Exploración de Herramientas GnuPG
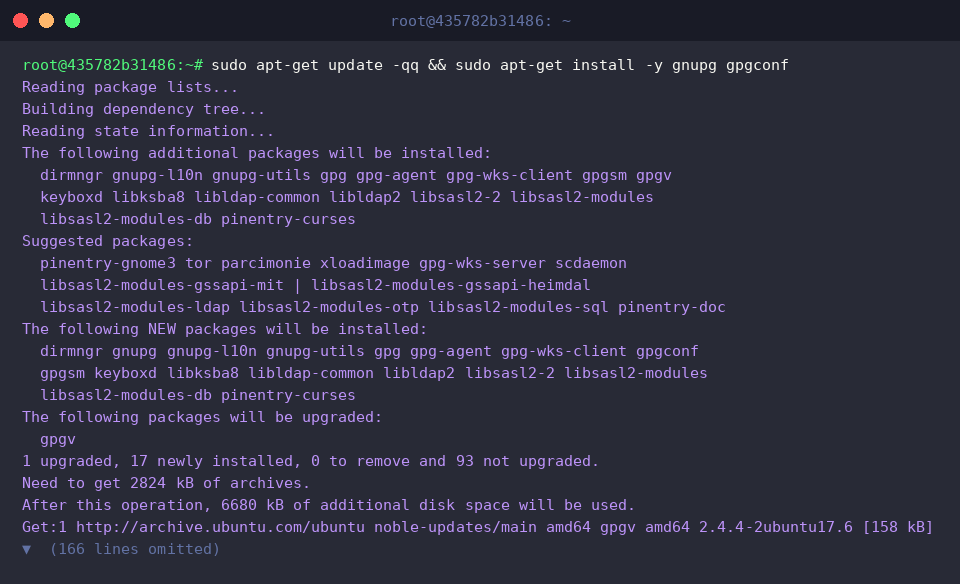
Antes de poner en marcha la propagación de políticas, es imprescindible constatar que el software base de OpenPGP y su infraestructura de configuración se encuentren presentes en la máquina mediante apt-get.
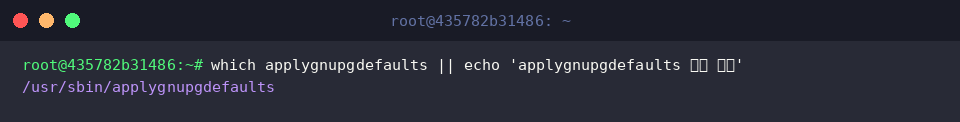
El comando applygnupgdefaults opera leyendo las directivas centrales definidas en /etc/gnupg/gpgconf.conf para trasladarlas a los directorios de usuario pertinentes.
Comprobamos su disponibilidad y ubicación en el PATH del sistema ejecutando:
⚙️ [Parámetros destacados de ejecución]
-v, --verbose : Detalla en pantalla cada una de las operaciones llevadas a cabo durante el procesamiento.-n, --dry-run : Efectúa una prueba preliminar en modo lectura, reportando modificaciones potenciales sin alterar archivos.-r, --replace : Sobrescribe las opciones previas del usuario forzando la reimposición de los valores del sistema.-f, --file FILE : Especifica un archivo alternativo de directivas en lugar del predeterminado /etc/gnupg/gpgconf.conf.
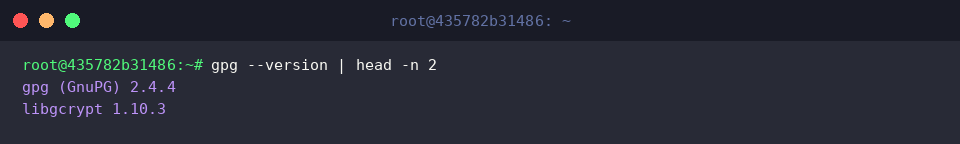
Adicionalmente, verificamos el release activo del binario de cifrado junto con su motor libgcrypt para confirmar la compatibilidad del entorno de trabajo.
2. Definición del Esquema Global de Configuración para GnuPG
Iniciamos la preparación creando el directorio central donde residirán las directivas maestras del sistema operativo con permisos administrativos:
A continuación, inicializamos el archivo maestro /etc/gnupg/gpg.conf-default insertando un encabezado descriptivo mediante redirección con privilegios elevados:
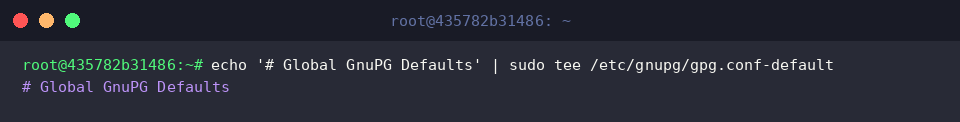
Para homogeneizar el descubrimiento y distribución de claves públicas entre todos los miembros del servidor, incorporamos un servidor OpenPGP estándar al final de la plantilla:
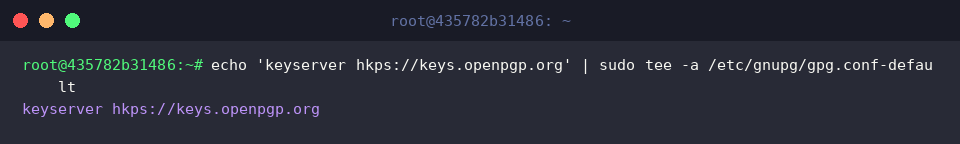
Examinamos el fichero resultante para corroborar que los parámetros corporativos hayan quedado debidamente estructurados:
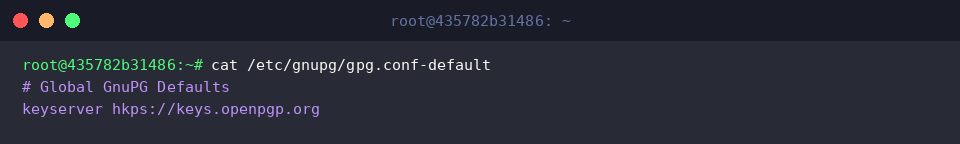
3. Preparación del Entorno de Usuario y Despliegue de Valores Predeterminados
Cada perfil de usuario requiere una carpeta privada destinada a almacenar su llavero y archivos de control. Restringimos su acceso rigurosamente al propietario con una máscara 700:
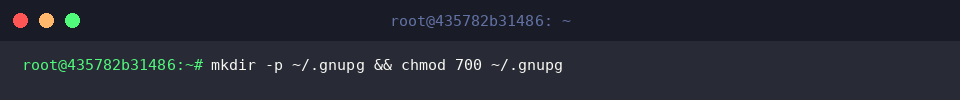
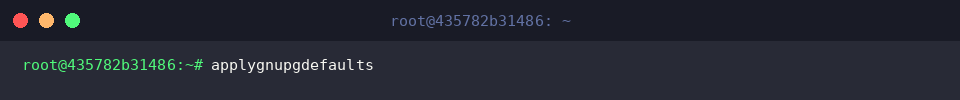
Procedemos a disparar la sincronización de las políticas predefinidas sobre el perfil activo utilizando el utilitario especializado:
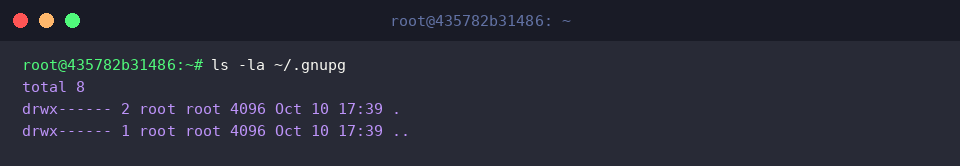
Inspeccionamos los ficheros resultantes y el esquema de permisos dentro de ~/.gnupg tras la ejecución del procedimiento:
4. Auditoría y Validación de la Configuración Resultante
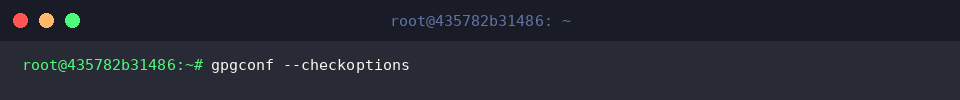
Mediante el diagnóstico de opciones de gpgconf, auditamos que la sintaxis generada no contenga discordancias ni inconsistencias operativas.
Una salida sin errores confirma que el analizador interno ha validado el entorno satisfactoriamente.
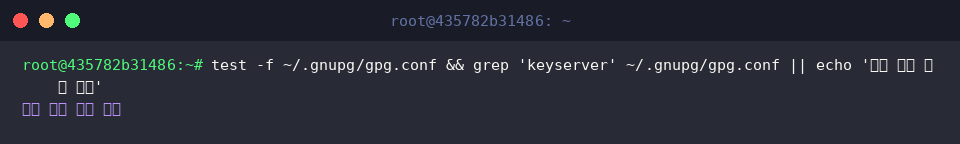
Finalmente, inspeccionamos si la directiva del servidor de llaves quedó efectivamente asentada en ~/.gnupg/gpg.conf, completando la ronda de verificación:
El empleo estratégico de applygnupgdefaults simplifica notablemente la administración centralizada de estándares criptográficos en Ubuntu. Implementar este flujo de trabajo previene configuraciones dispersas y robustece la postura de seguridad global del sistema.