


Fundamentos e Introducción Técnica
Al transferir o almacenar información sensible a través de canales diseñados exclusivamente para texto, la utilidad base64 se convierte en una herramienta imprescindible para cualquier administrador de sistemas. Este protocolo traduce flujos binarios o cadenas de caracteres a un alfabeto ASCII seguro y portable. A lo largo de este tutorial, exploraremos desde la manipulación básica de strings en la consola de Ubuntu hasta el procesamiento de archivos estructurados y binarios sin riesgo de corrupción, reforzando sus habilidades prácticas en la línea de órdenes.
Procesamiento y Conversión Directa de Cadenas de Texto
El comando base64 forma parte de las herramientas esenciales de GNU coreutils y permite transformar información estándar hacia el formato Base64, así como revertir el proceso. Mediante el operador de tubería (|), podemos canalizar el flujo de salida emitido por echo hacia la utilidad base64, obteniendo al instante la representación codificada en pantalla.
⚙️ [Parámetros clave de ejecución]
-d, --decode : Revierte la transformación, interpretando la entrada Base64 para reconstruir la información original.-w, --wrap=COLS : Divide el flujo resultante insertando un salto de línea tras un número determinado de caracteres (COLS). Definir un valor de 0 produce una cadena continua en una única línea.-i, --ignore-garbage : Omite cualquier carácter anómalo o ajeno al abecedario estándar de Base64 durante el proceso de recuperación de datos.
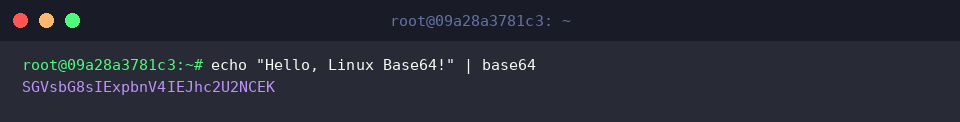
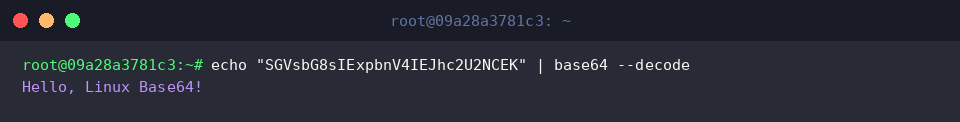
Al añadir la bandera --decode, indicamos al programa que debe reconstruir el contenido previo a partir de los bloques alfanuméricos. Si enviamos la cadena generada a través de una tubería, la consola volverá a imprimir el mensaje íntegro Hello, Linux Base64!.
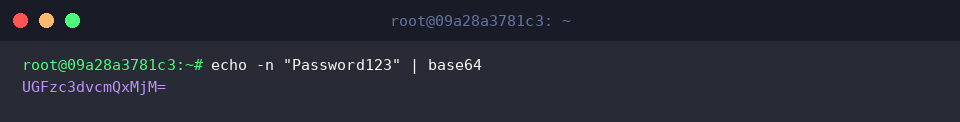
Por defecto, echo agrega un salto de línea implícito al final del texto, lo que modifica la secuencia de bytes a codificar. Para evitar este comportamiento y garantizar que únicamente se procesen los caracteres exactos, empleamos el modificador -n. Esto arroja una secuencia precisa, a menudo con los símbolos de relleno (=) característicos al final del bloque.
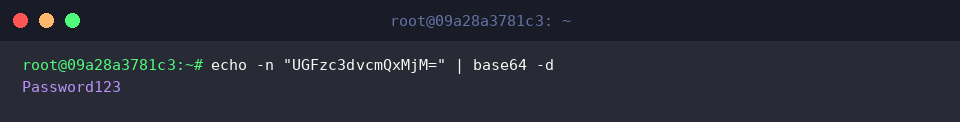
La sintaxis abreviada -d ofrece idéntico resultado que --decode. Al aplicarla sobre el texto codificado sin salto de línea, recuperamos la clave original de manera fidedigna en la salida estándar.
Gestión de Archivos: Codificación y Restauración en Disco
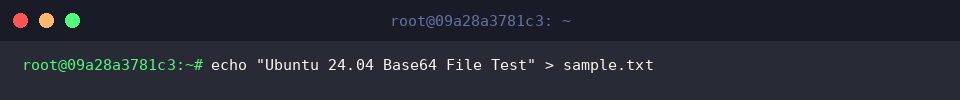
Para ilustrar la interacción directa con el sistema de ficheros, creamos inicialmente un documento de prueba denominado sample.txt mediante redirección simple.
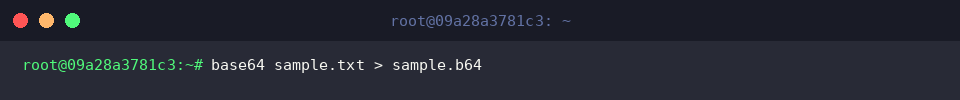
En lugar de recurrir a tuberías, podemos pasar directamente la ruta del fichero como argumento al comando base64. Mediante el operador de redirección (>), derivamos el resultado codificado hacia un nuevo archivo, sample.b64.
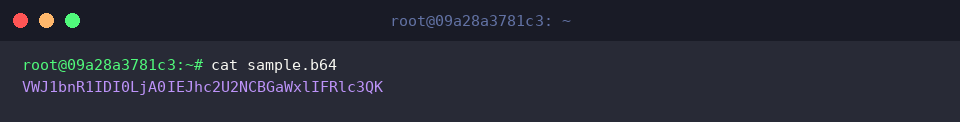
Comprobamos el interior del archivo generado haciendo uso de cat. En pantalla se constata que las cadenas originales han quedado empaquetadas en una representación alfanumérica homogénea.
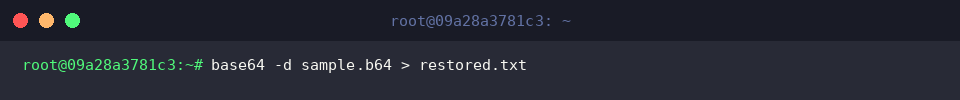
A la inversa, para restituir el fichero a su estado nativo, invocamos la herramienta con el flag -d, alimentando el archivo codificado y enviando el flujo reconstruido hacia restored.txt.
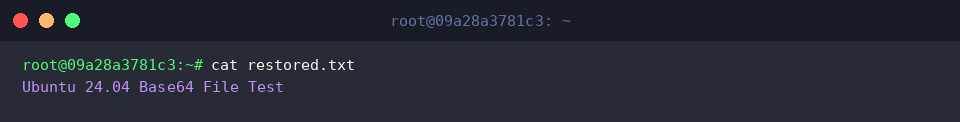
Al examinar restored.txt con cat, se corrobora que la información se ha recuperado íntegramente, manteniendo cada byte tal como fue concebido en el fichero original.
Codificación Binaria y Validación Criptográfica de Integridad
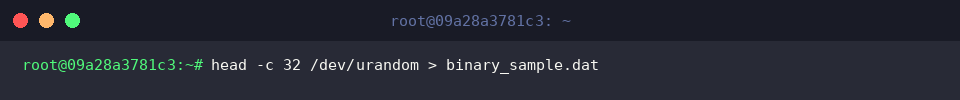
El verdadero poder de Base64 reside en su capacidad para transportar flujos binarios arbitrarios a través de protocolos limitados a texto plano. Generamos un archivo de prueba arbitrario, binary_sample.dat, extrayendo 32 bytes aleatorios del generador pseudoaleatorio del kernel en /dev/urandom.
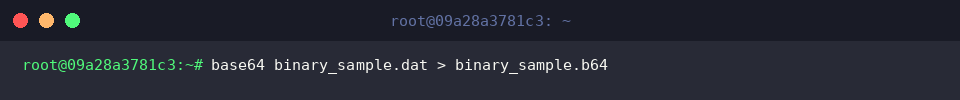
Seguidamente, procesamos este bloque binario con base64 y dirigimos la salida hacia binary_sample.b64, asegurando una estructura compatible con sistemas de mensajería o APIs.
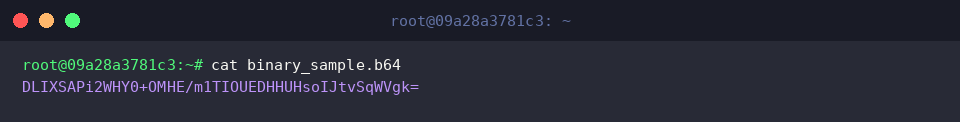
Al inspeccionar binary_sample.b64 con cat, se observa cómo una serie de bytes no imprimibles se ha transformado exitosamente en una cadena estándar ASCII, perfectamente manipulable sin riesgo de cortes de transmisión.
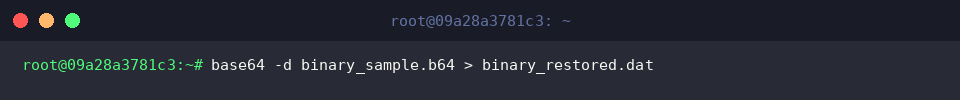
Para revertir el proceso y obtener nuevamente el binario sin alteraciones, ejecutamos la orden combinada con el parámetro -d, escribiendo el resultado en binary_restored.dat.
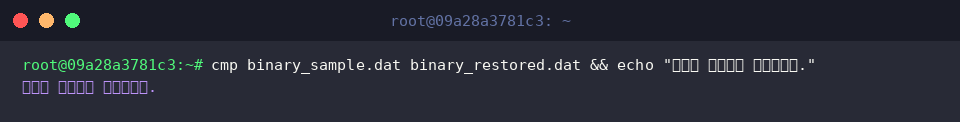
En entornos de producción, verificar que no existan discrepancias a nivel de byte resulta imperativo. Empleamos la utilidad cmp para confrontar binary_sample.dat con binary_restored.dat. La ausencia de advertencias y la respuesta positiva confirman una concordancia perfecta, ratificando la absoluta integridad del ciclo de transformación.
Integración en Producción: Línea Continua y Variables de Entorno
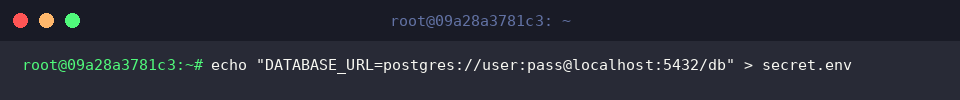
En despliegues reales, como la inyección de secretos en Kubernetes o cabeceras HTTP de autorización, las divisiones por línea pueden invalidar los tokens. Para simular este escenario, preparamos un archivo secret.env que aloja una cadena de conexión a base de datos.
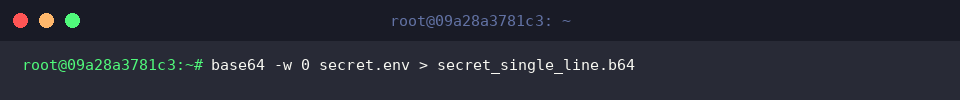
Para forzar al comando a emitir la totalidad del contenido en una secuencia lineal ininterrumpida, invocamos -w 0. Guardamos esta salida compacta dentro de secret_single_line.b64.
Si inspeccionamos secret_single_line.b64 con cat, advertimos que la cadena carece por completo de cortes o caracteres \n, dejándola lista para integrarse de inmediato en manifiestos YAML o payloads JSON.
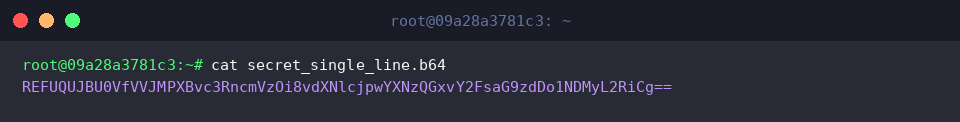
Dado que la salida no incluye un salto de línea terminal, el prompt de la shell suele aparecer pegado al texto. Ejecutar un comando echo sin parámetros ayuda a restablecer la visualización adecuada de la terminal.
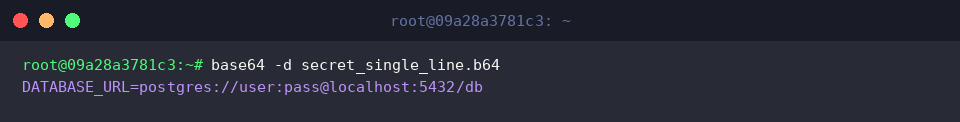
Finalmente, alimentamos base64 -d con dicho archivo monolínea para comprobar su reversibilidad. La sentencia original de la variable DATABASE_URL reaparece de forma íntegra y legible.
Hemos recorrido en profundidad las capacidades operativas de base64 en entornos GNU/Linux, abarcando desde pipelines elementales hasta la gestión estricta de binarios y secretos de configuración. Incorpore estas técnicas a sus scripts de automatización para asegurar transferencias de datos robustas, limpias y libres de fallos.