


Introducción al filtrado eficiente con bzfgrep
En entornos de producción, descomprimir archivos voluminosos empaquetados con bzip2 (.bz2) únicamente para inspeccionar eventos o depurar incidentes consume valiosos ciclos de CPU y espacio en almacenamiento. La herramienta bzfgrep resuelve este cuello de botella al permitir rastrear cadenas literales fijas directamente dentro del flujo comprimido. A continuación, revisaremos diversos escenarios de laboratorio prácticos para agilizar la auditoría de registros sin necesidad de tocar el archivo original en disco.
Verificación de dependencias y generación del entorno de pruebas
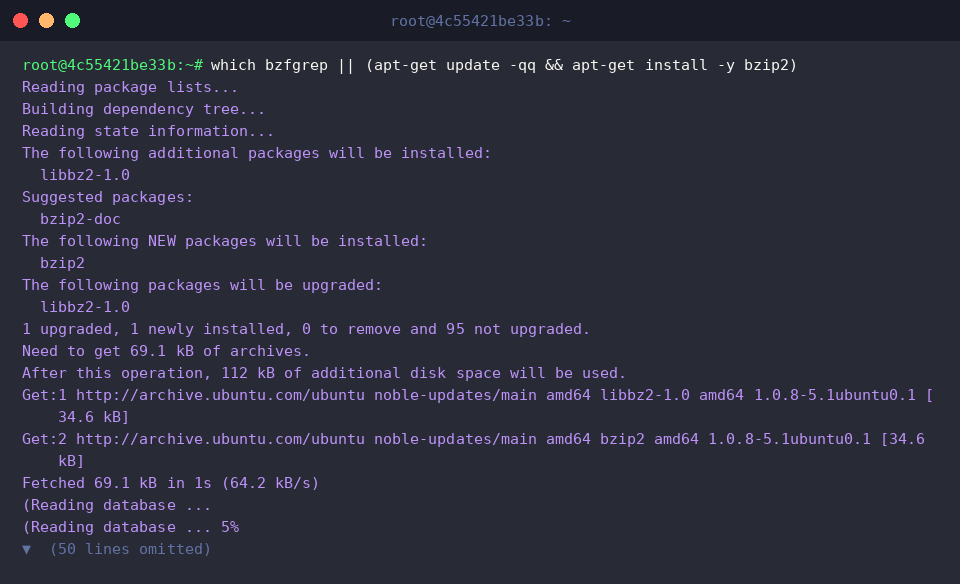
Antes de comenzar con los ejercicios, validamos la disponibilidad de la utilidad en el sistema operativo e instalamos el paquete bzip2 si aún no se encuentra configurado en el entorno.
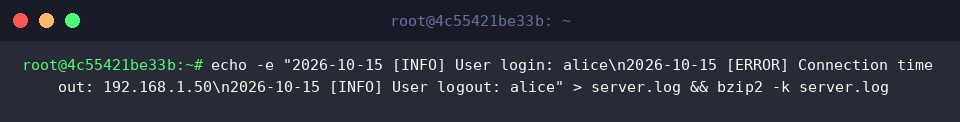
A continuación, creamos un archivo representativo con trazas de eventos simulados y procedemos a comprimirlo mediante bzip2 -k server.log, conservando una copia intacta del fichero original.
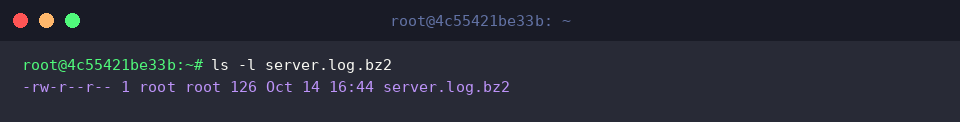
Verificamos las propiedades del nuevo archivo empaquetado server.log.bz2, revisando sus permisos y el tamaño resultante mediante una llamada a ls -l server.log.bz2.
Búsquedas directas: Extracción de patrones fijos sin descompresión
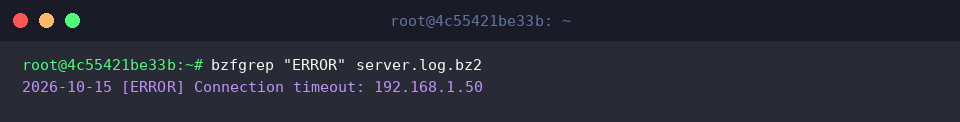
Para localizar anomalías de red al instante, invocamos bzfgrep buscando el término exacto ERROR dentro de server.log.bz2. El binario procesa la compresión al vuelo y proyecta en la consola la línea del fallo por tiempo de espera sin requerir espacio temporal en disco.
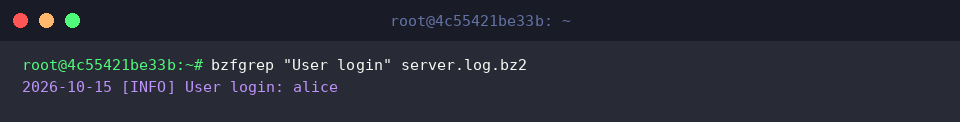
Cuando el patrón abarca términos compuestos o espacios, como User login, basta con encerrar la frase entre comillas. A diferencia de las expresiones regulares convencionales, la búsqueda toma la cadena de manera estrictamente literal y devuelve el registro de acceso de la usuaria alice.
Optimización de filtros: Modificadores -i, -n y -c
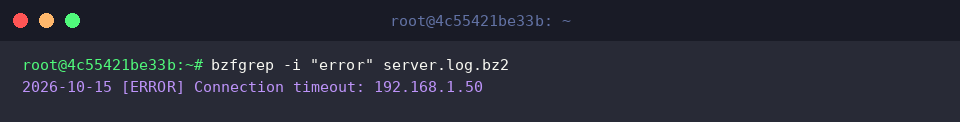
La distinción entre mayúsculas y minúsculas puede ignorarse fácilmente añadiendo la bandera -i. De este modo, la consulta error recupera con éxito las líneas registradas como [ERROR] en el fichero server.log.bz2.
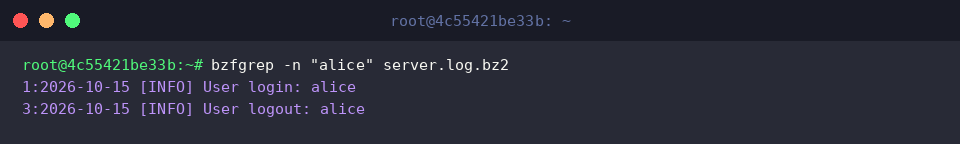
Al diagnosticar incidentes suele ser crucial conocer la posición del evento en la fuente. El parámetro -n antepone el número de línea correspondiente dentro del archivo original a cada resultado asociado con alice.
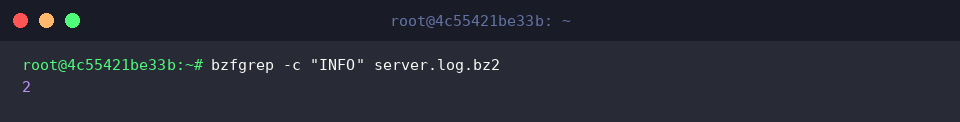
Si únicamente se precisa cuantificar la recurrencia de un suceso sin saturar el terminal con registros extensos, la opción -c totaliza las coincidencias. En esta prueba confirmamos de un vistazo que existen 2 entradas marcadas con INFO.
Auditoría multifichero: Identificación y listado con -H y -l
Para evaluar el comportamiento de la herramienta sobre varios contenedores simultáneamente, generamos un segundo archivo de eventos auth.log y lo comprimimos con bzip2 auth.log.
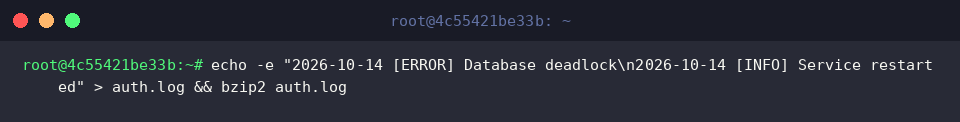
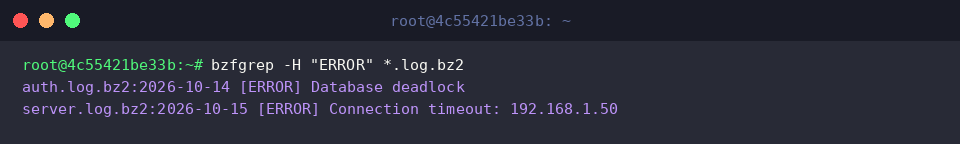
Al aplicar el modificador -H sobre el comodín *.log.bz2, cada coincidencia encontrada para ERROR se imprime acompañada del nombre del archivo respectivo, permitiendo distinguir incidentes entre auth.log.bz2 y server.log.bz2 con absoluta claridad.
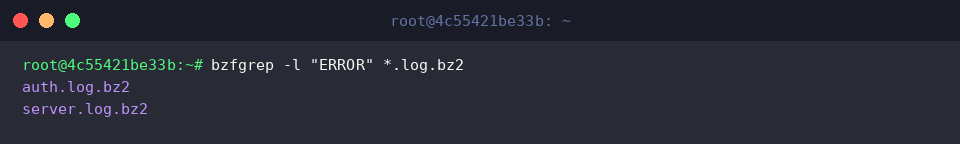
Por otro lado, cuando el objetivo consiste en filtrar únicamente los ficheros afectados para procesarlos en scripts posteriores, -l suprime el contenido de las líneas e imprime exclusivamente las rutas de aquellos archivos que contienen el error.
Dominar la utilidad bzfgrep agiliza notablemente las tareas cotidianas de administración de sistemas y respuesta a incidentes en entornos Linux. Esta técnica permite inspeccionar volúmenes masivos de registros archivados con máxima velocidad, eliminando sobrecargas innecesarias de lectura y escritura en almacenamiento.