


Introducción al procesamiento por lotes con chgpasswd
Cuando se administran infraestructuras Linux de gran escala, configurar o renovar las credenciales de múltiples grupos de usuarios de forma manual resulta ineficiente y propenso a errores. Para resolver esta problemática operativa, la herramienta chgpasswd permite agilizar el mantenimiento masivo de accesos al procesar flujos de datos directos sin requerir intervención interactiva. A lo largo de esta guía práctica examinaremos la mecánica interna de esta utilidad, su integración con la entrada estándar y el uso de algoritmos criptográficos avanzados directamente sobre la consola de Ubuntu.
Configuración del entorno y creación de grupos de prueba
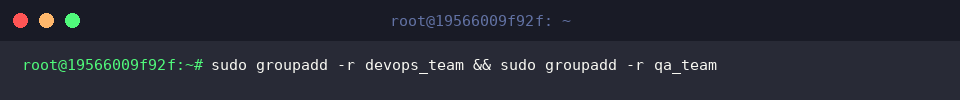
Para disponer de un escenario de pruebas seguro y aislado, comenzamos registrando un par de grupos del sistema ejecutando sudo groupadd -r devops_team && sudo groupadd -r qa_team.
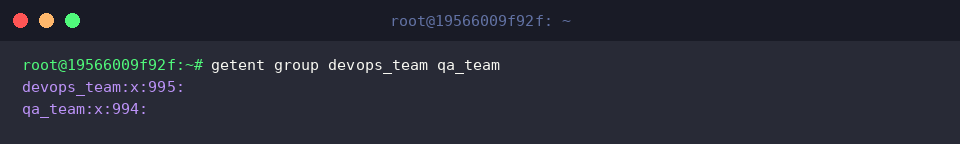
A continuación, verificamos que el sistema haya incorporado satisfactoriamente los grupos devops_team y qa_team mediante la consulta getent group devops_team qa_team.
La salida reflejará de inmediato los identificadores numéricos (GID) asignados a cada uno de ellos en la base de datos local.
Asignación masiva de credenciales grupales con chgpasswd
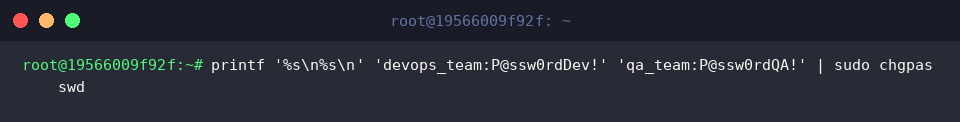
El comando sudo chgpasswd lee pares de valores con la estructura grupo:contraseña desde la entrada estándar. Mediante una tubería (pipe) alimentada por printf, podemos suministrar y aplicar simultáneamente las claves de varios grupos en una única transacción.
Al completarse la instrucción en silencio (código de salida exitoso), el sistema habrá actualizado las credenciales en lote sin desplegar mensajes de error.
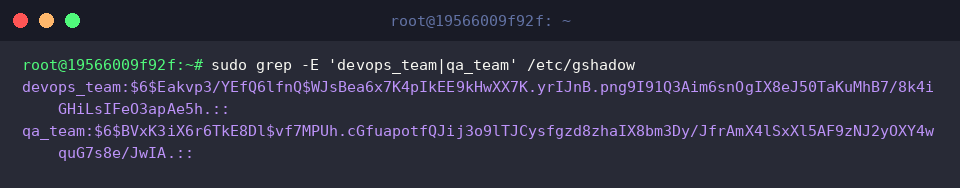
Para auditar el resultado y corroborar que los cambios se hayan escrito en el archivo protegido /etc/gshadow, inspeccionamos las líneas correspondientes ejecutando sudo grep -E 'devops_team|qa_team' /etc/gshadow.
El volcado confirmará que ambos grupos cuentan ahora con cadenas hash seguras en sus respectivos campos de autenticación.
Refuerzo de seguridad: Cifrado con algoritmo SHA-512 (-c)
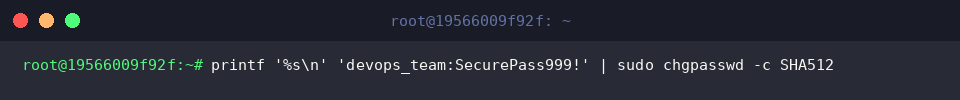
En entornos corporativos con estrictas políticas de protección de datos, podemos forzar un esquema de hash robusto empleando el modificador -c SHA512. Procedemos a actualizar la contraseña del grupo devops_team bajo este algoritmo ejecutando printf '%s\n' 'devops_team:SecurePass999!' | sudo chgpasswd -c SHA512.
El retorno limpio a la línea de comandos indica que el proceso de cifrado y almacenamiento concluyó favorablemente.
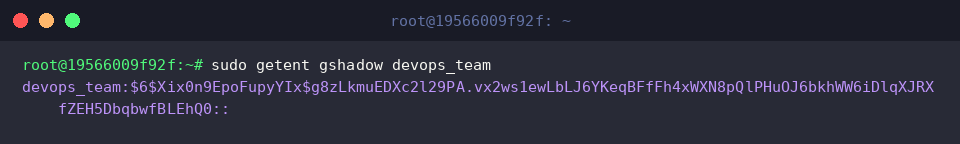
Validamos la implementación del algoritmo en el registro de seguridad recurriendo a sudo getent gshadow devops_team.
El contenido expuesto revelará que la clave almacenada inicia con el prefijo $6$, confirmando la utilización activa del estándar SHA-512.
Automatización mediante archivos y limpieza del sistema
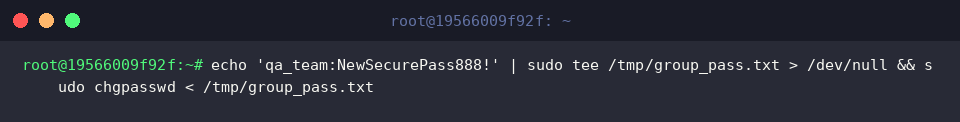
En flujos de aprovisionamiento desatendido suele ser preferible preparar un fichero con el inventario de accesos y redirigir su contenido (<) al comando. Simulamos este procedimiento generando un archivo temporal e inyectándolo a chgpasswd con la orden combinada echo 'qa_team:NewSecurePass888!' | sudo tee /tmp/group_pass.txt > /dev/null && sudo chgpasswd < /tmp/group_pass.txt.
Una finalización limpia garantiza que las directivas listadas en el fichero fueron absorbidas por el sistema operativo.
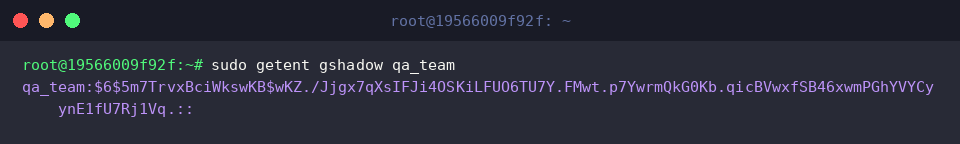
Corroboramos la correcta sustitución del hash para el grupo en cuestión corriendo sudo getent gshadow qa_team.
La salida confirma la presencia del nuevo digest criptográfico en la entrada de qa_team.
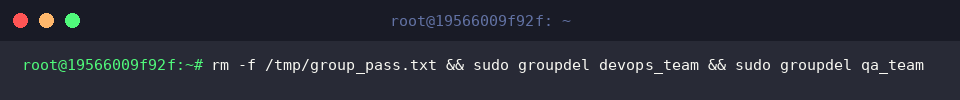
Concluidas las comprobaciones prácticas, procedemos a sanear el entorno eliminando el archivo transitorio y los grupos creados mediante rm -f /tmp/group_pass.txt && sudo groupdel devops_team && sudo groupdel qa_team.
La ausencia de mensajes al concluir confirma que los recursos temporales fueron purgados en su totalidad.
Hemos revisado cómo chgpasswd facilita la gestión masiva de contraseñas de grupo en Ubuntu de forma rápida, robusta y compatible con canalizaciones estándar. Esta herramienta se convierte en un recurso indispensable para administradores que buscan simplificar tareas de aprovisionamiento dentro de sus rutinas de automatización en Linux.