


Introducción y Fundamentos de la Herramienta
La administración de identidades en servidores Linux exige con frecuencia aprovisionar o actualizar credenciales de múltiples usuarios sin fricción. Aunque la utilidad tradicional passwd resulta idónea para interacciones manuales en la terminal, carece de flexibilidad al integrarse en canalizaciones desatendidas. En este escenario, chpasswd se posiciona como el estándar para procesar credenciales en bloque a través de flujos de entrada estándar (stdin). Este tutorial profundiza en su implementación práctica en entornos Ubuntu, examinando desde cambios puntuales no interactivos hasta modificaciones masivas basadas en ficheros estructurados y ajustes avanzados de funciones hash criptográficas.
Mecánica Operativa y Modificación de Cuentas Individuales
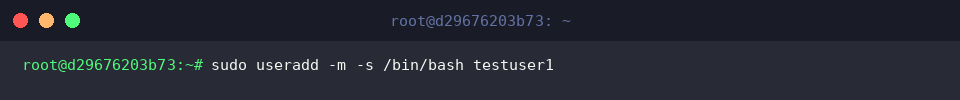
Con el propósito de recrear un entorno controlado, comenzamos aprovisionando un perfil de pruebas en el sistema mediante sudo useradd -m -s /bin/bash testuser1.
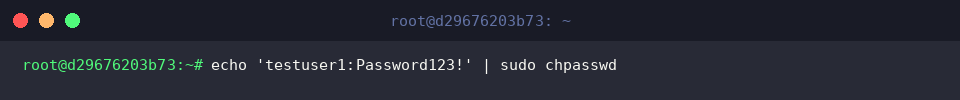
A diferencia de las herramientas interactivas, la sintaxis de chpasswd espera líneas formateadas estrictamente bajo el esquema usuario:contraseña. Al combinar la salida de un comando con una tubería (|), canalizamos directamente las credenciales hacia la utilidad, actualizando el perfil de forma transparente y sin solicitar confirmación manual en pantalla.
⚙️ [Parámetros de Configuración Esenciales]
-c : Fuerza el uso de un esquema criptográfico específico para generar el resumen (DES, MD5, SHA256 o SHA512).-e : Advierte a la utilidad que la cadena entrante ya corresponde a una clave previamente computada y cifrada.-m : Habilita el algoritmo de cifrado legado basado en MD5 (si el sistema cuenta con soporte para dicha biblioteca).-s : Modifica la cantidad de rondas de cálculo iterativo aplicadas a las funciones hash de la familia SHA.-R : Direcciona las operaciones hacia una raíz alternativa del sistema de ficheros (entorno enjaulado chroot).
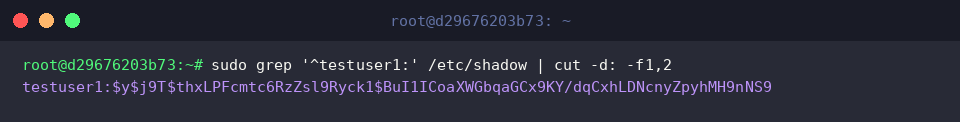
Una vez ejecutada la modificación, resulta fundamental validar la persistencia del cambio consultando el archivo de contraseñas seguras del sistema (/etc/shadow). Tras filtrar la entrada correspondiente a testuser1, se comprueba que el hash resultante ha quedado debidamente registrado y almacenado con todas las directivas de seguridad operativas.
Actualización Masiva de Contraseñas Mediante Archivos de Lotes
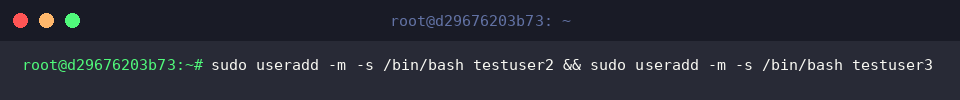
Para simular una renovación periódica o el despliegue concurrente de identidades corporativas, inicializamos dos usuarios adicionales utilizando sudo useradd -m -s /bin/bash testuser2 && sudo useradd -m -s /bin/bash testuser3.
El siguiente paso consiste en preparar un manifiesto de texto que concentre las parejas de acceso. Generamos un documento plano llamado user_passwords.txt, respetando la convención de una entrada usuario:contraseña por cada línea.
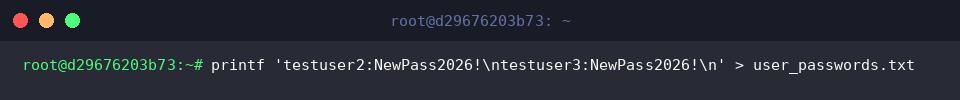
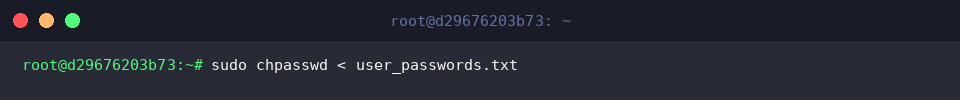
Aprovechando la redirección de entrada estándar (<), alimentamos chpasswd directamente con el archivo creado. En una única transacción desatendida, el daemon de seguridad procesa todas las líneas del listado, renovando las claves de forma simultánea sin interrumpir los flujos de trabajo del administrador.
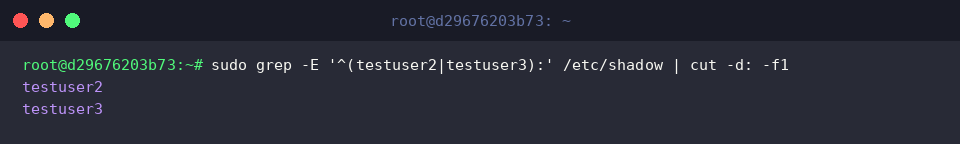
Para auditar el éxito de la operación por lotes, ejecutamos sudo grep -E '^(testuser2|testuser3):' /etc/shadow | cut -d: -f1. La presencia y coherencia de ambos registros confirma que la asignación múltiple culminó satisfactoriamente.
Endurecimiento de Seguridad con Algoritmos Específicos (-c)
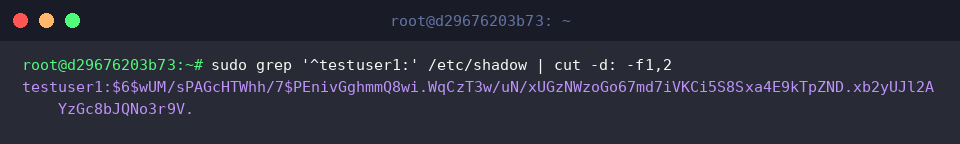
En infraestructuras donde las políticas de cumplimiento normativo exigen mecanismos de hashing robustos, es viable imponer un algoritmo de cifrado explícito. Mediante el argumento -c SHA512, forzamos al subsistema PAM y a chpasswd a procesar la credencial de testuser1 bajo esta especificación de alta complejidad.
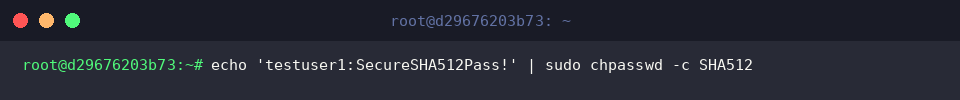
Podemos constatar la correcta aplicación del estándar revisando el campo del hash en /etc/shadow. La presencia del identificador $6$ al comienzo de la cadena criptográfica certifica inequívocamente que la contraseña se computó bajo SHA-512.
Limpieza del Entorno y Eliminación de Cuentas de Prueba
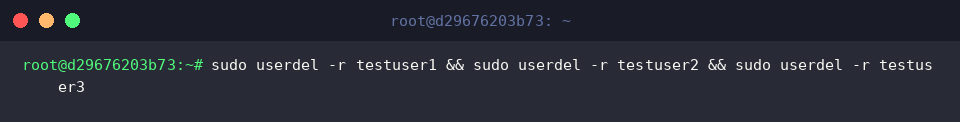
Finalizadas las comprobaciones técnicas, conviene restablecer el estado original del sistema. Procedemos a desmantelar los perfiles transitorios junto con sus respectivos directorios personales (home) ejecutando sudo userdel -r testuser1 && sudo userdel -r testuser2 && sudo userdel -r testuser3.
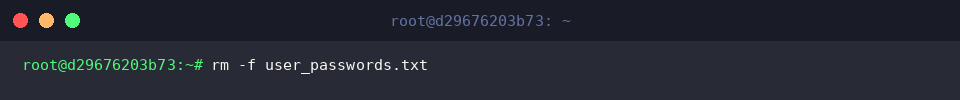
Asimismo, por estrictas razones de seguridad informática, eliminamos de inmediato el fichero que albergaba las contraseñas en texto claro mediante rm -f user_passwords.txt, evitando posibles fugas de información.
A lo largo de este laboratorio hemos demostrado cómo chpasswd simplifica tareas que de otro modo resultarían lentas y propensas a errores. Su capacidad para trabajar en lote junto a scripts de despliegue automatizado la convierte en una pieza indispensable en la caja de herramientas de cualquier administrador de sistemas Linux.