


Visión general del bus de mensajes D-Bus
En los entornos modernos de Linux, la comunicación interproceso (IPC) que orquesta el intercambio de eventos entre el entorno gráfico y los servicios subyacentes recae principalmente en D-Bus. La pieza fundamental que hace posible este flujo es dbus-daemon, el intermediario encargado de enrutar mensajes, aplicar políticas de seguridad y gestionar conexiones. A lo largo de esta guía técnica examinaremos cómo opera este componente en Ubuntu: comenzaremos diagnosticando el estado de la instancia principal del sistema, desplegaremos un bus de sesión independiente para pruebas y finalizaremos interactuando directamente con el bus mediante invocaciones remotas de métodos por consola.
1. Despliegue de herramientas e inspección del demonio del sistema
Para disponer del instrumental completo de diagnóstico y manipulación de buses D-Bus en la terminal, provisionamos los paquetes necesarios mediante la siguiente instrucción:
apt-get update -qq && apt-get install -y dbus dbus-x11
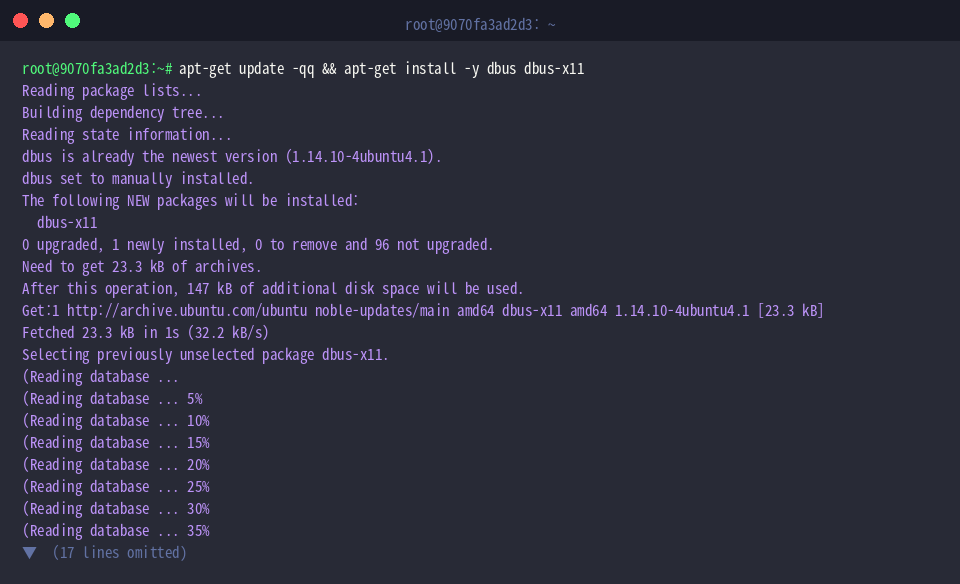
Una vez completada la instalación, verificamos la operatividad del servicio del sistema responsable de mantener activo el canal de mensajería global:
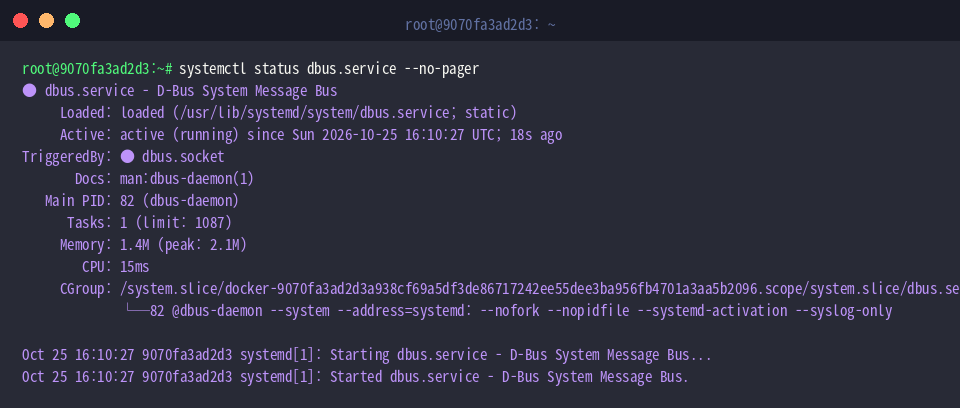
systemctl status dbus.service --no-pager
El resultado confirma que la unidad se encuentra en estado active (running). systemd se encarga de supervisar este socket primordial, asegurando que cualquier proceso privilegiado o componente del núcleo pueda comunicarse de forma instantánea.
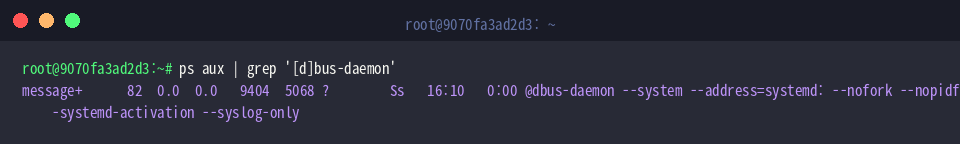
Con el fin de examinar los procesos en segundo plano y las directivas pasadas durante el arranque, listamos las instancias activas del binario:
ps aux | grep '[d]bus-daemon'
⚙️ [Directivas de ejecución destacadas]
--system : Inicializa el demonio en modo de bus del sistema, cargando las directivas globales y restricciones de seguridad predeterminadas.--session : Levanta una instancia de bus de sesión, acoplada al ciclo de vida del inicio de sesión del usuario.--config-file=FILE : Sobrescribe las rutas estándar e instruye al binario para que procese un archivo de configuración específico.--nofork : Mantiene la ejecución en primer plano sin bifurcar el proceso al segundo plano (modo foreground).--address=ADDRESS : Determina explícitamente el socket o punto final IPC donde el demonio escuchará conexiones entrantes.--syslog-only : Canaliza todos los mensajes de registro directamente hacia el subsistema de syslog, omitiendo la salida estándar de errores (stderr).
2. Verificación de versiones y arquitectura de configuración del bus
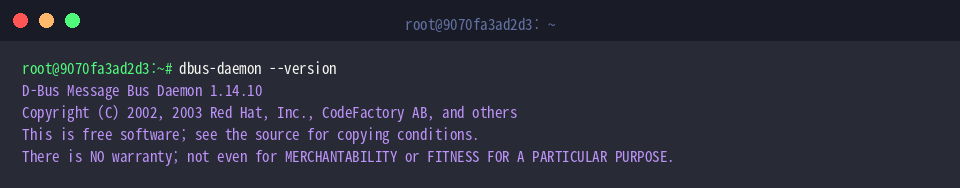
Para auditar la versión exacta de la biblioteca y del servicio de mensajería presente en el entorno, ejecutamos la bandera informativa:
dbus-daemon --version
El comando reporta que el host cuenta con D-Bus 1.14.10 plenamente operativo bajo sus correspondientes licencias de distribución libre.
A continuación, inspeccionamos el directorio donde residen los esquemas de políticas y configuraciones por omisión del sistema:
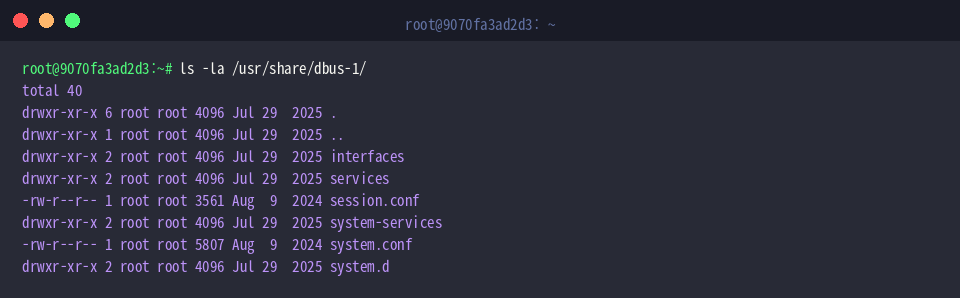
ls -la /usr/share/dbus-1/
Dentro de este árbol encontramos los dos pilares de configuración: system.conf para el bus privilegiado de la máquina, session.conf para los entornos de usuario, y el directorio system.d, reservado para las directivas XML de acceso de cada servicio instalado.
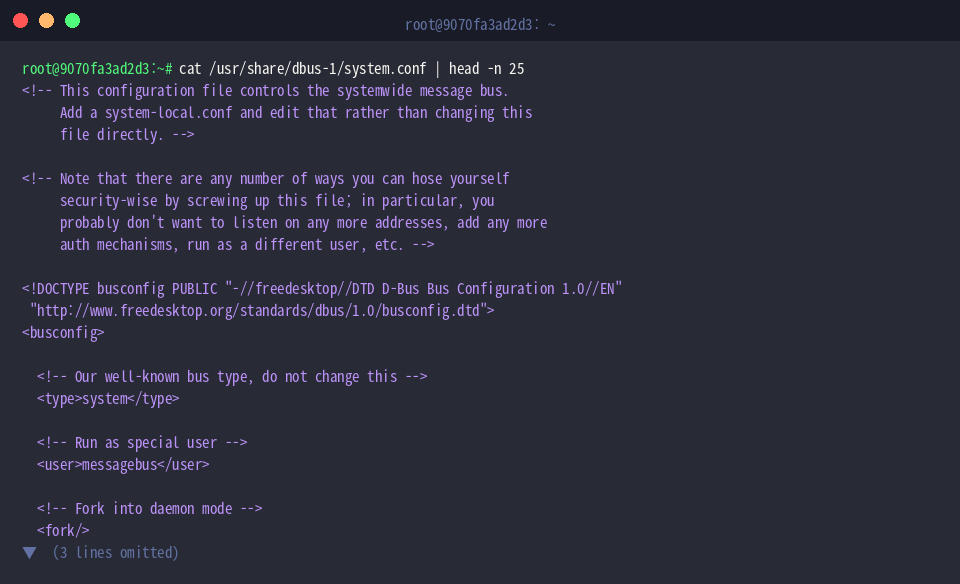
Para entender cómo se estructuran las reglas del bus general, visualizamos las primeras líneas del archivo maestro del sistema:
cat /usr/share/dbus-1/system.conf | head -n 25
La salida revela una sintaxis basada íntegramente en XML, en la cual se declara formalmente la etiqueta de tipo <type>system</type>, además de definir qué usuario del sistema asumirá la propiedad del proceso (messagebus).
3. Inicialización de una instancia de sesión aislada y captura del socket
En tareas de desarrollo o pruebas de software aislado, a menudo es necesario instanciar un bus de sesión efímero sin alterar los canales de producción. Comenzamos reservando un directorio de trabajo temporal:
mkdir -p /tmp/dbus_test
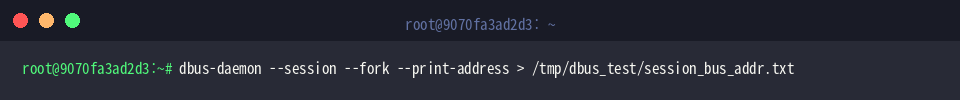
A continuación, ordenamos a dbus-daemon bifurcarse en segundo plano en modo sesión y redirigimos la dirección de su nuevo canal de comunicación hacia un archivo de texto:
dbus-daemon --session --fork --print-address > /tmp/dbus_test/session_bus_addr.txt
El modificador --fork desacopla el proceso de la consola, mientras que --print-address imprime el identificador único del socket UNIX que los clientes deben especificar en la variable de entorno DBUS_SESSION_BUS_ADDRESS.
Comprobamos el descriptor generado examinando el archivo persistido:
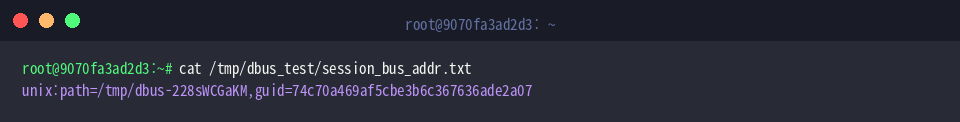
cat /tmp/dbus_test/session_bus_addr.txt
El contenido expone con claridad la ruta del socket de dominio UNIX (unix:path=/tmp/...) junto con su GUID unívoco, información indispensable para que las aplicaciones clientes establezcan el enlace IPC de forma directa.
4. Interrogación de servicios del sistema mediante dbus-send
La utilidad dbus-send permite enviar mensajes e invocar métodos RPC nativos de D-Bus desde la línea de comandos. Para consultar el censo de servicios registrados en el bus del sistema, disparamos una petición formal al objeto raíz:
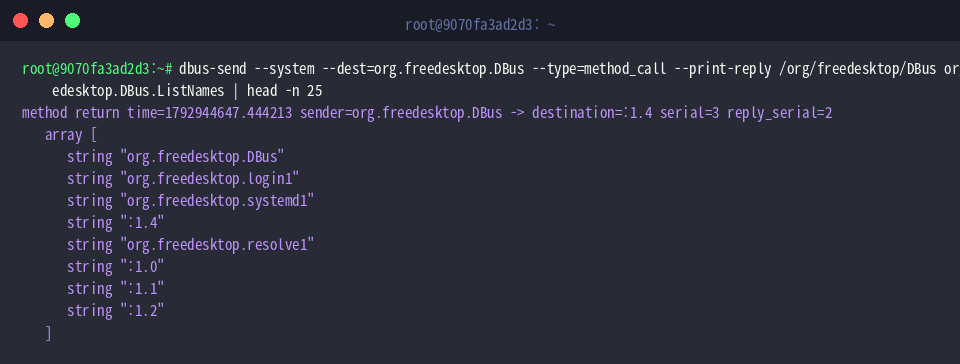
dbus-send --system --dest=org.freedesktop.DBus --type=method_call --print-reply /org/freedesktop/DBus org.freedesktop.DBus.ListNames | head -n 25
La respuesta desglosa la totalidad de nombres reconocidos en el bus: tanto servicios fundamentales como org.freedesktop.systemd1 y org.freedesktop.login1, como las conexiones transitorias asignadas automáticamente con identificadores numéricos del tipo :1.0.
Por último, podemos consultar el identificador unívoco global (UUID) de la instancia del bus que se encuentra procesando las solicitudes en el equipo:
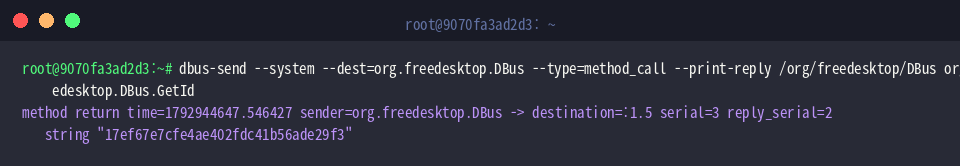
dbus-send --system --dest=org.freedesktop.DBus --type=method_call --print-reply /org/freedesktop/DBus org.freedesktop.DBus.GetId
El demonio responde con una cadena hexadecimal de 32 caracteres que individualiza inequívocamente a este bus durante todo su tiempo de actividad en la máquina.
Con estos procedimientos hemos desmitificado la operativa interna de dbus-daemon en Ubuntu. Comprender el esquema de sockets, la distinción entre buses y el uso de primitivas de consulta directa facilita enormemente tanto el desarrollo de software interconectado como el diagnóstico avanzado de problemas en el ecosistema Linux.