


Vue d’ensemble
Garantir la stabilité d’un environnement Linux et diagnostiquer les anomalies de production repose avant tout sur une visibilité sans faille des tâches en cours d’exécution. Cet article décortique l’utilitaire incontournable ps, en mettant en lumière ses mécanismes sous-jacents ainsi que ses indicateurs clés. À travers des cas concrets en ligne de commande, vous découvrirez les spécificités qui distinguent les syntaxes ps aux et ps -ef, tout en apprenant à isoler des processus critiques et à trier l’activité système selon la charge matérielle.
1. Découverte de ps : observer les processus rattachés au terminal courant
L’utilitaire ps constitue la pierre angulaire de l’analyse ponctuelle des processus dans l’écosystème Linux.
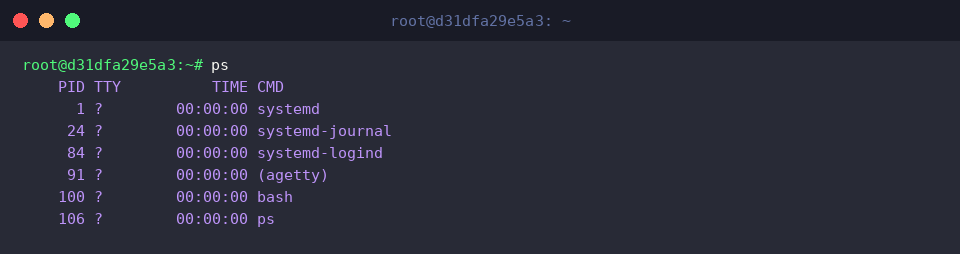
Invoqué sans aucun paramètre additionnel, il restreint son champ d’observation aux seuls programmes rattachés à la session du terminal en cours.
La table obtenue expose quatre champs fondamentaux : l’identifiant numérique unique du processus (PID), le terminal de contrôle associé (TTY), le temps cumulé alloué au processeur (TIME), ainsi que l’exécutable à l’origine de l’instruction (CMD).
⚙️ [Options fondamentales]
-e, -A : scrutent l’intégralité des processus actifs sur la machine sans exception.-f : génèrent une restitution détaillée (mode full-format) incluant les métadonnées UID et PPID.-u : restreignent l’affichage aux tâches déclenchées par un compte utilisateur précis ou adoptent un gabarit orienté consommation de ressources.-ef : combinent l’inventaire exhaustif et la mise en forme complète, représentant le standard POSIX par excellence en entreprise.aux : adoptent la syntaxe historique BSD pour afficher l’ensemble des processus du système en intégrant leurs pourcentages CPU et mémoire.-p : ciblent exclusivement un ou plusieurs identifiants (PID) définis par l’opérateur.
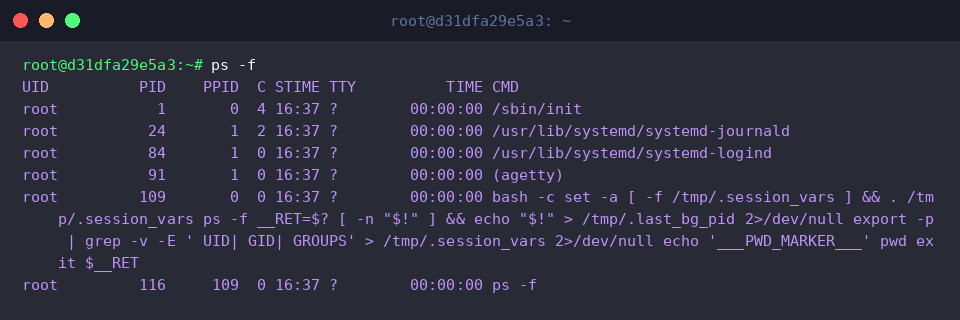
L’ajout du modificateur -f enrichit la sortie standard en activant le mode plein format.
Ce paramètre injecte des données contextuelles majeures : l’utilisateur propriétaire (UID), l’identifiant du processus parent (PPID), l’horodatage de démarrage (STIME), ainsi que le chemin complet du binaire accompagné de ses arguments d’origine.
La présence du champ PPID s’avère particulièrement précieuse pour reconstituer l’arbre généalogique des processus et identifier précisément quel parent a instancié un processus fils.
2. La référence BSD : ausculter le système dans sa totalité avec ps aux
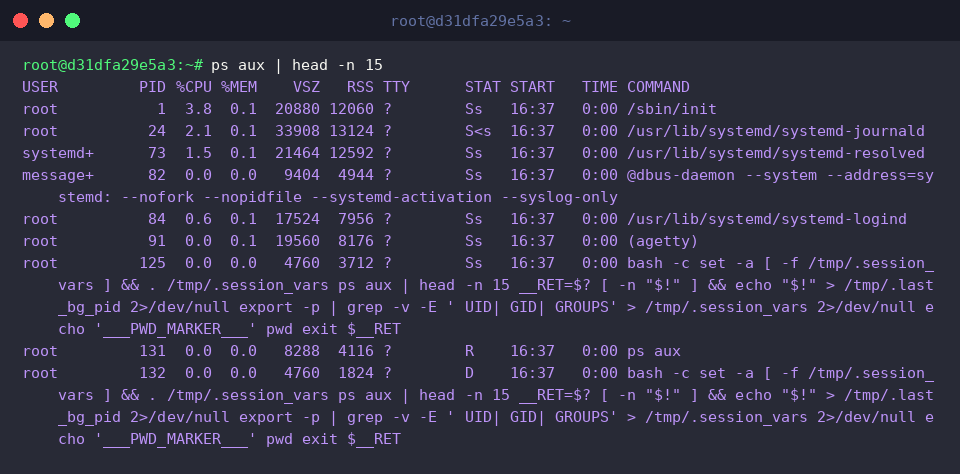
Empruntée à l’univers BSD, la commande ps aux se distingue par l’omission du tiret traditionnel et dresse un inventaire exhaustif de tous les programmes en cours de traitement, tous comptes d’utilisateurs confondus.
Étant donné le volume important de lignes renvoyées par un système moderne, l’acheminement du flux vers head -n 15 permet d’isoler lisiblement les quinze premières entrées.
Parmi les colonnes notables, USER désigne le propriétaire du processus, tandis que %CPU et %MEM quantifient l’empreinte respective sur les cycles processeur et la mémoire vive.
L’espace mémoire est décomposé en VSZ pour la taille virtuelle globale allouée (exprimée en Ko) et en RSS pour la portion résidente réellement chargée en mémoire physique (Ko).
Le champ STAT renseigne sur l’état d’activité du processus à l’aide de codes précis (notamment R pour une exécution active, S pour une mise en veille interruptible, ou s pour un leader de session).
Enfin, START fixe l’heure de lancement, TIME cumule l’effort de calcul processeur, et COMMAND restitue la commande invoquée avec ses arguments.
3. Le standard UNIX/POSIX : cartographier les liens de parenté avec ps -ef
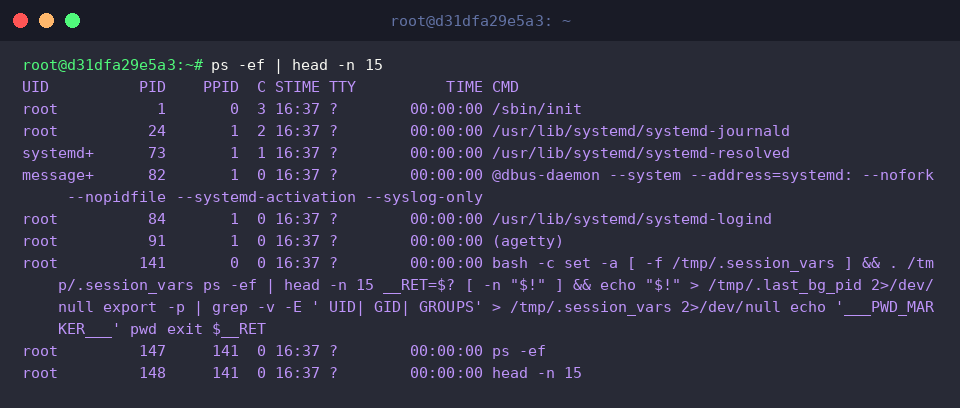
Privilégiant la conformité aux spécifications UNIX et POSIX, l’instruction ps -ef fournit un panorama détaillé de tous les processus du noyau avec les drapeaux standards.
L’association avec le filtre head -n 15 évite l’encombrement du terminal en limitant le compte rendu aux quinze premières lignes.
Sur cette structure, l’en-tête met en avant le propriétaire (UID), le matricule du processus (PID), ainsi que le matricule de son géniteur (PPID).
Viennent ensuite l’indice de planification processeur C, le moment d’initialisation STIME, le terminal associé TTY, la consommation processeur globale TIME et la commande exécutée CMD.
L’examen conjoint des colonnes PID et PPID offre une traçabilité parfaite pour élucider les cascades d’appels entre programmes.
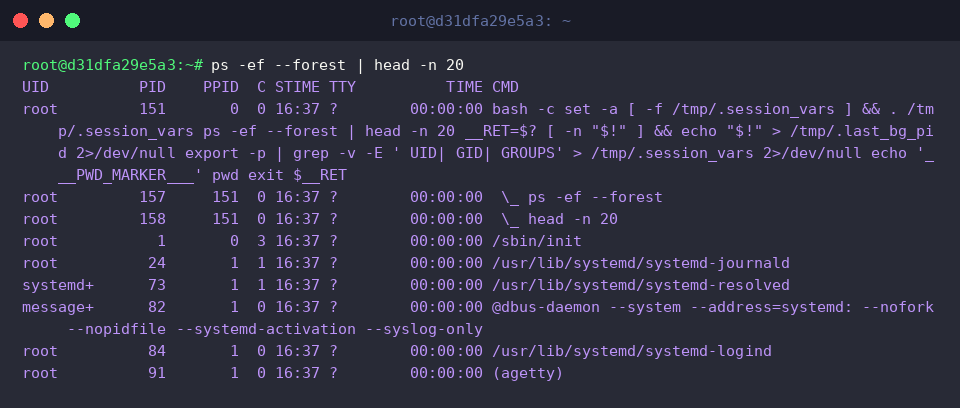
Pour transformer cette liste linéaire en une vue relationnelle explicite, l’argument additionnel ps -ef --forest structure graphiquement la descendance des processus sous forme d’arborescence.
L’utilisation conjointe de head -n 20 permet d’examiner le sommet de cette hiérarchie de manière condensée.
L’indentation et les préfixes typographiques \_ dans la colonne CMD signalent immédiatement l’emboîtement des processus enfants sous leurs parents respectifs.
Cette représentation visuelle simplifie grandement l’analyse des daemons complexes, des serveurs d’applications et des sous-processus d’arrière-plan.
4. Pratiques opérationnelles : cibler un processus et ordonner par charge matérielle
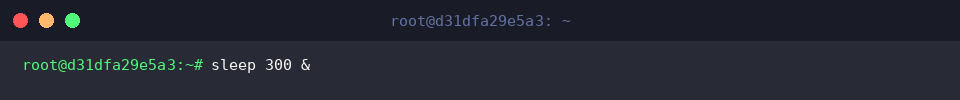
Afin de simuler un scénario concret de recherche et d’ordonnancement, générons au préalable une tâche en arrière-plan configurée pour patienter durant 300 secondes via l’instruction sleep 300 &.
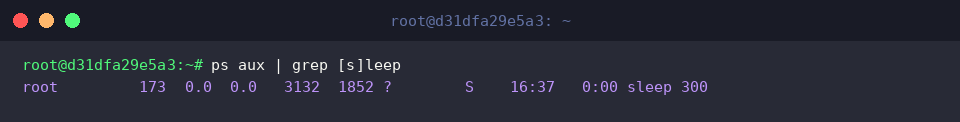
La combinaison ps aux | grep [s]leep applique une astuce d’expression régulière avec des crochets, empêchant la commande grep elle-même de s’afficher dans les résultats de recherche et isolant uniquement le processus sleep convoité.
Cette syntaxe met en évidence les données vitales de notre tâche sleep 300 : son identifiant PID (173), son état d’attente (S) ainsi que son heure d’amorçage.
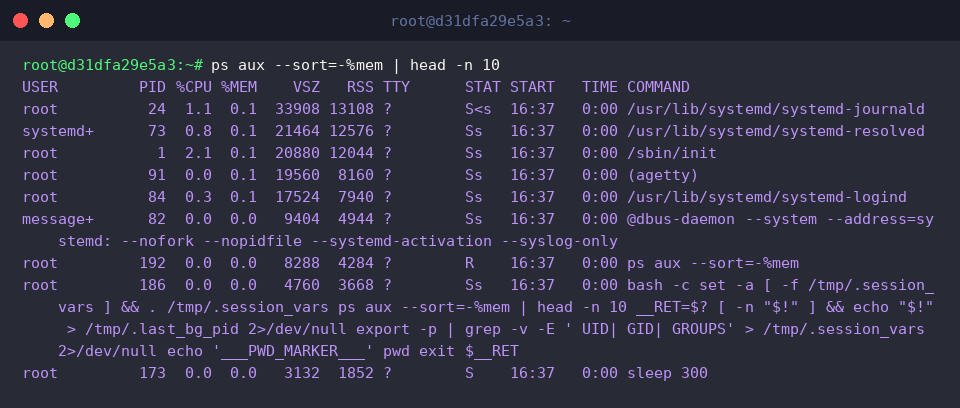
Lorsque la mémoire sature, exécuter ps aux --sort=-%mem permet de réorganiser l’ensemble des processus par ordre décroissant de consommation de mémoire RAM (%MEM).
En relayant cette commande vers head -n 10, l’administrateur isole instantanément les 10 processus les plus voraces en mémoire vive pour anticiper tout déclenchement de l’OOM-Killer.
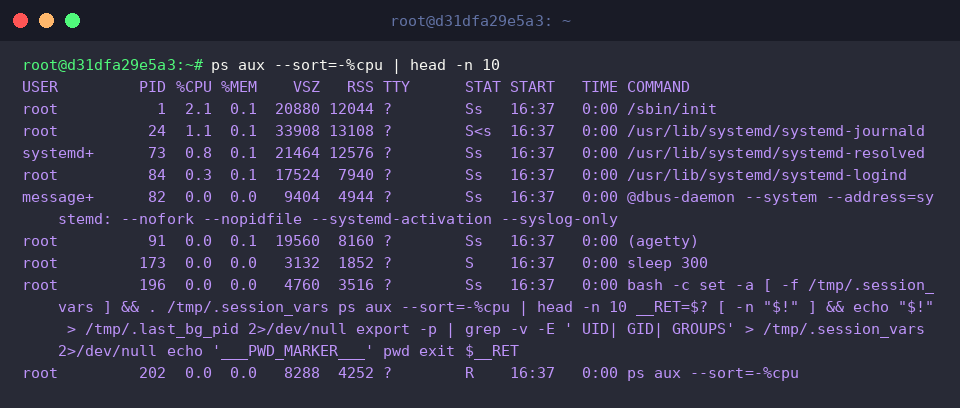
De manière analogue, la directive ps aux --sort=-%cpu reclasse la table d’activité en fonction du temps processeur consommé (%CPU), du plus élevé au plus faible.
L’association avec head -n 10 offre une vision immédiate des goulots d’étranglement CPU, permettant d’identifier sans délai les applications qui monopolisent les cœurs de calcul.
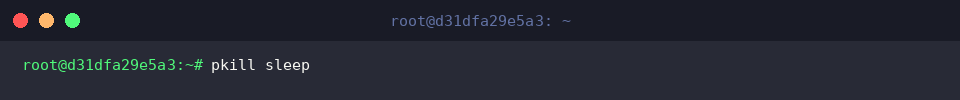
Une fois l’expérimentation achevée, libérez les ressources de l’hôte en neutralisant le processus d’attente temporaire à l’aide de l’outil pkill sleep.
Ce tour d’horizon met en lumière la polyvalence de la commande ps et la puissance de ses enchaînements en pipeline dans l’administration quotidienne sous Linux.
Intégrez sans hésiter ces combinaisons de paramètres à vos procédures de diagnostic et d’exploitation pour garder une maîtrise totale sur la charge de vos serveurs.