


Introduction
Sur les distributions GNU/Linux, l’isolation des privilèges et la mise en place d’espaces de travail collaboratifs reposent fondamentalement sur une structuration rigoureuse des groupes d’utilisateurs. Ce tutoriel explore en profondeur l’utilitaire addgroup sous Ubuntu. Nous aborderons aussi bien sa syntaxe pratique que son interaction sous-jacente avec la base de données /etc/group à travers des manipulations concrètes dans le terminal.
Prise en main d’addgroup et création d’un groupe utilisateur standard
Avant toute chose, vérifions la disponibilité de l’utilitaire sur votre serveur. Comme addgroup fait partie du paquet Debian adduser, déployons-le si l’environnement s’avère incomplet.
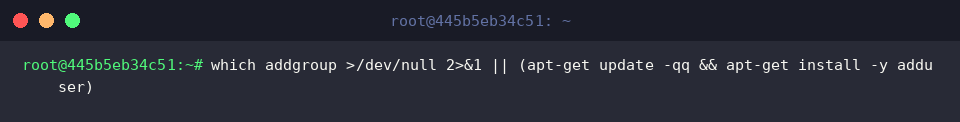
L’utilitaire addgroup sert d’interface de haut niveau pour enregistrer de nouveaux collectifs d’utilisateurs dans le système.
Lancé sans paramètre particulier, il sélectionne automatiquement le premier identifiant numérique disponible (GID) dans la plage réservée aux comptes standards.
⚙️ [Options essentielles]
--gid GID : impose un identifiant GID personnalisé au lieu de laisser l’incrémentation automatique opérer.--system : initialise un groupe réservé aux services d’arrière-plan et démons applicatifs (généralement sous le seuil de 1000).--quiet : neutralise les sorties informatives durant l’exécution pour un usage fluide en script.--debug : active la journalisation détaillée pas à pas du processus de création.--force-badname : contourne les règles de nommage strictes pour autoriser des caractères spéciaux ou formats atypiques.
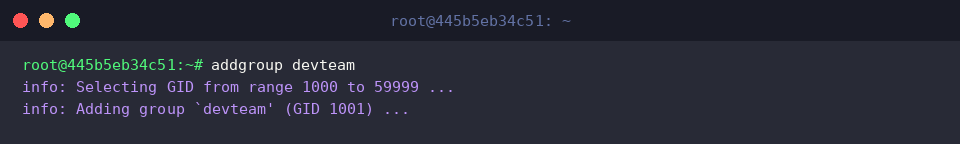
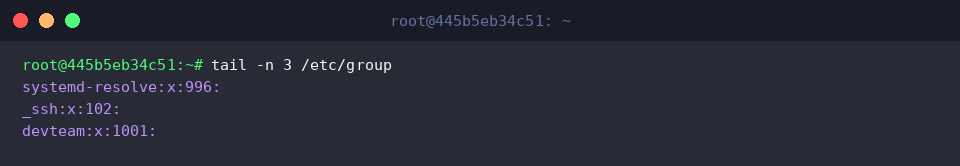
Pour inspecter immédiatement le résultat, visualisons les dernières lignes de la base /etc/group à l’aide de l’utilitaire tail.
L’entrée correspondant à devteam apparaît désormais en fin de fichier, accompagnée du GID qui lui a été attribué.
Attribution manuelle d’un GID et création de groupes système (–system)
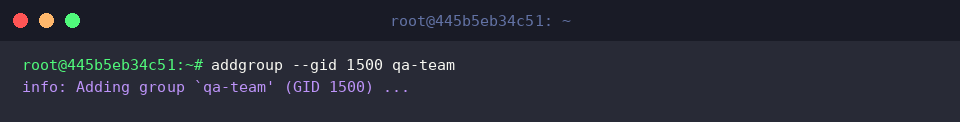
Dans certaines architectures ou partages NFS, il est nécessaire d’imposer un identifiant précis. Utilisons le drapeau --gid pour affecter explicitement la valeur 1500 au groupe qa-team.
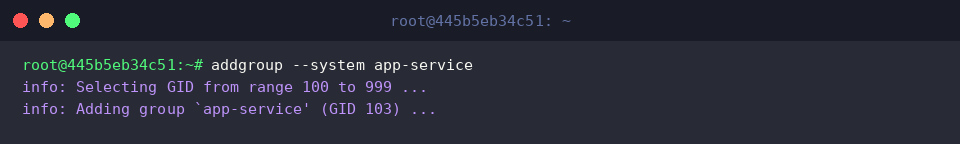
Pour faire tourner des services réseau ou isoler des privilèges d’exécutables sans ouvrir de sessions interactives, le paramètre --system permet d’instancier un groupe dédié tel que app-service.
Le système pioche alors un GID libre au sein du segment spécifique réservé aux processus machine (habituellement compris entre 100 et 999), ici l’identifiant 103.
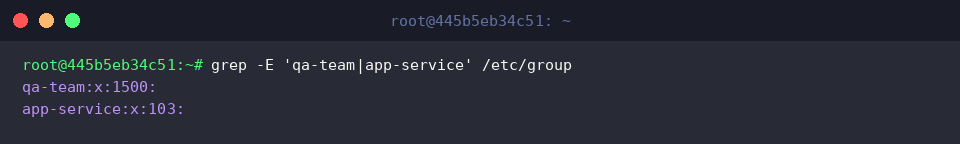
Une extraction ciblée via grep dans /etc/group met en évidence la séparation distincte des plages : qa-team se positionne sur son GID personnalisé 1500, tandis qu’app-service hérite du GID système 103.
Association d’un utilisateur à un groupe secondaire et contrôle des adhésions
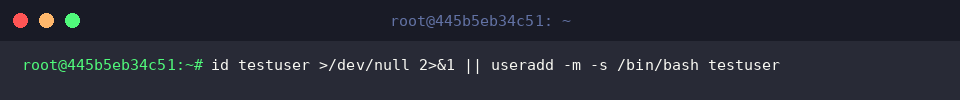
Afin d’illustrer l’adhésion d’un membre à un groupe existant, préparons un compte testuser doté d’un interpréteur Bash et d’un répertoire personnel s’il n’existe pas encore.
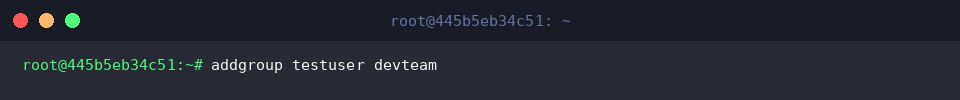
L’attribution d’un groupe complémentaire à un compte existant se fait très intuitivement avec addgroup, en spécifiant consécutivement le nom de l’utilisateur cible puis celui du groupe désiré.
Dès validation, l’adhésion au groupe secondaire devteam prend effet au niveau de la configuration système.
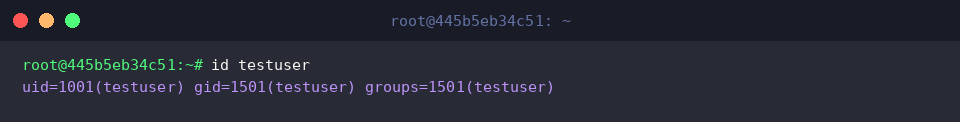
L’appel à la commande id synthétise instantanément l’état d’accréditation de l’utilisateur : son UID, son GID primaire ainsi que la liste exhaustive de ses groupes secondaires (groups).
Fonctionnement interne d’addgroup et décryptage des fichiers de configuration
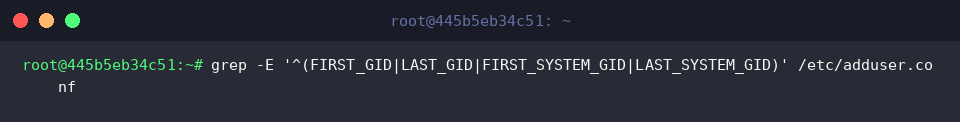
Les mécanismes d’attribution automatique d’identifiants ne relèvent pas du hasard : ils sont régis par les directives définies dans /etc/adduser.conf. Interrogeons ce fichier pour observer les bornes minimales et maximales allouées aux entités système et aux groupes réguliers.
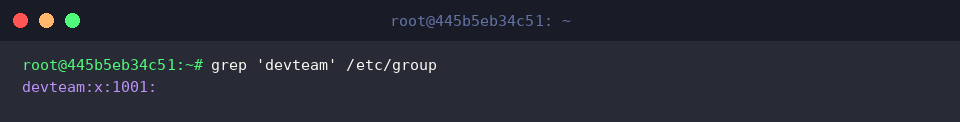
Examinons la structure interne de l’enregistrement de devteam stocké dans /etc/group.
On observe un format à quatre colonnes séparées par deux-points (:) : le nom du groupe, le marqueur d’authentification (x), la valeur numérique du GID (1001), et enfin la liste des membres associés.
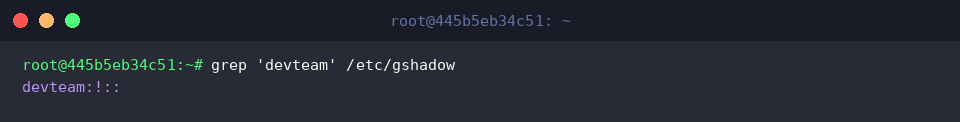
Enfin, pour des impératifs de sécurité, les informations de mot de passe et d’administration de groupe sont isolées dans /etc/gshadow. Une vérification rapide révèle les attributs de protection, notamment le symbole de verrouillage (!).
Vous disposez à présent d’une vue d’ensemble complète sur l’outil addgroup et ses rouages système sous Ubuntu. Une politique de groupes rigoureuse constitue le socle indispensable pour garantir l’intégrité et la robustesse de votre infrastructure Linux.