


Introduction et principes fondamentaux de b2sum
Intégré aux utilitaires GNU coreutils, l’outil en ligne de commande b2sum s’appuie sur la fonction cryptographique BLAKE2b pour garantir l’inviolabilité des données. Nettement plus véloce que des solutions historiques telles que md5sum ou sha256sum, cet algorithme allie un débit de traitement impressionnant à un niveau de sécurité optimal contre les attaques par collision. Il s’avère particulièrement redoutable lorsqu’il s’agit d’analyser des archives volumineuses ou des images disque. Ce tutoriel pratique détaille la démarche complète pour générer des empreintes numériques et auditer la conformité de vos documents au sein d’un terminal Ubuntu.
Prise en main : calcul de l’empreinte cryptographique initiale
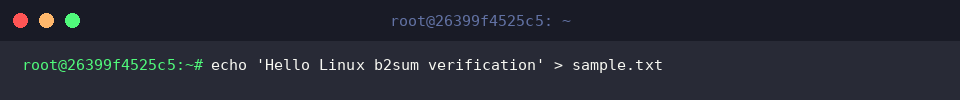
Pour appréhender le fonctionnement de l’utilitaire, créons d’abord un fichier d’expérimentation en saisissant la commande echo 'Hello Linux b2sum verification' > sample.txt.
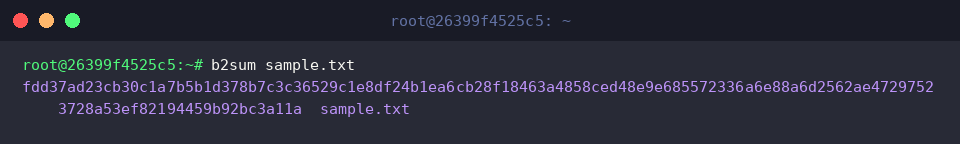
Par défaut, l’instruction b2sum génère un condensat BLAKE2b de 512 bits, fournissant ainsi une signature numérique hautement sécurisée pour certifier l’état d’un fichier cible.
⚙️ [Paramètres essentiels]
-c : Analyse un fichier récapitulatif pour certifier l’intégrité de chaque entrée listée.-l : Définit la taille en bits du digest produit (jusqu’à 512 bits, multiple de 8 obligatoire).--tag : Adopte une syntaxe de sortie calquée sur le style BSD.--quiet : Masque les validations conformes (OK) afin de n’afficher que les anomalies ou corruptions.--status : Supprime toute sortie textuelle ; le succès de l’opération se lit directement via le code de retour shell.
Exportation du hash et vérification automatisée (option -c)
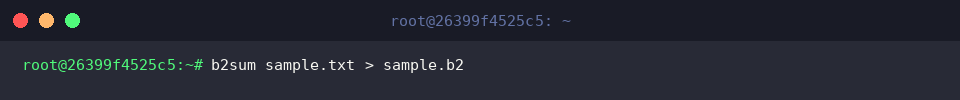
Afin d’automatiser les contrôles ultérieurs, nous pouvons diriger l’empreinte calculée vers un manifeste dédié via b2sum sample.txt > sample.b2.
Grâce à l’opérateur de redirection (>), le flux standard est capturé directement dans un fichier cible sans encombrer l’affichage de la console.
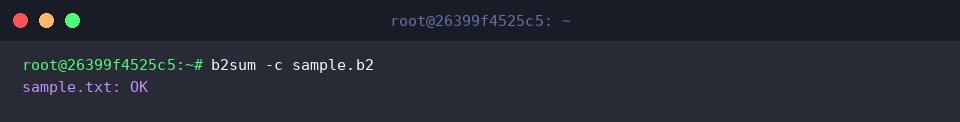
Dès lors qu’un fichier témoin existe, l’option -c permet de confronter le fichier existant à la signature stockée au préalable en exécutant b2sum -c sample.b2.
La mention sample.txt: OK confirme que l’élément sous contrôle n’a subi aucune altération malveillante ou corruption matérielle depuis sa journalisation.
Personnalisation de la longueur du condensat (option -l)
Initialisons un nouveau document de test au moyen de echo 'Digest length test file' > length_test.txt pour observer la variabilité du format de sortie.
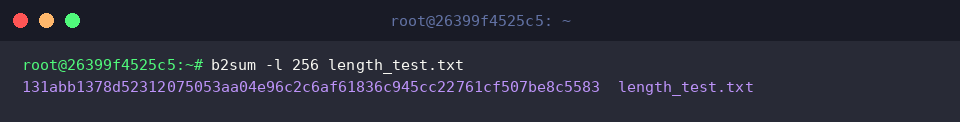
L’indicateur -l 256 force le calcul d’un hash restreint à 256 bits : lancez ainsi b2sum -l 256 length_test.txt.
Contrairement à la signature nominale sur 512 bits (qui compte 128 symboles hexadécimaux), l’empreinte obtenue ici se condense en une chaîne compacte de 64 caractères.
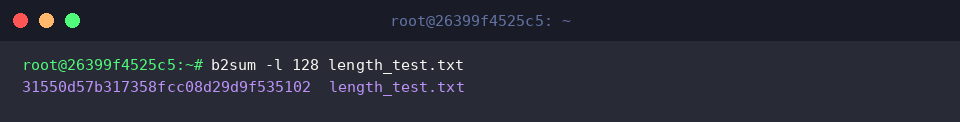
Il demeure possible de compacter davantage la signature en optant pour un calibrage à 128 bits avec b2sum -l 128 length_test.txt.
Le terminal renvoie alors un condensat hexadécimal de seulement 32 caractères, offrant une souplesse remarquable selon les contraintes de mémoire ou d’indexation de vos architectures.
Traitement par lots et intégration dans les flux de données (stdin)
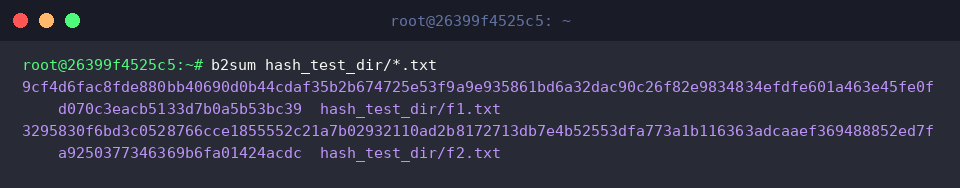
Pour évaluer la gestion de volumes multiples, préparons une arborescence contenant deux fichiers via mkdir -p hash_test_dir && echo 'Data 1' > hash_test_dir/f1.txt && echo 'Data 2' > hash_test_dir/f2.txt.
L’usage d’un métacaractère (*) simplifie le balayage groupé d’un répertoire donné : exécutez simplement b2sum hash_test_dir/*.txt.
Chaque élément correspondant au motif spécifié voit son empreinte BLAKE2b associée à son chemin relatif, facilitant un audit global et simultané de votre répertoire.
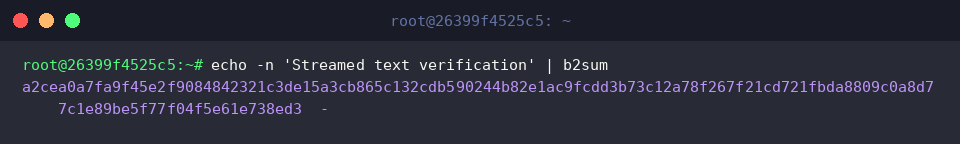
L’utilitaire gère également les flux directs sans passer par l’écriture sur disque grâce aux tubes de redirection Unix (|), comme le montre la commande echo -n 'Streamed text verification' | b2sum.
La présence d’un tiret (-) signale la prise en compte de l’entrée standard, illustrant la polyvalence de b2sum au cœur de scripts shell complexes ou lors de transferts en temps réel.
Ce panorama met en lumière l’efficacité et la flexibilité de b2sum pour sécuriser l’écosystème Linux moderne.
Face aux exigences de performance actuelles, l’adoption du standard BLAKE2 s’impose comme une alternative moderne et redoutable pour certifier la fiabilité de vos flux de données sensibles.