


Présentation générale
Au sein des environnements Linux, la conversion en Base64 constitue une étape incontournable pour faire transiter des flux sensibles ou hétérogènes sans corruption de données. Cet utilitaire standard transforme aussi bien de simples chaînes textuelles que des charges binaires complexes en caractères ASCII universellement compatibles. Ce tutoriel détaille pas à pas l’exploitation de la commande base64 sous Ubuntu, en abordant les mécanismes d’encodage, de restauration et de validation d’intégrité fréquemment requis en production.
Manipulation et conversion de chaînes de caractères
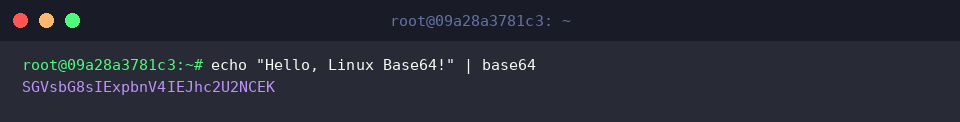
L’utilitaire base64 assure la passerelle entre un contenu brut (texte ou binaire) et sa transcription en ASCII sécurisé.
En reliant la sortie de echo via un tube d’exécution (|), le terminal traite instantanément le flux pour générer son équivalent encodé.
⚙️ [Paramètres essentiels]
-d, --decode : Rétablit les données d’origine à partir d’un bloc encodé.-w, --wrap=COLS : Découpe la chaîne finale après un nombre défini de colonnes (COLS).
(La valeur 0 neutralise tout retour à la ligne pour former un bloc continu)-i, --ignore-garbage : Écarte les anomalies et symboles non conformes à l’alphabet Base64 lors du décodage.
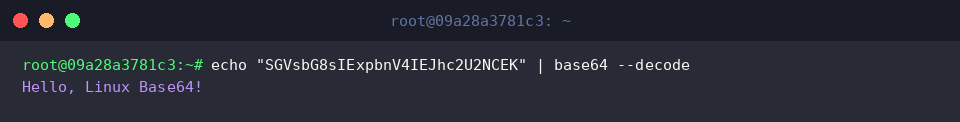
L’ajout du paramètre --decode permet au moteur d’inverser le processus afin de recalculer le texte initial.
L’acheminement de la chaîne chiffrée par pipe restitue immédiatement la phrase originale Hello, Linux Base64!.
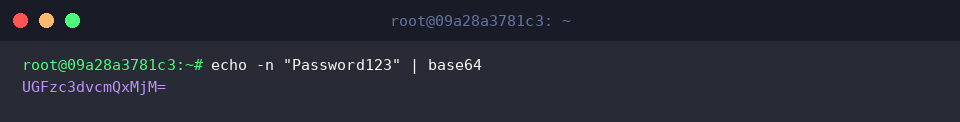
Pour exclure le saut de ligne implicite propre à echo, l’option -n s’avère indispensable.
L’absence de ce délimiteur final modifie la structure du bloc, faisant apparaître le caractère de remplissage (=) attendu en fin de chaîne.
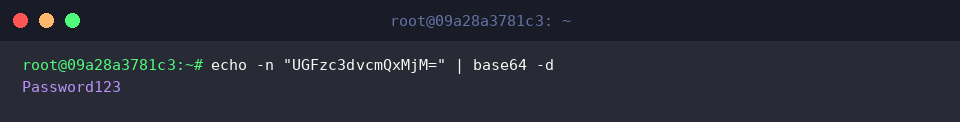
Le drapeau -d sert d’alias concis à --decode pour une saisie rapide au clavier.
Le mot de passe source est réintégré fidèlement sans subir d’altération liée aux retours chariots.
Traitement et restitution de fichiers complets
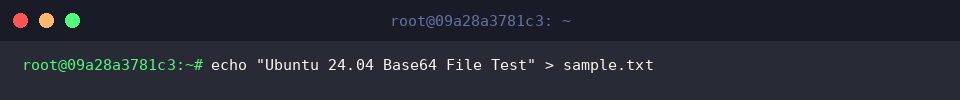
Pour aborder la manipulation sur le système de fichiers, générons d’abord un document témoin nommé sample.txt.
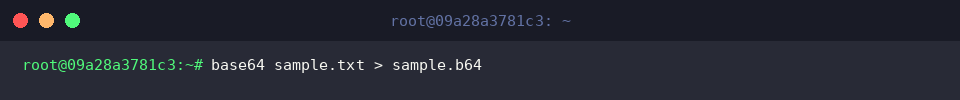
En spécifiant le chemin cible en argument et en redirigeant le flux de sortie (>), l’intégralité du contenu est encodée puis consignée dans sample.b64.
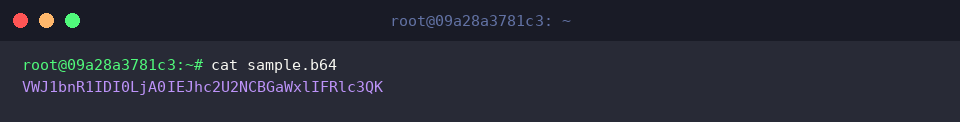
L’inspection via cat met en évidence la transcription intégrale du texte dans un jeu de caractères Base64 standardisé.
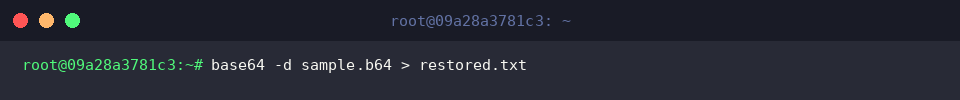
L’opération symétrique s’effectue en associant l’option -d au fichier encodé, redirigeant le résultat décodé vers restored.txt.
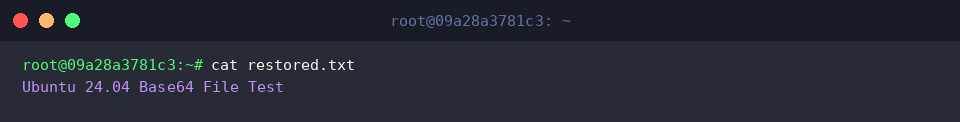
La consultation de restored.txt atteste d’une restauration sans perte, restituant fidèlement le texte saisi à l’origine.
Encodage binaire et validation de l’intégrité
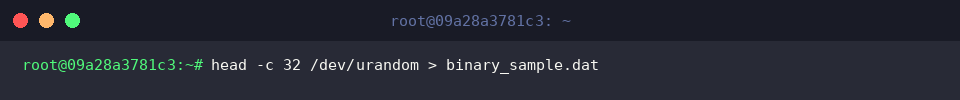
Afin de tester le comportement sur des charges non textuelles, prélevons 32 octets aléatoires depuis /dev/urandom pour former l’échantillon binary_sample.dat.
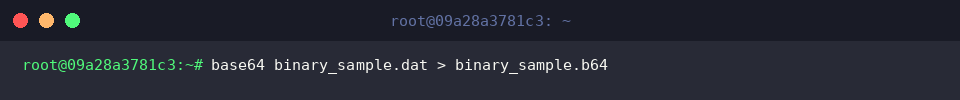
La commande base64 convertit ce bloc brut en un fichier texte exploitable nommé binary_sample.b64.
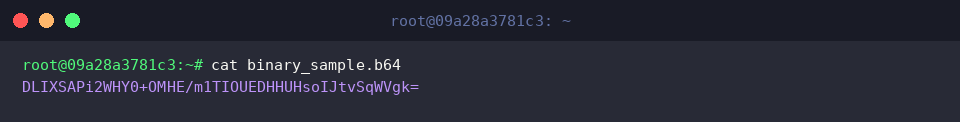
L’affichage du fichier généré démontre que les données binaires sont désormais protégées sous forme de texte ASCII pur, prêtes pour un transfert réseau sans corruption par les protocoles textuels.
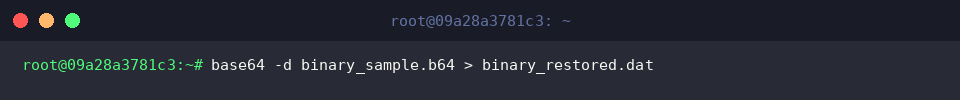
Pour reconstituer la charge native, le passage de -d sur binary_sample.b64 reconstruit le fichier cible sous l’appellation binary_restored.dat.
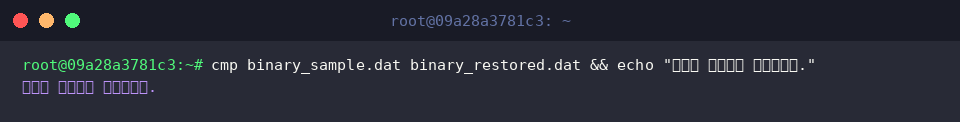
L’utilitaire cmp compare ensuite minutieusement chaque octet entre l’original (binary_sample.dat) et la version réhabilitée (binary_restored.dat).
L’absence d’écart confirme l’intégrité absolue de la charge tout au long du cycle de transformation.
Gestion du multiligne et intégration DevOps / API
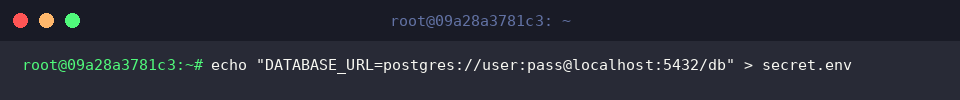
Dans les architectures cloud modernes (Kubernetes, variables CI/CD, tokens d’API), l’absence de retours à la ligne est critique. Préparons un fichier secret.env contenant des identifiants d’accès.
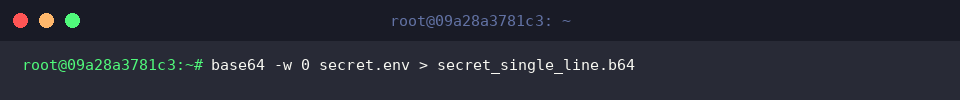
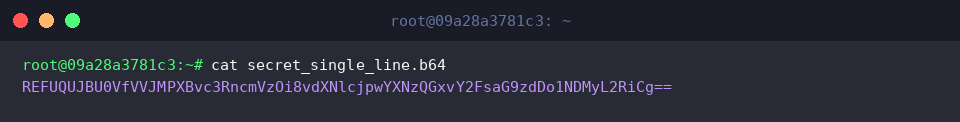
L’argument -w 0 neutralise la césure automatique des lignes, produisant un flux compact d’un seul tenant stocké dans secret_single_line.b64.
L’examen du résultat confirme la structure monobloc, indispensable pour l’injection directe dans des en-têtes HTTP ou des secrets d’orchestration.
Une commande echo isolée réinitialise proprement le positionnement du curseur sur le terminal après l’affichage d’un bloc sans retour chariot.
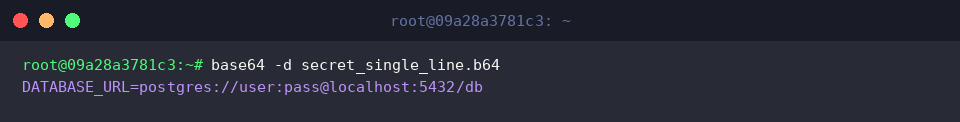
Enfin, l’application de -d sur secret_single_line.b64 extrait fidèlement la configuration de base de données sans altération syntaxique.
Vous disposez à présent d’une vue d’ensemble complète sur l’utilisation avancée de base64 sous Linux. Ces techniques constituent un socle fiable pour automatiser vos déploiements, fiabiliser vos scripts d’infrastructure et manipuler vos données en toute sécurité.