


Présentation de l’utilitaire bzfgrep
L’utilitaire bzfgrep permet d’inspecter directement des fichiers compressés au format .bz2 en quête d’une chaîne de caractères fixe, sans requérir la moindre décompression préalable sur le disque. Cette approche évite de saturer l’espace de stockage et accélère considérablement l’analyse de volumineuses archives de journaux système. Ce guide pratique détaille les syntaxes incontournables pour extraire vos données avec rapidité et précision.
Vérification de bzip2 et génération d’un jeu de données de test
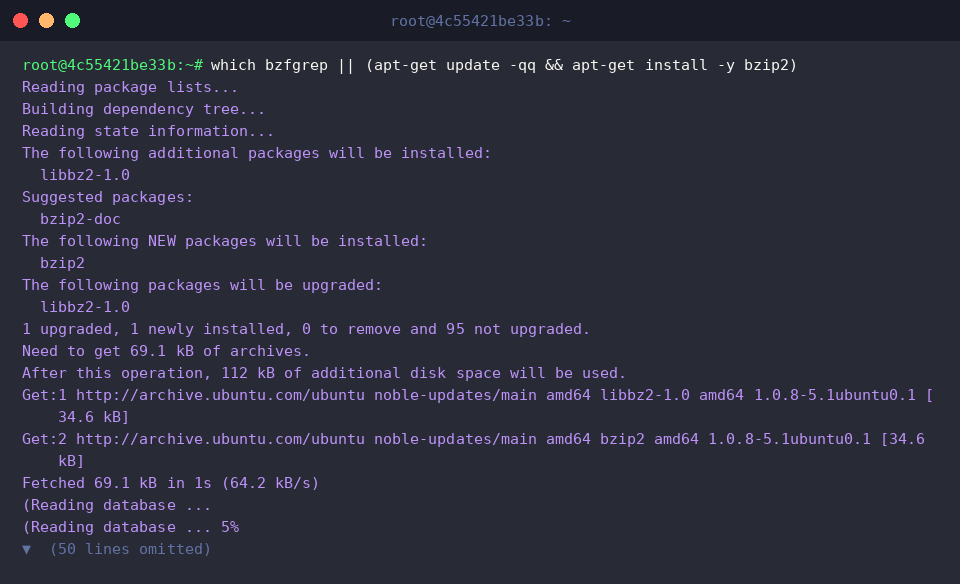
Pour s’assurer de la disponibilité de la commande bzfgrep, on commence par sonder l’environnement système et installer le paquet bzip2 via APT si nécessaire.
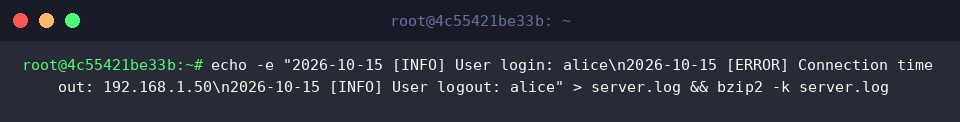
Créons ensuite un fichier journal d’exemple destiné à nos tests. L’option -k associée à bzip2 s’avère ici essentielle pour préserver le fichier source server.log intact lors de la compression.
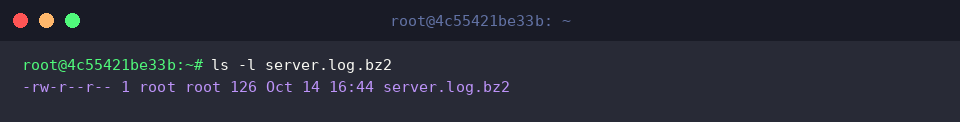
Un simple listage détaillé via ls -l server.log.bz2 permet ensuite de vérifier la création effective de l’archive, ses permissions ainsi que son empreinte disque.
Recherche élémentaire : localiser une chaîne fixe sans décompression
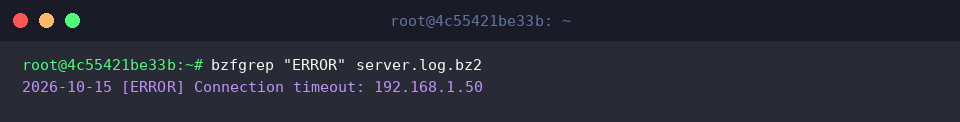
L’exécution de bzfgrep sur server.log.bz2 cible directement le mot-clé ERROR. Le flux de données est décompressé à la volée en mémoire, affichant instantanément la ligne d’incident réseau sans générer de fichier temporaire.
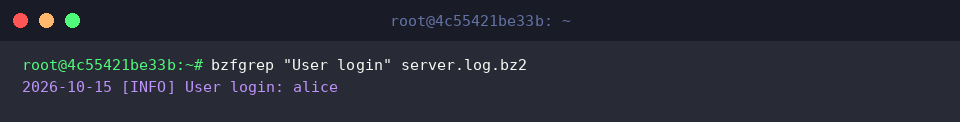
Lorsqu’un motif comporte des espaces, tel que User login, il suffit de l’encadrer de guillemets doubles. Contrairement aux outils manipulant des expressions régulières complexes, bzfgrep traite la saisie comme une chaîne brute littérale et restitue immédiatement l’événement de connexion associé à l’utilisatrice alice.
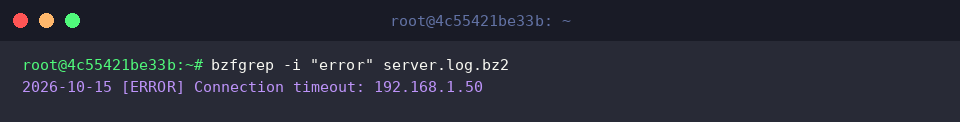
Paramètres clés : insensibilité à la casse (-i), numérotation (-n) et comptage (-c)
L’argument -i s’affranchit de la distinction entre minuscules et majuscules. Ainsi, une requête sur error renvoie parfaitement l’entrée [ERROR] enregistrée en lettres capitales dans l’archive.
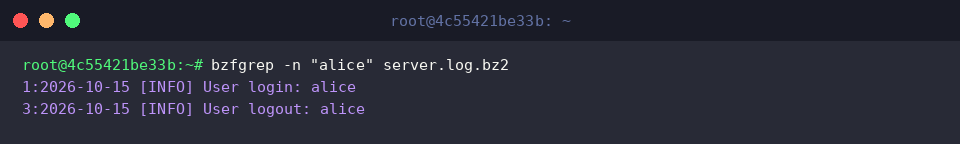
En combinant la commande avec l’option -n, chaque occurrence trouvée pour le terme alice est préfixée par son numéro de ligne d’origine, ce qui simplifie le repérage temporel des événements au sein du journal.
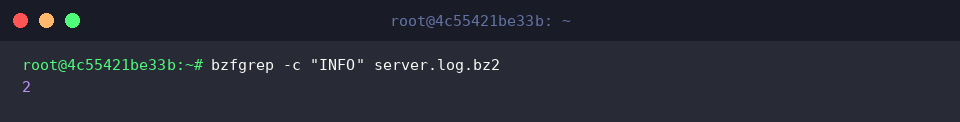
Si l’objectif est d’évaluer le volume d’occurrences sans encombrer le terminal avec les messages complets, l’indicateur -c dénombre les lignes correspondantes : ici, deux événements INFO sont dénombrés dans server.log.bz2.
Traitement multi-fichiers : identification des sources (-H) et filtrage (-l)
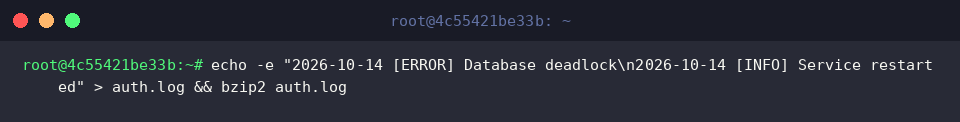
Afin d’expérimenter la recherche transversale sur plusieurs archives, générons un second journal compressé auth.log.bz2 simulant d’autres activités système.
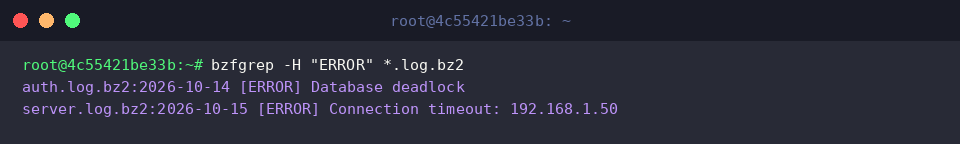
L’emploi de l’option -H avec le masque *.log.bz2 force l’affichage du nom de l’archive devant chaque ligne contenant le terme ERROR. Cela permet de distinguer en un coup d’œil si l’anomalie provient de auth.log.bz2 ou de server.log.bz2.
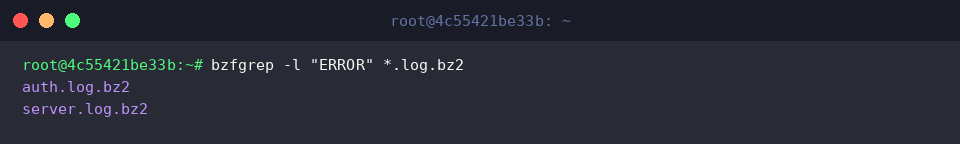
Pour une analyse préliminaire ou l’intégration dans un script bash, le modificateur -l restreint la sortie aux seuls noms des fichiers compressés qui contiennent au moins une occurrence de ERROR.
En exploitant bzfgrep, vous optimisez significativement vos tâches de diagnostic et d’audit sur serveurs Linux en éliminant les phases superflues de décompression. Un réflexe technique indispensable pour inspecter efficacement de volumineux historiques d’exploitation archivés au format bzip2.