


Vue d’ensemble
Au sein de l’écosystème OpenSSL, l’utilitaire c_rehash joue un rôle capital pour indexer efficacement les magasins de certificats. Plutôt que de configurer manuellement chaque pointeur, cet outil parcourt un répertoire donné et génère de façon autonome des liens symboliques calculés à partir de l’empreinte cryptographique des fichiers. Ce mécanisme accélère considérablement la résolution des chaînes de confiance par les serveurs web et les services réseau sécurisés. Ce guide pratique détaille son fonctionnement interne et sa mise en œuvre opérationnelle au travers d’exemples concrets.
Fonctionnement de c_rehash et déploiement des prérequis
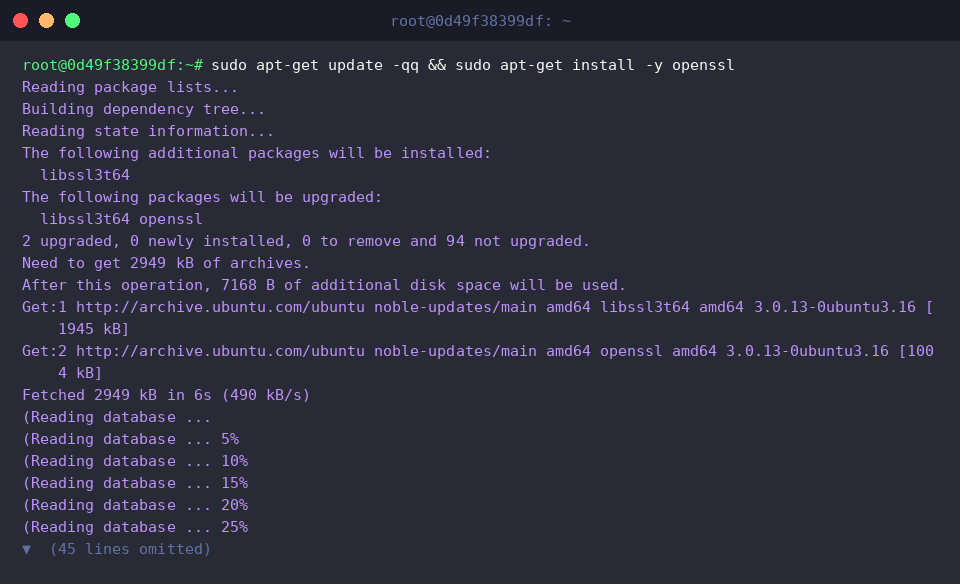
Avant d’expérimenter cette commande, assurons-nous de disposer d’un environnement à jour doté des paquets cryptographiques requis. La synchronisation du catalogue de dépôts suivie de l’installation d’OpenSSL s’effectue simplement via APT :
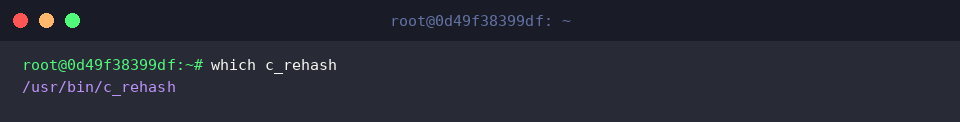
Pour valider la disponibilité du binaire dans le chemin d’exécution (PATH) du système, nous interrogeons l’interpréteur de commandes :
Fondamentalement, c_rehash examine les fichiers de certificats hébergés dans un répertoire pour en extraire le sujet et en dériver une valeur de hachage standardisée sous forme de lien symbolique.
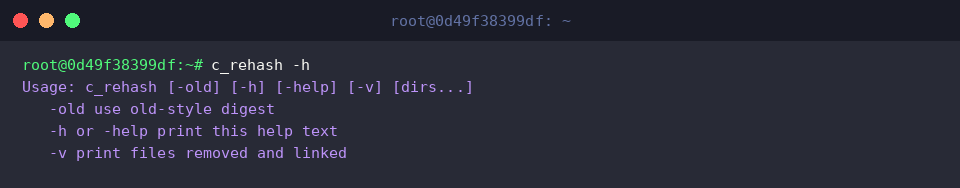
L’affichage de la documentation d’aide intégrée permet de passer en revue la syntaxe admise ainsi que les paramètres disponibles :
⚙️ [Paramètres essentiels]
-h : Affiche l’aide en ligne et résume la syntaxe d’appel.-v : Active le mode verbeux détaillant chaque opération d’ajout ou de suppression de lien.-old : Calcule les empreintes selon l’ancien algorithme de hachage afin de préserver la compatibilité descendante avec les versions antérieures d’OpenSSL.-n : Conserve intacts les liens existants sans procéder à leur nettoyage préalable dans le dossier cible.
Génération d’un certificat de test et création des liens par empreinte
Afin de manipuler les fichiers en toute isolation sans interférer avec la configuration globale du système, créons un espace de travail dédié à nos tests à l’aide de la commande mkdir -p ~/ssl-test :
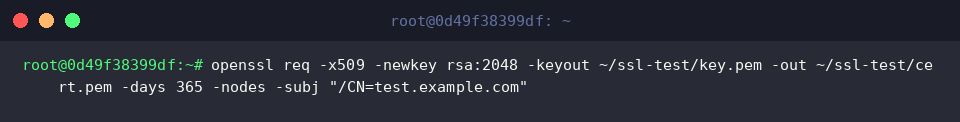
Produisons maintenant une clé privée RSA couplée à un certificat X.509 auto-signé valide pour un an en exécutant la commande openssl req :
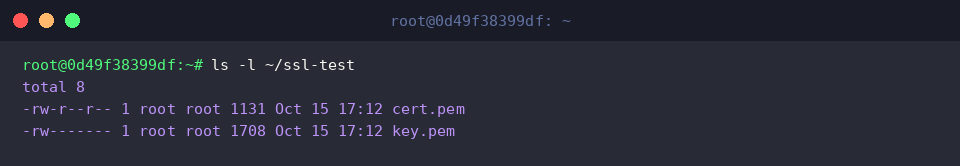
Une vérification du contenu du dossier avec ls -l ~/ssl-test confirme la présence effective du certificat public (cert.pem) et de sa clé associée (key.pem) :
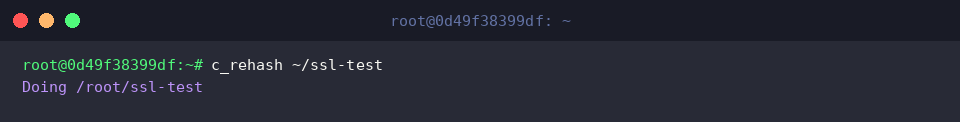
Nous pouvons à présent exécuter c_rehash ~/ssl-test en ciblant notre répertoire afin d’enclencher l’analyse automatique et la génération du lien symbolique correspondant :
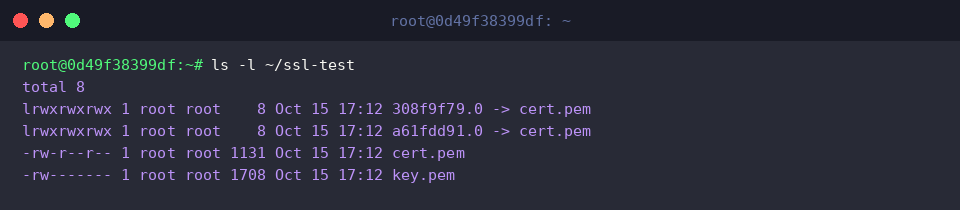
En inspectant à nouveau le dossier avec ls -l ~/ssl-test, nous constatons qu’un lien au format hexadécimal à 8 caractères pointe désormais directement vers cert.pem :
Analyse détaillée avec le mode verbeux (-v) et contrôle de conformité
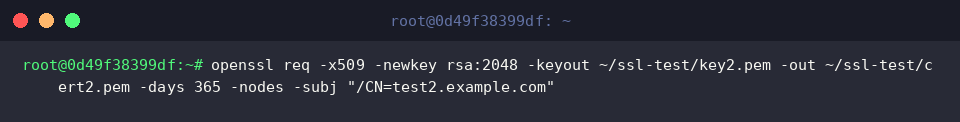
Pour observer le comportement de l’outil face à plusieurs certificats concurrents, générons une seconde paire de clés pour le nom de domaine test2.example.com au moyen de la commande openssl req :
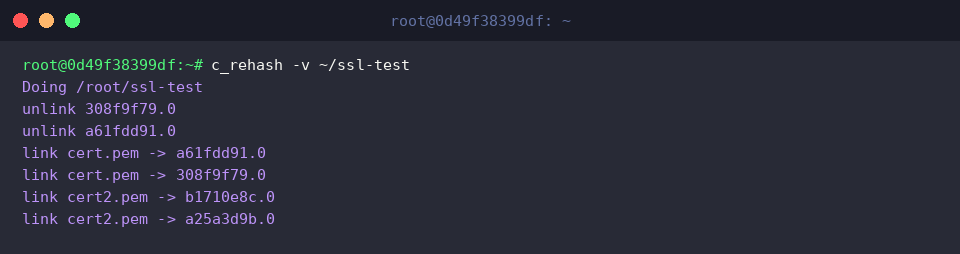
L’emploi de l’option -v via la commande c_rehash -v ~/ssl-test dévoile l’ensemble des opérations sous-jacentes exécutées en arrière-plan, notamment la suppression préventive (unlink) puis la recréation dynamique (link) de chaque pointeur.
Ce journal d’exécution met clairement en évidence la réévaluation globale du répertoire ainsi que l’indexation sans faille du nouveau fichier cert2.pem :
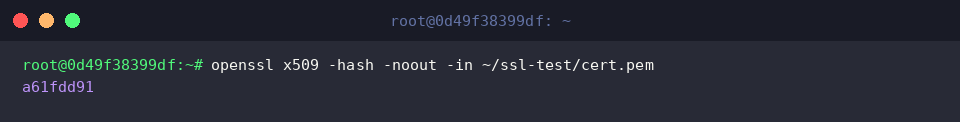
Vérifions ensuite la concordance arithmétique entre le nom attribué au lien et le hachage calculé par le moteur cryptographique en exécutant openssl x509 -hash -noout -in ~/ssl-test/cert.pem.
Le résultat retourné (a61fdd91) coïncide rigoureusement avec le préfixe du lien symbolique (a61fdd91.0), validant ainsi l’algorithme d’indexation employé par l’utilitaire :
Exploration du magasin système et nettoyage des fichiers d’exercice
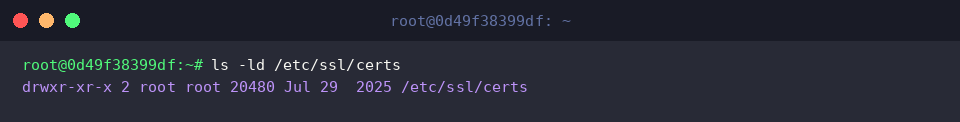
Sous Ubuntu et les distributions dérivées de Debian, les applications clientes et serveurs s’appuient sur un magasin centralisé localisé dans /etc/ssl/certs. Examinons les attributs et permissions de ce dossier système avec ls -ld /etc/ssl/certs :
La sortie confirme que ce répertoire critique relève des privilèges du superutilisateur root, garantissant ainsi l’intégrité des autorités de certification de confiance installées sur la machine :
Au terme de notre expérimentation, il est recommandé de purger le répertoire temporaire pour restituer l’état initial de l’espace utilisateur à l’aide de la commande rm -rf ~/ssl-test :
Grâce à c_rehash, l’administration des magasins de certificats X.509 devient prévisible et entièrement automatisable au sein des environnements Linux. En déléguant le calcul des empreintes et l’arborescence des pointeurs à ce script natif d’OpenSSL, vous éliminez les risques d’erreurs humaines tout en garantissant des résolutions TLS rapides et sécurisées pour l’ensemble de vos services.