


Introduction et principes de chgpasswd
L’administration de parcs serveurs sous Linux impose parfois d’initialiser ou de modifier simultanément les mots de passe de plusieurs groupes sans passer par de multiples saisies interactives. Pour éviter ces manipulations manuelles chronophages, l’utilitaire chgpasswd offre une solution d’automatisation particulièrement véloce. Ce guide pratique aborde la mécanique interne de cet outil, de la transmission d’instructions en flux continu jusqu’au durcissement cryptographique des empreintes générées.
Préparation de l’environnement et création des groupes de test
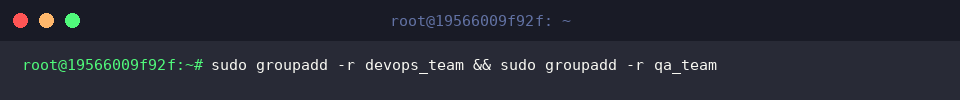
Pour mener nos expérimentations sans altérer les éléments existants, créons deux groupes système dédiés en exécutant sudo groupadd -r devops_team && sudo groupadd -r qa_team.
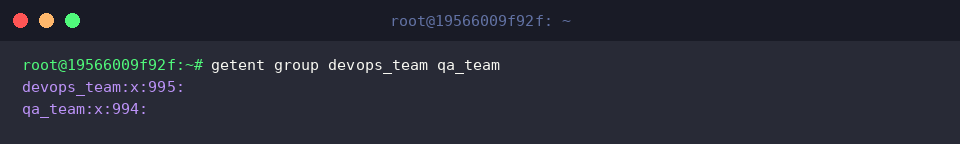
Afin de vérifier que devops_team ainsi que qa_team sont bien inscrits dans la base de comptes locale, lançons la commande getent group devops_team qa_team.
Le retour console affiche clairement chaque groupe assorti de son identifiant numérique respectif (GID).
Utilisation standard de chgpasswd : mise à jour par lots
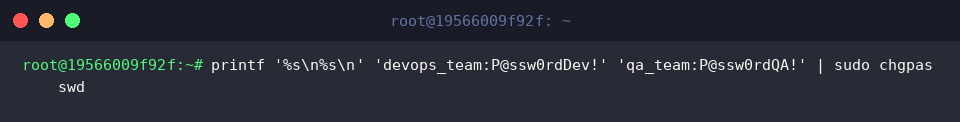
L’utilitaire sudo chgpasswd attend en entrée standard des données structurées selon le schéma groupe:mot_de_passe. En reliant la commande printf à un tube Unix (|), nous pouvons transmettre simultanément les informations d’authentification pour plusieurs collectifs.
Un retour au terminal silencieux, sans alerte ni code d’erreur, atteste que le traitement en masse a bien été validé par le système.
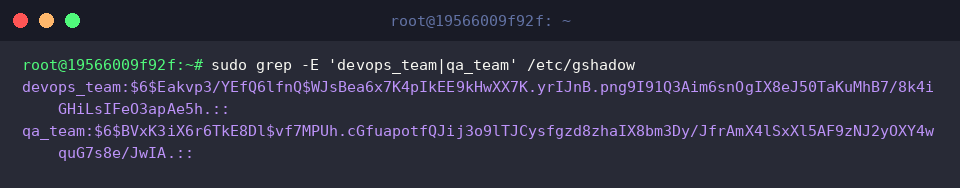
Les condensats chiffrés des mots de passe de groupe résident au sein du fichier protégé /etc/gshadow. Exécutons sudo grep -E 'devops_team|qa_team' /etc/gshadow pour contrôler la bonne prise en compte des modifications.
L’affichage confirme que les entrées associées à devops_team et qa_team contiennent désormais un hachage cryptographique sécurisé.
Renforcer la sécurité avec l’algorithme SHA-512 (-c)
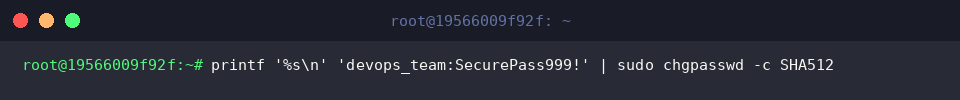
Pour contraindre le système à employer un algorithme spécifique plutôt que la valeur configurée par défaut, nous pouvons adjoindre l’option -c SHA512. Appliquons ce réglage à l’équipe DevOps en lançant printf '%s\n' 'devops_team:SecurePass999!' | sudo chgpasswd -c SHA512.
La commande termine sa tâche de manière transparente sans renvoyer d’anomalie.
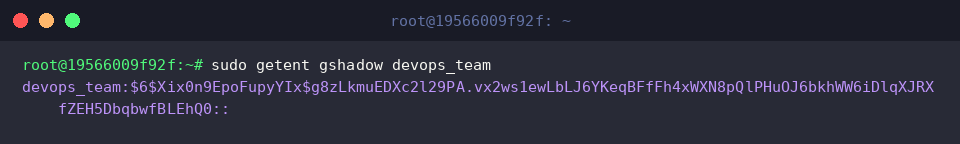
Pour examiner en détail la méthode de chiffrement retenue, interrogeons les attributs du groupe avec sudo getent gshadow devops_team.
On constate que la valeur du mot de passe débute par l’identifiant $6$, signature caractéristique attestant l’application rigoureuse du hachage SHA-512.
Traitement via fichier de configuration et nettoyage
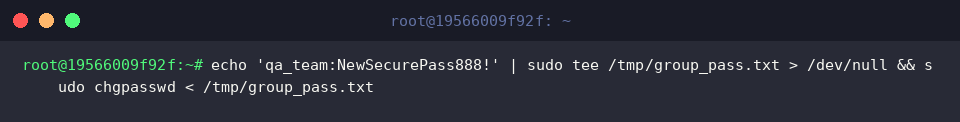
Dans des scénarios de déploiement automatisé, les identifiants sont fréquemment extraits d’un fichier source. Il suffit d’alimenter chgpasswd par une redirection d’entrée standard (<) en exécutant echo 'qa_team:NewSecurePass888!' | sudo tee /tmp/group_pass.txt > /dev/null && sudo chgpasswd < /tmp/group_pass.txt.
La fin immédiate de la commande sans message d’erreur indique que la configuration définie dans le fichier a été déployée avec succès.
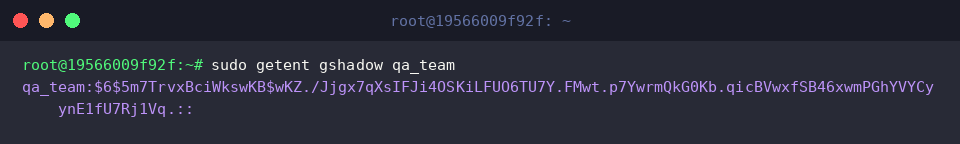
Assurons-nous du renouvellement effectif des paramètres d’accès de qa_team en exécutant sudo getent gshadow qa_team.
Le condensat révisé apparaît parfaitement intégré dans la table des groupes confidentiels.
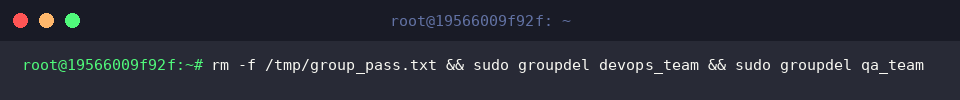
Pour restaurer l’état initial de la machine, éliminons le fichier de travail temporaire et supprimons les groupes d’essai via rm -f /tmp/group_pass.txt && sudo groupdel devops_team && sudo groupdel qa_team.
L’absence de retour terminal indique que tous les composants temporaires ont été convenablement purgés.
La commande chgpasswd représente ainsi un levier d’efficacité remarquable pour harmoniser et sécuriser les accès de groupe sous Ubuntu.
Elle constitue un atout précieux pour fiabiliser vos scripts d’orchestration et rationaliser l’administration de vos serveurs Linux au quotidien.