


Introduction et principes fondamentaux
Lorsqu’un système Linux subit une pénurie sévère de mémoire vive, le sous-système de gestion mémoire invoque l’OOM (Out of Memory) Killer pour libérer des pages physiques en arrêtant d’autorité certaines tâches. Afin d’éviter l’interruption inopinée de services hautement stratégiques, le binaire choom permet de moduler directement l’arbitrage du noyau via la valeur oom_score_adj. Ce tutoriel détaille la méthodologie pour inspecter la vulnérabilité d’une tâche existante, ajuster sa priorité de survie en cours d’exécution et immuniser un processus critique dès son amorçage en ligne de commande.
1. Présentation de l’utilitaire choom et initialisation de l’environnement
La manipulation des scores OOM et la supervision des tâches requièrent les exécutables fournis par les paquets fondamentaux util-linux et procps.
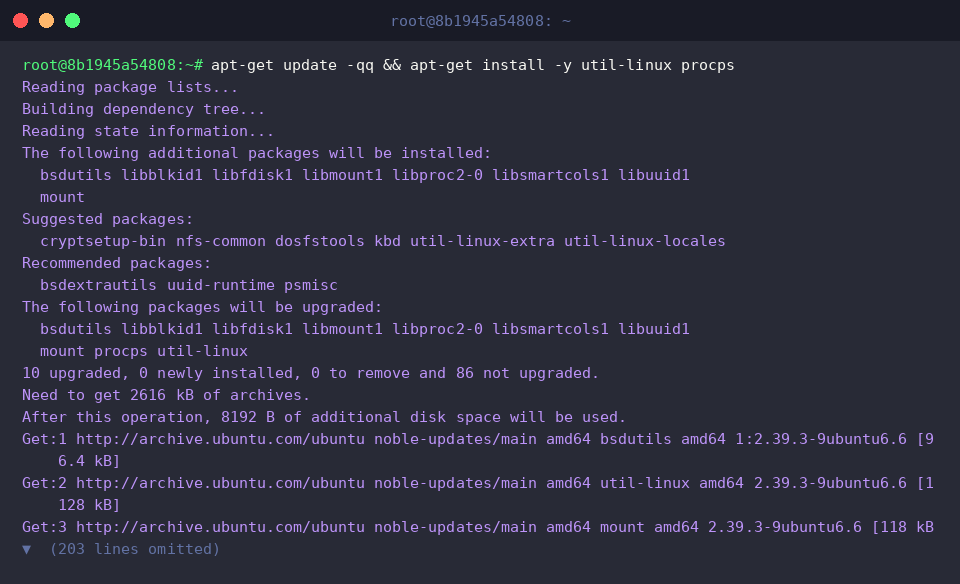
L’utilitaire choom sert d’interface directe avec le mécanisme d’éviction du noyau en interrogeant ou en redéfinissant le modificateur oom_score_adj.
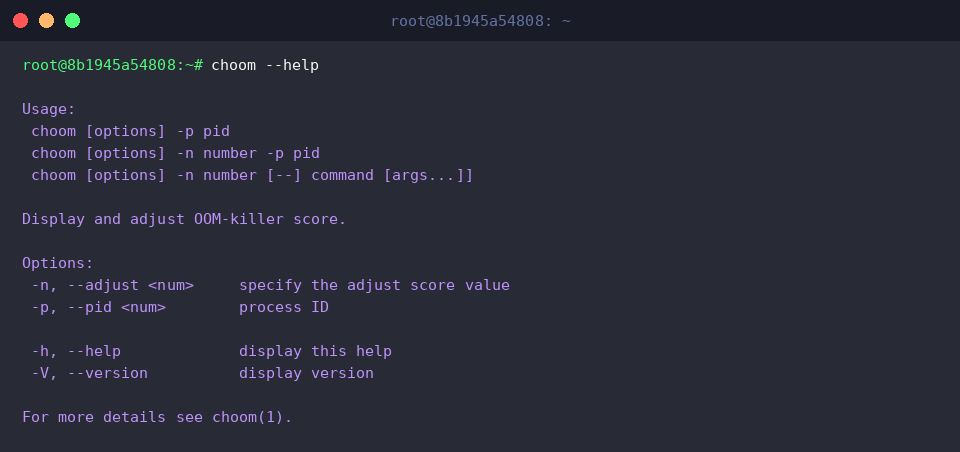
L’invocation du drapeau --help liste la syntaxe générale ainsi que les commutateurs disponibles.
⚙️ [Options essentielles]
-p, --pid : cible le processus concerné au moyen de son identifiant numérique (PID).-n, --adjust : définit la compensation arithmétique attribuée au score de sélection (intervalle de -1000 à 1000).-h, --help : affiche le récapitulatif des paramètres de commande.-V, --version : renvoie les données de version du programme.
2. Détection et lecture du score OOM d’une tâche active
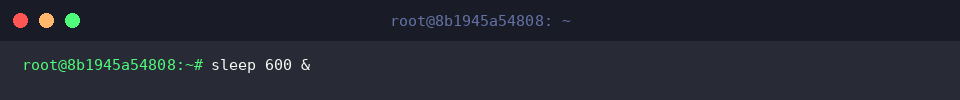
Pour conduire nos expérimentations sans altérer les services de production, nous générons un processus factice en tâche de fond programmé pour persister pendant dix minutes à l’aide de l’instruction sleep 600 &.
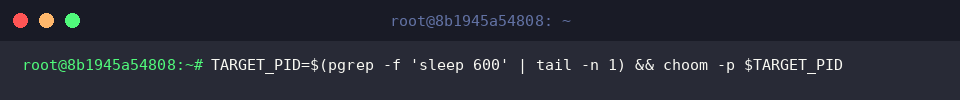
Après extraction du PID associé vers la variable TARGET_PID, l’exécution de choom -p révèle l’état courant de la compensation (oom_score_adj) appliquée par le noyau.
Tout processus standard démarré sans instruction particulière hérite d’un facteur neutre fixé par défaut à 0.
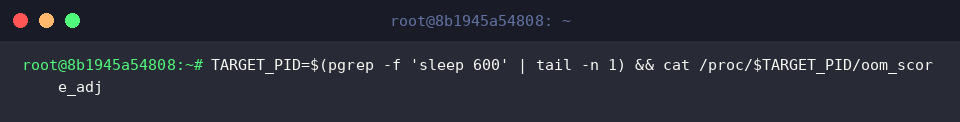
Afin d’authentifier l’exactitude des informations renvoyées par l’outil, une inspection directe du pseudofichiersystème /proc permet de corroborer l’état interne enregistré par le kernel.
La lecture confirme scrupuleusement la valeur 0, validant la cohérence entre la couche logicielle utilisateur et les structures internes de Linux.
3. Rehaussement dynamique de la vulnérabilité d’un processus
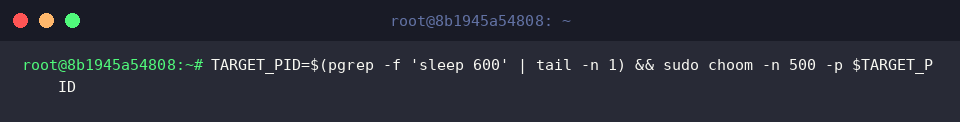
Pour désigner un travailleur d’arrière-plan comme cible sacrificielle prioritaire en cas de saturation de RAM, nous appliquons une pondération de 500 au moyen de l’option -n, en élevant les privilèges avec sudo.
L’attribution d’un score positif accroît mécaniquement le risque d’élimination de la tâche ciblée dès l’apparition d’une pression mémoire.
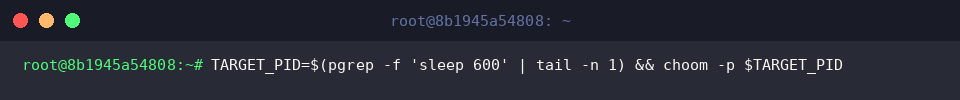
Une nouvelle interrogation via choom -p permet de s’assurer de l’effet immédiat de la directive sur le processus en cours d’exécution.
Le résultat confirme la substitution du 0 d’origine par le palier 500, attestant d’une prise en compte instantanée par l’ordonnanceur mémoire.
4. Démarrage sanctuarisé sous protection OOM et purge finale
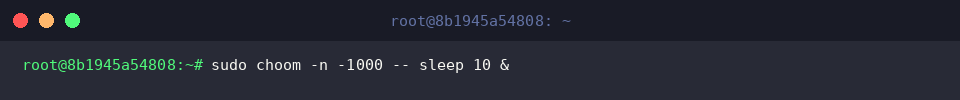
Dans le cadre d’infrastructures hautement disponibles, certains services vitaux (bases de données, démons d’orchestration) doivent échapper totalement aux purges mémoire. L’amorce directe d’un processus avec une valeur de -1000 confère une immunité intégrale face à l’OOM Killer.
Cette borne minimale absolue interdit formellement au noyau d’interrompre l’exécutable, même lors d’un épuisement critique des ressources système.
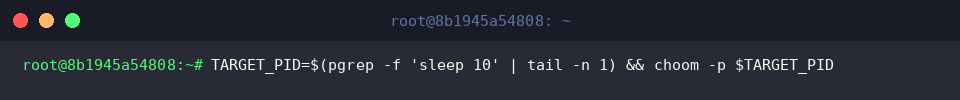
La récupération immédiate du PID de ce nouveau binaire suivie d’un appel à choom -p permet de certifier l’héritage correct du barème de protection.
Le retour affiche explicitement -1000, attestant que la neutralisation de l’OOM Killer est pleinement active dès l’initialisation du processus.
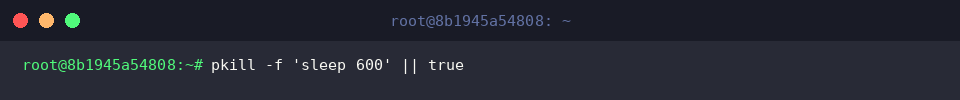
La session d’apprentissage étant terminée, nous procédons à l’assainissement de la table des processus via la commande pkill -f 'sleep 600' || true.
Cette précaution évite la persistance de processus dormants inutiles et restitue l’environnement à son état initial propre.
La commande choom constitue ainsi un levier d’administration chirurgical pour piloter le comportement de l’OOM Killer sous Linux.
En attribuant avec discernement des degrés de résilience différenciés à vos démons, vous préservez la stabilité globale de votre infrastructure face aux incidents de saturation mémoire.