


Introduction aux arcanes du noyau Linux
Comprendre précisément comment un exécutable dialogue avec le noyau constitue la pierre angulaire de tout dépannage avancé sous Linux. À travers ce guide pratique, nous allons installer l’utilitaire d’inspection strace et disséquer ses capacités fondamentales afin d’élucider rapidement les comportements inattendus au cœur du système d’exploitation.
Mise en place de strace et première capture des appels système
Avant de sonder l’espace noyau, mettons à jour l’index des dépôts locaux avant d’embarquer le paquet strace dans notre environnement de travail.
Afin d’alimenter nos scénarios d’interception, nous générons un fichier texte témoin via la commande echo 'Linux strace test content' > /tmp/testfile.txt.
L’utilitaire strace agit comme une sonde non invasive, interceptant à la volée chaque signal émis ou sollicitation adressée au noyau lors du cycle d’exécution d’un binaire.
Lorsque l’on encapsule la commande cat avec strace, la console dévoile l’intégralité du cycle de vie des flux d’entrées/sorties : l’ouverture du descripteur de fichier (openat), la lecture séquentielle des octets (read), leur transfert vers la sortie standard (write) et enfin la libération de la ressource (close).
⚙️ [Paramètres essentiels]
-c : synthétise l’activité globale sous forme de tableau statistique (nombre d’appels, temps d’exécution cumulé, erreurs rencontrées).-e : restreint la capture à une liste ciblée d’appels système ou à une catégorie d’événements.-o : redirige l’ensemble des traces vers un fichier désigné plutôt que de saturer l’affichage de la console.-p : s’attache à chaud à un PID en cours de fonctionnement pour observer son comportement en direct.-T : calcule et affiche la latence exacte propre à chaque appel en fin de ligne.-tt : préfixe chaque instruction par une estampille temporelle précise à la microseconde près.-s : définit la longueur maximale (en octets) des chaînes affichées dans les arguments de fonctions.
Cibler des routines spécifiques grâce au filtrage (-e trace)
L’exécution de la commande strace -e trace=openat,read,write,close cat /tmp/testfile.txt permet d’écarter le bruit généré par le chargement des bibliothèques dynamiques pour n’isoler que les opérations élémentaires requises : openat, read, write et close.
Cette sélection par virgules épure drastiquement le flux de sortie et offre une visibilité directe et sans encombre sur les flux d’entrées-sorties du fichier.
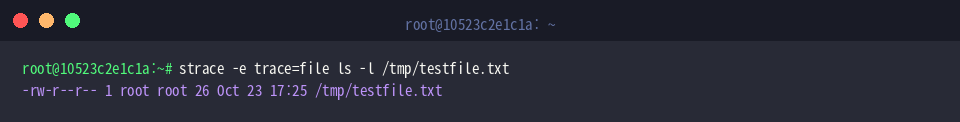
L’instruction strace -e trace=file ls -l /tmp/testfile.txt exploite quant à elle la classe prédéfinie file, regroupant automatiquement l’ensemble des interactions liées au système de fichiers.
Ce filtre macroscopique évite d’énumérer individuellement chaque fonction : résolution des chemins, validation des droits d’accès ou lecture des métadonnées sont monitorées en un seul bloc cohérent.
Mesure des performances et détection des goulots d’étranglement (-c)
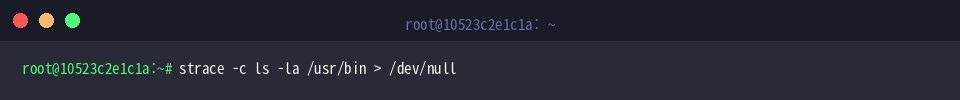
La commande strace -c ls -la /usr/bin > /dev/null quantifie le coût d’indexation d’un répertoire particulièrement volumineux tel que /usr/bin.
En envoyant la sortie standard vers /dev/null, on évite la saturation du terminal. Au terme de l’exécution, un tableau récapitulatif dresse le bilan chiffré : pourcentage de temps CPU alloué, durée cumulée, volume total d’exécutions et décompte des erreurs pour chaque routine système.
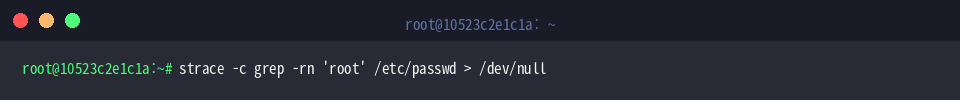
De même, lancer strace -c grep -rn 'root' /etc/passwd > /dev/null profile le comportement du moteur de recherche sur /etc/passwd.
L’analyse statistique de ces primitives met immédiatement en lumière les phases les plus coûteuses en ressources machine — qu’il s’agisse de l’ouverture ou de la lecture du fichier —, fournissant ainsi un diagnostic objectif des goulets d’étranglement.
Surveillance d’un processus actif et journalisation sur disque (-p, -o)
Pour expérimenter l’attachement à chaud, nous instancions une tâche de fond factice au moyen de sleep 100 &.
Nous récupérons ensuite l’identifiant du processus tout juste initié dans une variable shell via TARGET_PID=$!.
La commande strace -p $TARGET_PID -o /tmp/strace_output.log -t & ancre la sonde sur le PID cible et consigne chaque appel en arrière-plan dans un journal horodaté à la seconde.
Cette approche discrète préserve le bon déroulement du terminal et convient parfaitement au diagnostic post-mortem ou à l’audit de démons en production sans interruption de service.
Nous marquons ensuite une courte temporisation avec sleep 1 pour garantir la synchronisation effective de strace avec le processus surveillé.
L’exercice de surveillance achevé, nous mettons fin au processus témoin à l’aide de l’instruction kill $TARGET_PID.
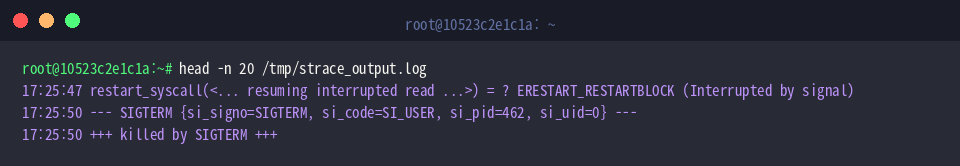
La commande head -n 20 /tmp/strace_output.log extrait les premières lignes du fichier journal généré.
Cette lecture confirme la bonne interception du signal SIGTERM par le processus et illustre la séquence exacte de terminaison jusqu’à la fermeture définitive du binaire.
Nous venons de parcourir les multiples facettes de strace, véritable couteau suisse de l’analyse système sous Linux.
Face à des dysfonctionnements complexes, des erreurs cryptiques ou des latences inexpliquées, interroger directement les appels système reste la méthode la plus fiable et rigoureuse pour lever le voile sur le comportement réel de vos programmes.