


Présentation générale
Au sein de l’environnement Linux, la commande cp constitue le pilier fondamental de la gestion des fichiers et de l’arborescence disque. Si son rôle premier se limite en apparence au simple transfert de données, ses fonctionnalités avancées répondent aux exigences d’administration système les plus rigoureuses : réplication récursive complète, maintien strict des attributs de sécurité avec -a, synchronisation intelligente via -u et génération automatique de copies de sécurité. Ce tutoriel passe en revue ces cas d’usage indispensables sur Ubuntu.
Duplication élémentaire et suivi interactif des transferts (-v, -i)
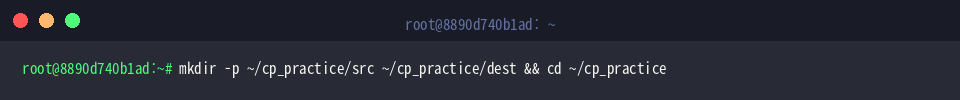
Afin d’initialiser un bac à sable dédié à ces manipulations, générons une structure de dossiers source et destination puis positionnons-nous dans cet espace avec la directive mkdir -p ~/cp_practice/src ~/cp_practice/dest && cd ~/cp_practice.
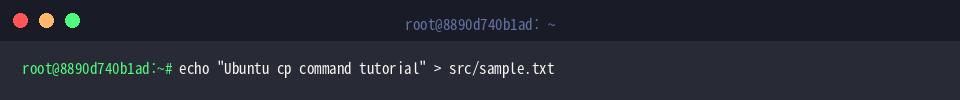
Injectons ensuite une ligne de texte dans un nouveau document d’essai via echo "Ubuntu cp command tutorial" > src/sample.txt.
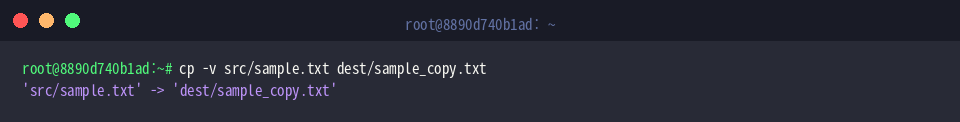
L’utilitaire cp est nativement conçu pour transférer un ou plusieurs éléments vers un emplacement spécifique.
En activant le drapeau -v, le système affiche en temps réel le détail de chaque opération réalisée directement sur la console.
⚙️ [Paramètres essentiels]
-v : Déploie une sortie verbeuse détaillant l’itinéraire de chaque élément copié.-i : Introduit une invite de confirmation avant d’écraser un document préexistant.-r : Opère une descente récursive pour cloner dossiers et sous-dossiers.-p : Maintient intacts les attributs d’origine (horodatage, droits d’accès et propriétaire).-a : Active le mode archive qui duplique fidèlement l’intégralité des métadonnées et liaisons symboliques.-u : Limite le traitement aux éléments absents ou plus récents que la cible.-b : Assure la création préventive d’un duplicata de secours avant tout remplacement.
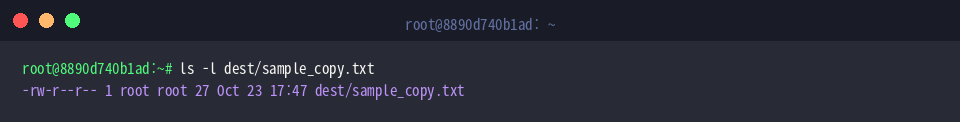
L’inspection de la cible s’effectue simplement à l’aide de l’instruction ls -l dest/sample_copy.txt pour attester de la présence du clone.
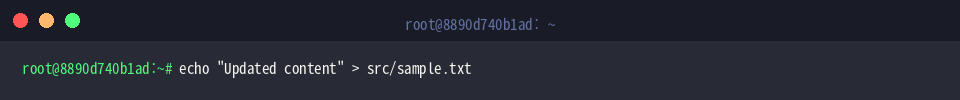
Simulons une modification applicative en réécrivant la source à l’aide de echo "Updated content" > src/sample.txt.
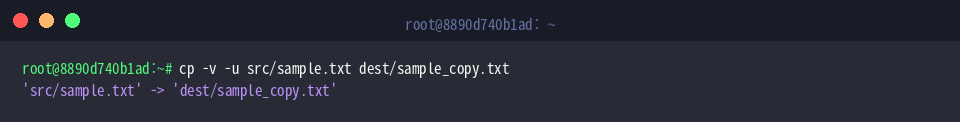
L’adjonction de l’argument -u permet d’exécuter une copie conditionnelle : l’écriture sur le fichier récepteur n’a lieu que si la source présente une date de modification postérieure.
Le journal de sortie confirme sans équivoque la mise à niveau du fichier récepteur.
Duplication récursive et préservation intégrale des métadonnées (-r, -a)
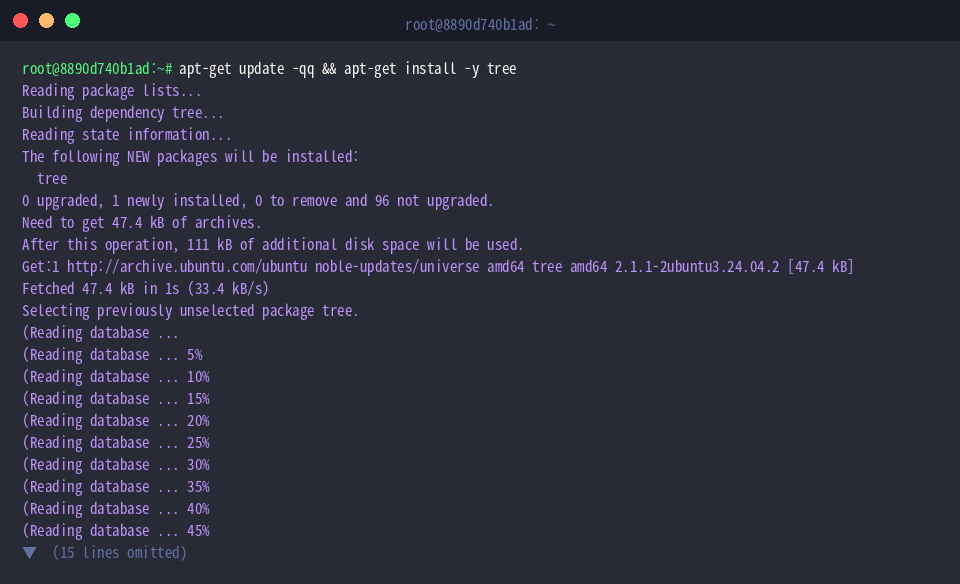
Pour visualiser aisément l’agencement des dossiers, installons l’outil tree en exécutant apt-get update -qq && apt-get install -y tree.
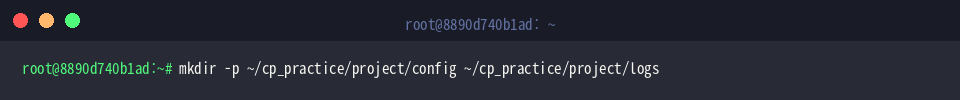
Mettons en place un répertoire représentatif comprenant des configurations et des journaux applicatifs via mkdir -p ~/cp_practice/project/config ~/cp_practice/project/logs.
Définissons un paramètre réseau dans le fichier d’environnement à l’aide de echo "PORT=8080" > ~/cp_practice/project/config/app.env.
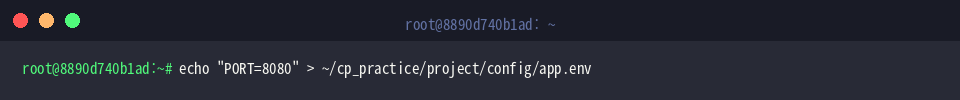
Initialisons un flux de journalisation basique grâce à echo "Service started" > ~/cp_practice/project/logs/app.log.
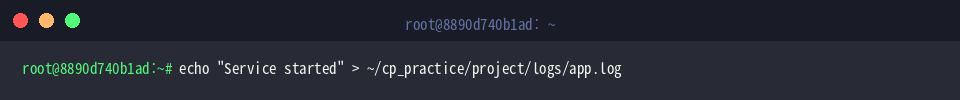
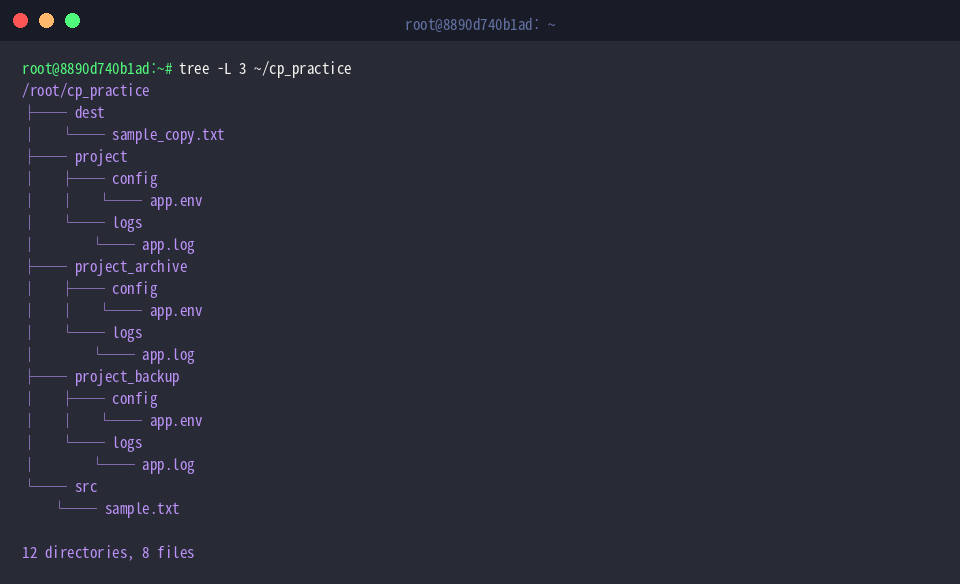
Le clonage exhaustif de la hiérarchie project vers un dossier project_backup requiert l’argument récursif -r.
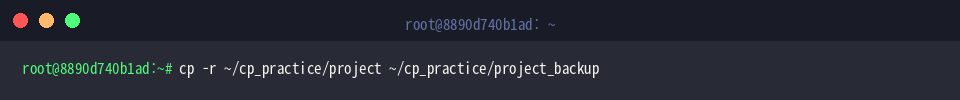
Pour une copie de sauvegarde fidèle destinée à la production, le recours à -a garantit la conservation des horodatages, permissions POSIX et liens symboliques vers project_archive.
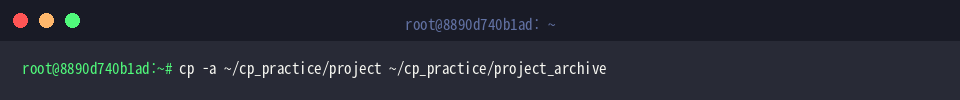
Le contrôle de l’ensemble de l’arborescence sur trois niveaux de profondeur s’opère au moyen de tree -L 3 ~/cp_practice.
Synchronisation conditionnelle (-u) et gestion automatisée des sauvegardes
Préparons l’environnement de test dédié aux mécanismes de versioning en lançant mkdir -p ~/cp_practice/backup_demo/dest.
Établissons un fichier JSON initial avec echo "Version 1.0" > ~/cp_practice/backup_demo/config.json.
Déployons une première version de ce document vers la destination par l’appel classique cp ~/cp_practice/backup_demo/config.json ~/cp_practice/backup_demo/dest/config.json.
Après une pause d’une seconde pour dissocier les horodatages, incrémentons le contenu vers une nouvelle révision via sleep 1 && echo "Version 2.0" > ~/cp_practice/backup_demo/config.json.
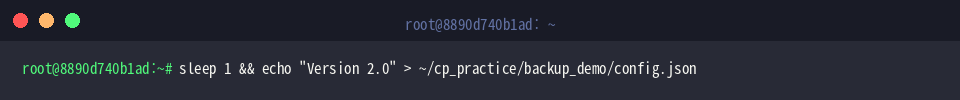
En combinant -u et -v, l’outil analyse la fraîcheur temporelle de la source : constatant une modification récente, il procède immédiatement à l’écrasement documenté.
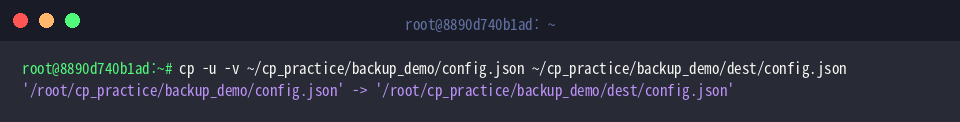
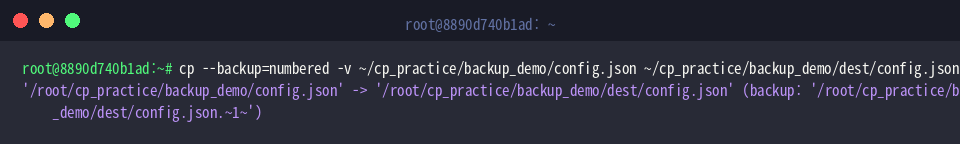
Pour parer à toute perte accidentelle lors d’un remplacement, le modificateur --backup=numbered force l’archivage indicé automatique de l’élément cible existant.
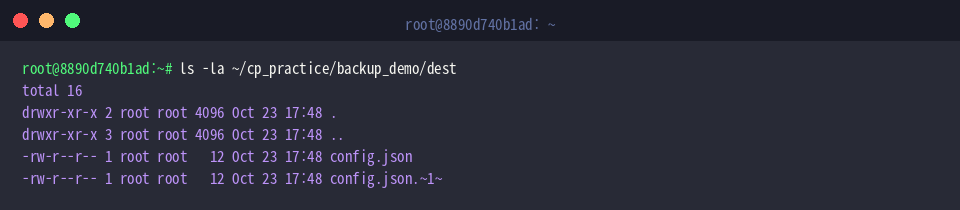
On observe ainsi la création instantanée d’un instantané nommé config.json.~1~ avant l’écriture des données récentes.
L’analyse du dossier via ls -la ~/cp_practice/backup_demo/dest met en lumière la cohabitation harmonieuse de la dernière version active et de son historique numéroté.
Traitement par lots et ciblage inversé de destination (-t)
Mettons en place le dossier récepteur pour notre série de transferts groupés grâce à mkdir -p ~/cp_practice/bulk_demo/target.
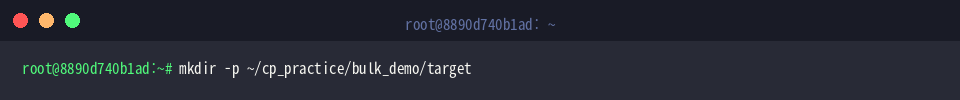
Générons simultanément plusieurs journaux d’activité à l’aide de touch ~/cp_practice/bulk_demo/report1.log ~/cp_practice/bulk_demo/report2.log ~/cp_practice/bulk_demo/report3.log.
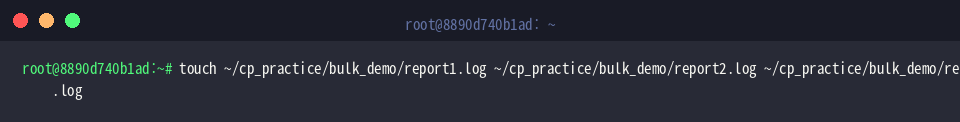
L’option -t permet de spécifier le répertoire cible dès le début de la commande, simplifiant l’emploi de métacaractères (*) pour copier d’un coup l’ensemble des fichiers concernés.
L’indicateur -v assure quant à lui un reporting textuel instantané pour chaque élément transféré.
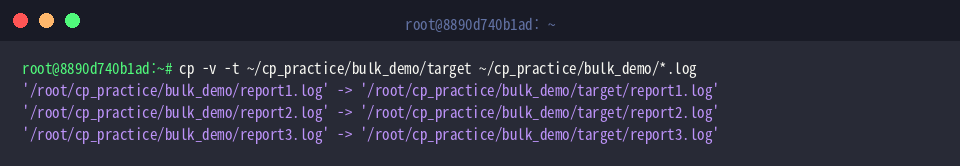
Validons la bonne réception des documents en interrogeant le répertoire via ls -l ~/cp_practice/bulk_demo/target.
Le tutoriel étant terminé, restituons l’espace disque initial en purgeant notre laboratoire d’expérimentation par la commande rm -rf ~/cp_practice.
Ce panorama complet met en évidence la flexibilité de cp sous Ubuntu, des transferts du quotidien jusqu’aux stratégies d’archivage respectueuses des droits d’accès.
La maîtrise de ces commutateurs constitue un atout précieux pour administrer vos serveurs de façon robuste, rapide et sécurisée.