


Introduction et principes fondamentaux
Au cœur de la pile réseau Linux, le sous-système Netfilter gère la traçabilité de chaque session via son moteur de suivi d’états (conntrack). L’utilitaire ctstat s’impose comme une solution légère et immédiate pour inspecter dynamiquement ces métriques de flux. Cet article détaille le déploiement, la configuration et l’exploitation opérationnelle de cette commande afin d’identifier rapidement les saturations de tables de session ou les anomalies de trafic sur vos passerelles et serveurs.
Prérequis système et chargement du module conntrack
Avant d’interroger la pile réseau, assurez-vous de disposer des binaires nécessaires en installant la suite iproute2 ainsi que les utilitaires d’espace utilisateur pour le suivi de connexion :
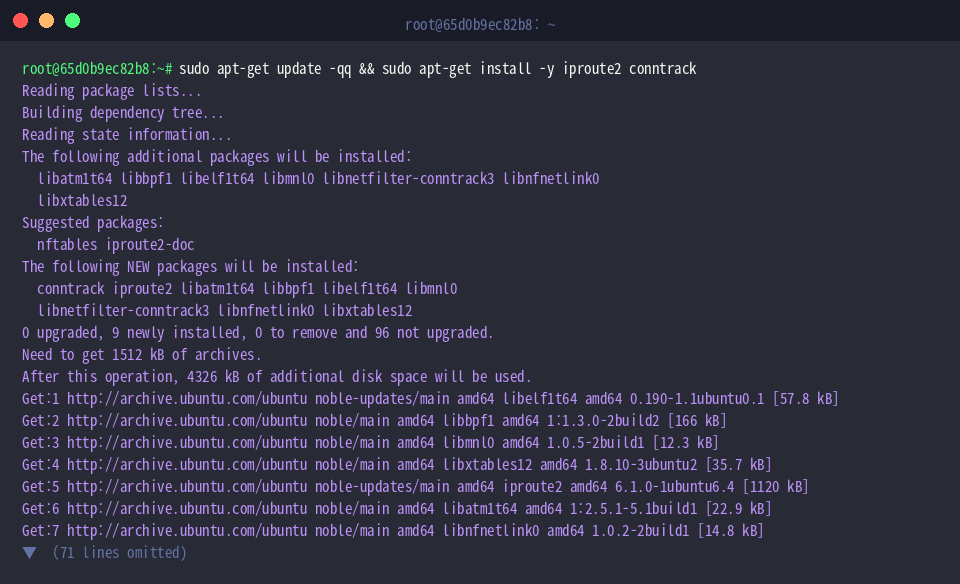
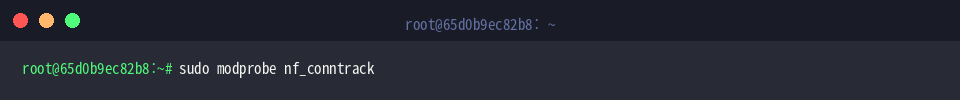
L’évaluation des connexions actives nécessite l’initialisation du pilote d’état dans le noyau Linux. Chargez manuellement le module adéquat à l’aide de l’outil modprobe :
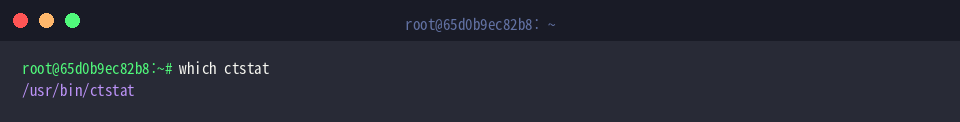
Afin de vérifier la disponibilité de l’exécutable et d’identifier son emplacement sur le système de fichiers, exécutez la commande which ctstat.
Cette commande interroge les tables de statistiques exposées par le noyau afin de fournir une vue d’ensemble périodique de l’état des liaisons IP.
⚙️ [Paramètres principaux]
-c, --count : Détermine le nombre exact d’échantillons à collecter avant l’arrêt du processus.-i, --interval : Définit la fréquence d’actualisation des données, exprimée en secondes.-h, --help : Présente le récapitulatif des syntaxes et options acceptées.-V, --version : Retourne la version logicielle actuellement installée.
Prise en main et capture instantanée
Pour passer en revue la syntaxe complète ainsi que l’ensemble des commutateurs supportés par le programme, lancez ctstat --help.
Cette aide intégrée permet de se familiariser rapidement avec la personnalisation des intervalles d’écoute ou la sélection de métriques ciblées.
Dans le cadre d’un script d’audit ou d’une inspection ponctuelle, il est souvent préférable d’extraire une mesure unique plutôt que de maintenir un affichage interactif permanent. L’argument ctstat -c 1 fige la situation réseau à l’instant T avant de rendre immédiatement la main au shell.
Échantillonnage périodique et analyse de flux
Pour observer l’évolution de la table d’états dans le temps, combinez un délai d’échantillonnage et un quota de boucles. La commande ctstat -i 2 -c 3 recueille trois mesures successives espacées de deux secondes, garantissant une sortie concise sans monopoliser le terminal.
Afin de constater une variation concrète au sein des compteurs de suivi, générons un trafic sortant léger vers un serveur externe à l’aide d’une requête HTTP sécurisée via curl -s https://www.google.com > /dev/null.
Directement après l’émission de la requête, vérifiez l’impact de cet échange sur le moteur de filtrage en déclenchant ctstat -i 1 -c 2.
Ce double rapport à une seconde d’intervalle met en évidence l’allocation et le traitement des nouveaux sockets réseau créés par le client.
Filtrage des métriques clés et validation noyau
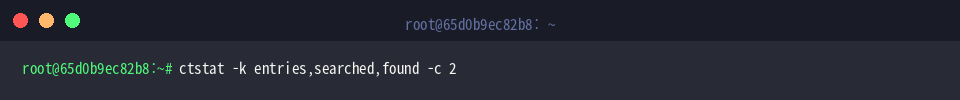
Lorsque la table conntrack traite un volume massif d’échanges, isoler les colonnes indispensables facilite grandement la lecture. L’instruction ctstat -k entries,searched,found -c 2 restreint la sortie aux sessions actives (entries) et aux métriques de consultation de tables (searched, found), éliminant tout bruit d’affichage superflu.
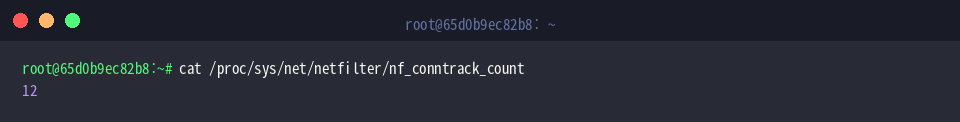
Pour corroborer les informations retournées dans l’espace utilisateur, il est judicieux de sonder directement l’arborescence procfs du noyau au moyen de cat /proc/sys/net/netfilter/nf_conntrack_count.
La comparaison entre la valeur brute relevée dans ce fichier virtuel et l’indicateur entries de ctstat garantit l’intégrité de vos diagnostics de saturation.
Grâce à ctstat, les administrateurs Linux disposent d’un outil d’analyse rapide pour surveiller l’état du pare-feu applicatif et du suivi de connexions. L’intégration de ces vérifications régulières dans vos routines d’administration aide à prévenir l’épuisement des tables de suivi lors des pics de charge ou d’attaques par déni de service.