


Introduction aux échanges D-Bus en ligne de commande
Pilier fondamental de la communication inter-processus (IPC) sous Linux, le bus D-Bus orchestre les interactions entre les composants logiciels de l’espace utilisateur et les sous-systèmes d’administration. Plutôt que de s’épuiser dans la lecture de pages de manuel abstraites, ce tutoriel privilégie une démarche concrète : nous explorerons le fonctionnement de la commande dbus-send à travers l’énumération des services, l’extraction de variables système et le déclenchement direct de méthodes exposées.
Vérification de l’environnement D-Bus et inventaire des services actifs
Avant d’initier toute communication sur le bus, assurons-nous que le binaire dbus-send et ses bibliothèques associées sont bien installés et actualisés au sein du système.
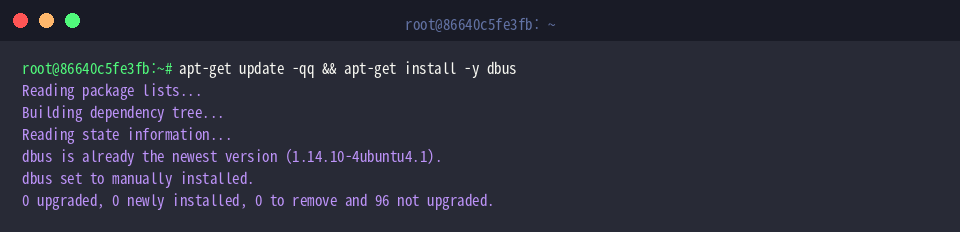
Le transit des messages repose sur l’exécution continue d’un démon en tâche de fond. Nous vérifions la disponibilité opérationnelle du service système à l’aide de l’utilitaire systemctl status dbus.
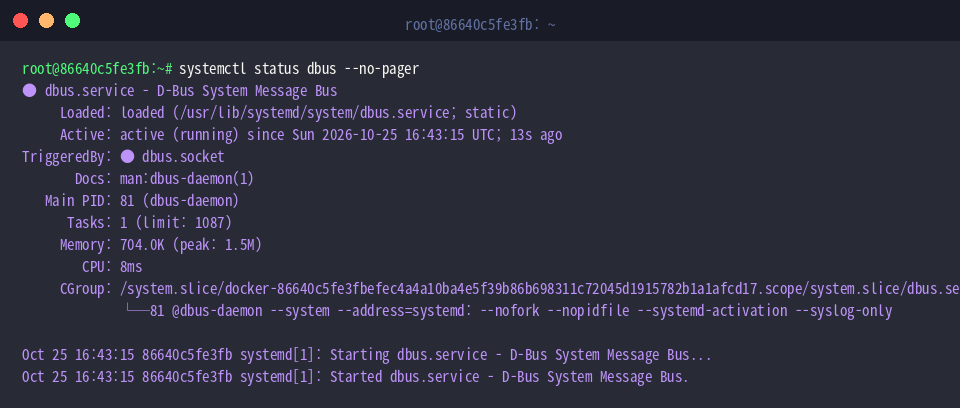
L’utilitaire en ligne de commande dbus-send permet d’injecter des messages arbitraires vers un service donné et d’en intercepter immédiatement la réponse. Pour recenser l’ensemble des acteurs raccordés au bus système à un instant T, nous interrogeons l’objet racine via sa méthode ListNames.
⚙️ [Paramètres essentiels]
--system : Établit la connexion avec le bus système global, dédié aux composants d’administration et aux démons de l’OS.--session : Cible le bus de session rattaché à l’utilisateur courant (comportement appliqué par défaut).--print-reply : Force l’affichage dans le terminal de la réponse renvoyée par le destinataire de la requête.--dest=NAME : Définit l’identifiant du service ciblé (nom conventionnel ou identifiant unique de bus).--type=TYPE : Précise la typologie du paquet émis (method_call pour déclencher une routine ou signal pour notifier un événement).
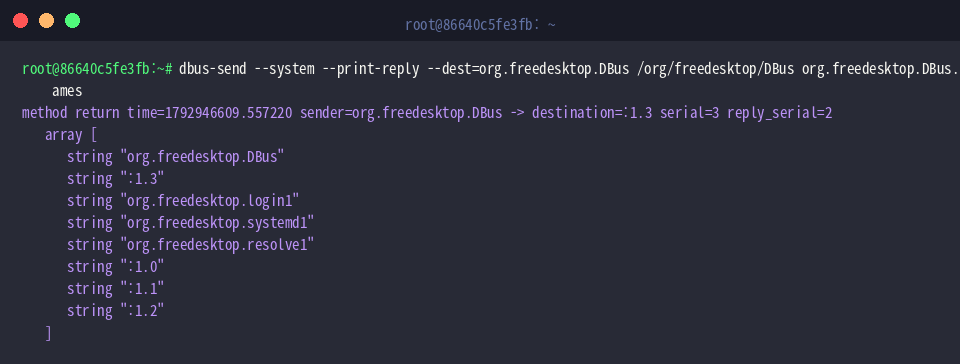
Extraction des métadonnées système : lecture unitaire et groupée de propriétés
Pour collecter une configuration précise, nous faisons appel à l’interface générique org.freedesktop.DBus.Properties.Get. En ciblant le service d’identification machine org.freedesktop.hostname1, nous extrayons la propriété Hostname. La valeur renvoyée se présente encapsulée dans une structure générique de type variant.
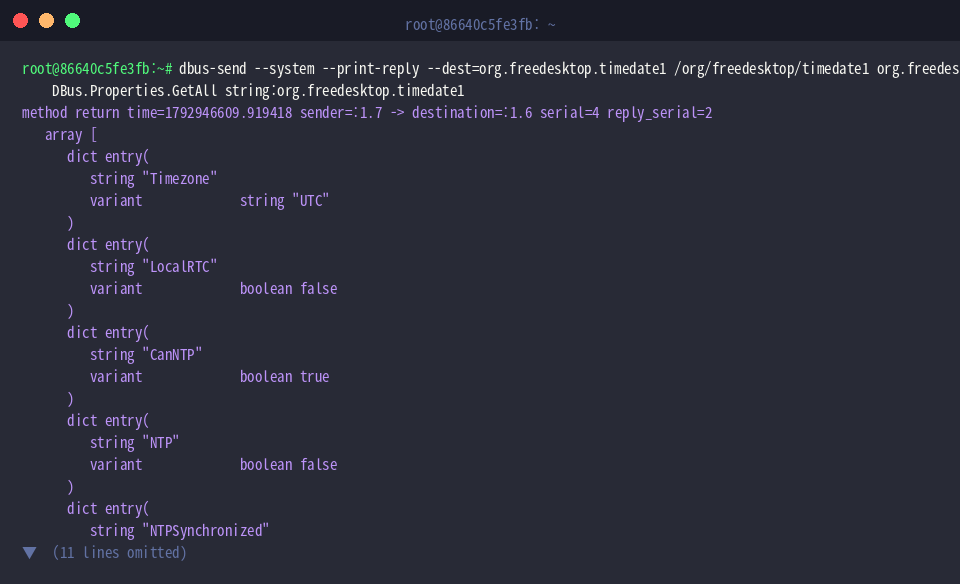
Lorsqu’il s’avère nécessaire de récupérer l’ensemble des paramètres d’un même composant en un seul appel, la directive org.freedesktop.DBus.Properties.GetAll devient particulièrement avantageuse. En interrogeant org.freedesktop.timedate1, nous obtenons un dictionnaire complet regroupant le fuseau horaire (Timezone), l’état de l’horloge temps réel locale (LocalRTC) ou encore la disponibilité de synchronisation réseau (CanNTP).
Rétro-ingénierie et introspection : cartographier les interfaces exposées
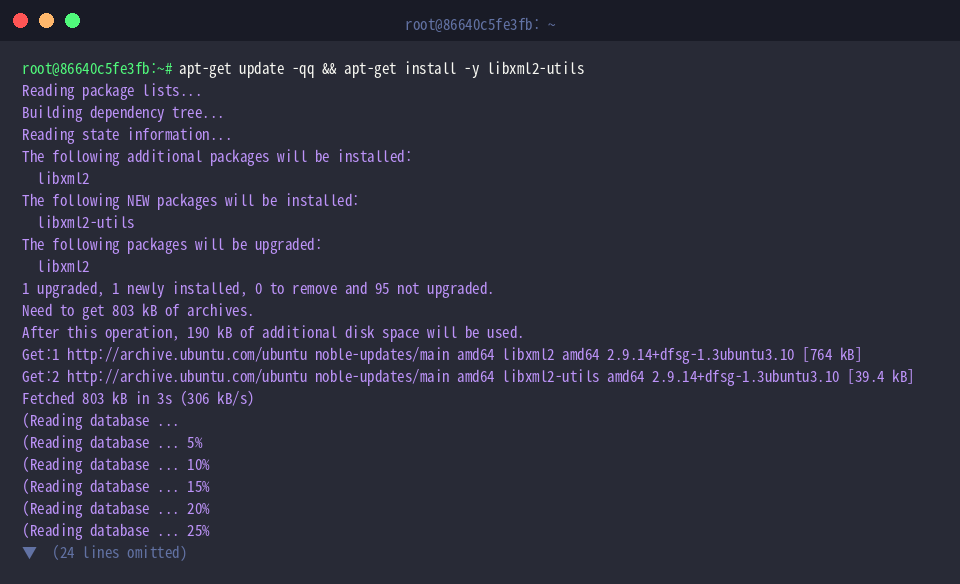
Les requêtes d’introspection D-Bus renvoient une spécification détaillée sous format XML. L’installation de la suite logicielle libxml2-utils permet d’exploiter et de traiter ces structures hiérarchiques directement depuis le shell.
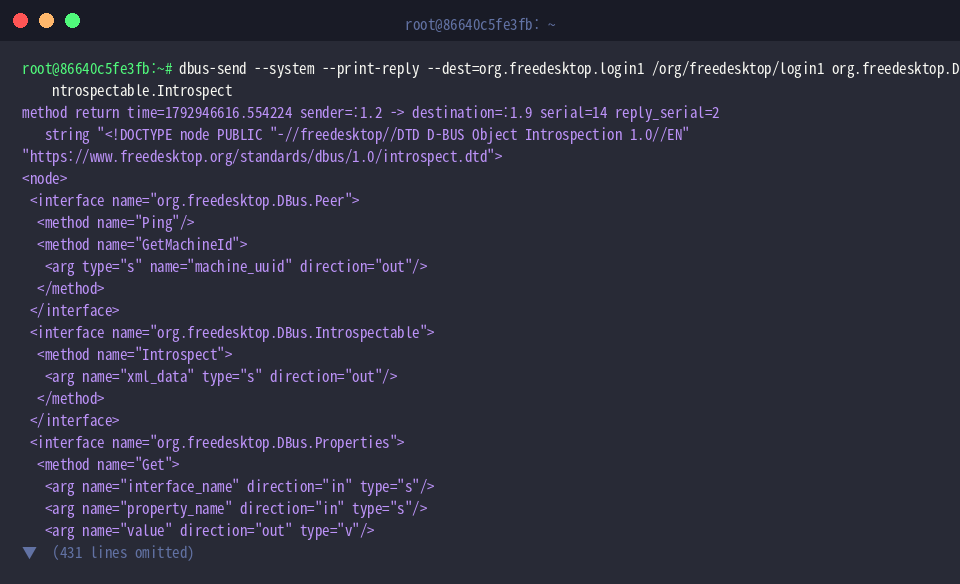
En interrogeant la méthode org.freedesktop.DBus.Introspectable.Introspect sur le gestionnaire de sessions org.freedesktop.login1, on extrait le schéma descriptif de l’objet. Ce document XML met en lumière l’ensemble des interfaces implémentées, les prototypes des fonctions disponibles ainsi que la typologie de leurs arguments.
Invocation pratique sur le gestionnaire de sessions logind
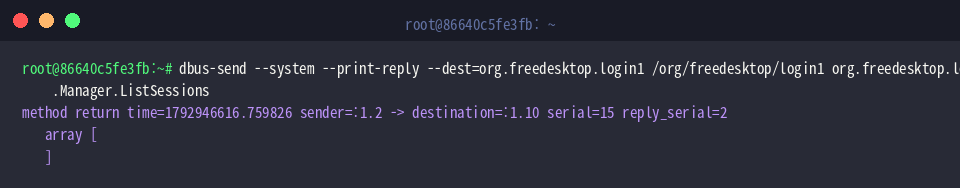
Exploitons ces interfaces pour interagir avec le démon systemd-logind via son endpoint org.freedesktop.login1. La fonction org.freedesktop.login1.Manager.ListSessions liste l’ensemble des sessions de travail ouvertes sur la station. Dans un conteneur d’expérimentation isolé ne disposant d’aucune connexion interactive, la réponse se matérialise par un tableau vide (array []).
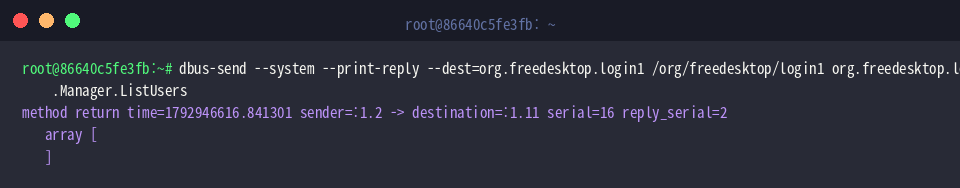
De façon analogue, l’exécution de la méthode org.freedesktop.login1.Manager.ListUsers dresse l’inventaire des comptes connectés au système. En l’absence de session active lors de nos tests, un conteneur vide (array []) est retourné ; dans un environnement multi-utilisateurs standard, cet appel délivre une liste structurée associant le numéro d’identifiant (UID) au nom d’utilisateur correspondant.
Ce parcours d’expérimentation démontre la flexibilité offerte par dbus-send pour interagir avec l’écosystème Linux en ligne de commande. En appliquant ces mécanismes de requêtage direct, vous serez en mesure de diagnostiquer plus sereinement le comportement des démons et de maîtriser les rouages de la communication IPC sur vos serveurs.