


परिचय
Linux परिवेश में फ़ाइल सिस्टम आर्किटेक्चर को समझना और आवश्यकतानुसार नई स्टोरेज ड्राइव्स को डायरेक्टरी ट्री में जोड़ना हर सिस्टम एडमिनिस्ट्रेटर के लिए बुनियादी कौशल है। इस ट्यूटोरियल में हम एक आइसोलेटेड वर्चुअल लूपबैक डिस्क इमेज तैयार करेंगे, उसे फ़ॉर्मेट करके सिस्टम पर माउंट करेंगे, विभिन्न एक्सेस अनुमतियों (जैसे केवल-पठन मोड) का परीक्षण करेंगे और अंततः सिस्टम बूट होते ही ड्राइव को ऑटोमैटिक लोड करने के लिए /etc/fstab के आंतरिक नियमों को विस्तार से समझेंगे।
सक्रिय फाइलसिस्टम की पड़ताल और डायरेक्टरी तैयार करना
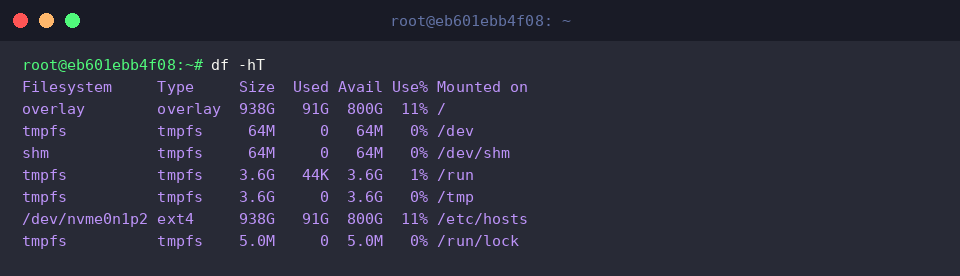
वर्तमान में सर्वर पर एक्टिव सभी स्टोरेज पार्टीशन्स और उनके उपयोग का विश्लेषण करने के लिए df कमांड सबसे सरल साधन है।-h फ्लैग आउटपुट को इंसानों के समझने योग्य यूनिट्स (जैसे MB या GB) में बदलता है, जबकि -T विकल्प प्रत्येक विभाजन के आंतरिक प्रारूप (जैसे ext4, tmpfs अथवा overlay) को प्रदर्शित करता है:
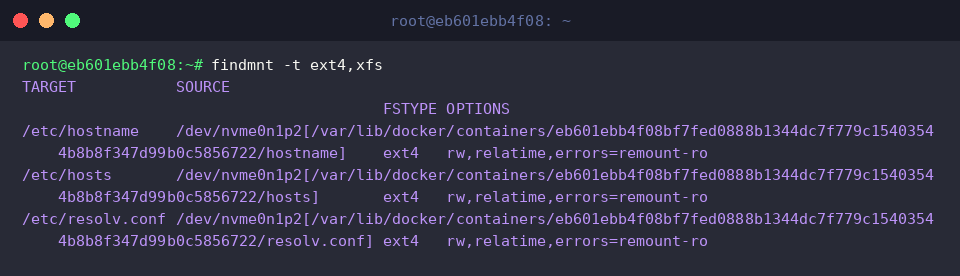
यदि आप वर्चुअल स्टोरेज परतों को छिपाकर केवल वास्तविक डेटा पार्टीशन्स का संगठित ट्री देखना चाहते हैं, तो findmnt यूटिलिटी का सहारा लिया जा सकता है।-t ext4,xfs फ़िल्टर के साथ निष्पादित करने पर यह छद्म (pseudo) फ़ाइल सिस्टम्स को दरकिनार करते हुए केवल मुख्य लिनक्स फ़ाइल प्रारूपों को ही स्क्रीन पर लाता है:
किसी भी ब्लॉक डिवाइस को सिस्टम में जोड़ने से पहले उसे एक लक्ष्य डायरेक्टरी (माउंट पॉइंट) की दरकार होती है। इसके लिए हम रूट अनुमतियों के साथ /mnt/mydisk नामक फ़ोल्डर बना लेते हैं:
वर्चुअल डिस्क इमेज बनाना और ext4 फ़ॉर्मेटिंग लागू करना
मुख्य सिस्टम के विभाजन को छेड़े बिना सुरक्षित प्रयोग करने के लिए हम अपने होम डायरेक्टरी के भीतर एक पृथक वर्कस्पेस तैयार करते हैं और सीधे उसी में प्रवेश करते हैं:
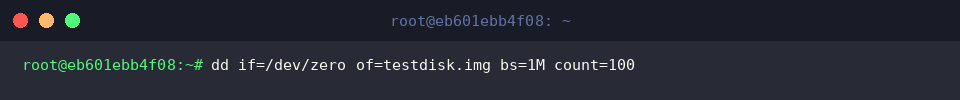
भौतिक हार्ड ड्राइव के विकल्प के तौर पर हम dd टूल की मदद से शून्य बाइट्स से भरी 100MB की एक रॉ बाइनरी इमेज तैयार करेंगे:
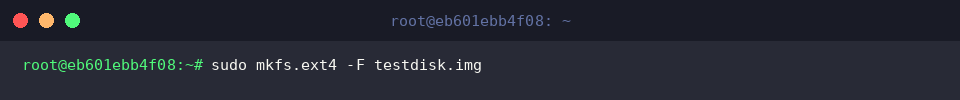
कच्चे डेटा वाली इस इमेज फाइल में डेटा संरचना स्थापित करने के लिए इस पर आधुनिक Linux मानक ext4 फाइलसिस्टम लिखना आवश्यक है। -F फ्लैग इस प्रक्रिया को फ़ोर्स्ड रूप से निष्पादित करने का निर्देश देता है:
लूपबैक इंटरफ़ेस के ज़रिए ड्राइव अटैच करना और I/O सत्यापन
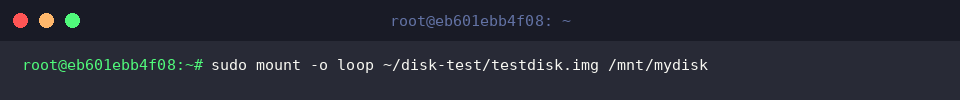
तैयार की गई डिस्क इमेज को फाइल पाथ से जोड़ते समय Linux कर्नेल को यह बताना पड़ता है कि वह फाइल को एक वर्चुअल ब्लॉक डिवाइस की तरह ट्रीट करे। इसके लिए -o loop पैरामीटर का प्रयोग किया जाता है:
नया स्टोरेज पॉइंट सही ढंग से ट्री में जुड़ा या नहीं, इसे जांचने के लिए हम संबंधित पाथ पर df कमांड चलाकर फ़िल्टर करते हैं। यह डिस्क की कुल क्षमता और खाली स्पेस की पुष्टि कर देता है:
ड्राइव की कार्यात्मक स्थिति और राइट परमिशन जांचने हेतु हम नए माउंट पॉइंट पर एक खाली फ़ाइल बनाकर डायरेक्टरी सामग्री की सूची देखते हैं। फ़ाइल का सफलतापूर्वक तैयार होना यह प्रमाणित करता है कि रीड और राइट दोनों ऑपरेशन सुचारू रूप से कार्य कर रहे हैं:

डिस्क को सुरक्षित अनमाउंट करना एवं केवल-पठन (Read-Only) मोड टेस्ट
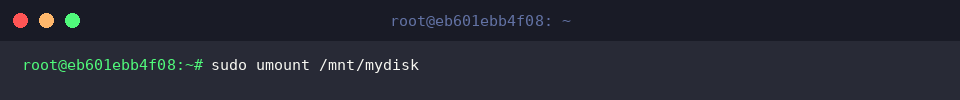
सिस्टम से किसी ड्राइव को अलग करने से पहले कैश बफर के सभी डेटा को स्थायी रूप से लिखना और कनेक्शन समाप्त करना अनिवार्य है। इसके लिए umount कमांड चलाया जाता है, जिससे डेटा करप्शन का जोखिम समाप्त हो जाता है:
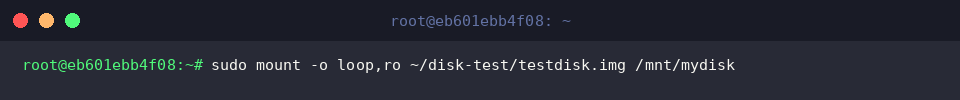
कई बार संवेदनशील लॉग्स या बैकअप डेटा को आकस्मिक बदलावों से बचाने के लिए केवल पढ़ने की अनुमति दी जाती है। ड्राइव को राइट-प्रोटेक्टेड स्थिति में जोड़ने के लिए ro (read-only) फ्लैग शामिल करें:
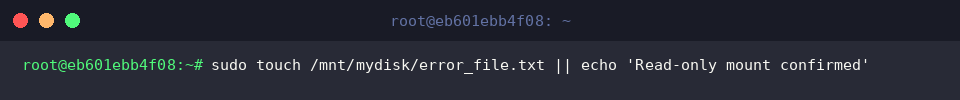
इस सुरक्षित मोड की प्रभावशीलता जांचने के लिए हम डायरेक्टरी में एक नई फ़ाइल लिखने का प्रयास करते हैं। अनुमति अस्वीकृत होने पर टर्मिनल तुरंत हमारा डिफ़ॉल्ट पुष्टिकरण संदेश दर्शाएगा:
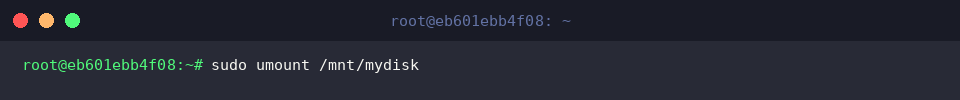
परीक्षण सफल रहने के उपरांत, स्टोरेज को दोबारा सामान्य स्थिति में लाने के लिए माउंट पॉइंट को अनमाउंट करके मुक्त कर देते हैं:
डिवाइस UUID की पहचान और /etc/fstab आधारित परमानेंट माउंटिंग सिद्धांत
पारंपरिक ड्राइव नाम (जैसे /dev/sdb1) रीबूट या केबल बदलने पर परिवर्तित हो सकते हैं। अतः स्थायी कॉन्फ़िगरेशन के लिए स्टोरेज का सार्वभौमिक पहचानकर्ता (UUID) निकालना सबसे सुरक्षित मार्ग है, जिसे blkid यूटिलिटी द्वारा देखा जा सकता है:
ऑपरेटिंग सिस्टम को प्रत्येक बूट पर ड्राइव्स को स्वतः लोड करने के निर्देश /etc/fstab कॉन्फ़िगरेशन फ़ाइल में दर्ज होते हैं। इसके बुनियादी प्रारूप और मौजूदा नियमों को देखने के लिए फ़ाइल की अंतिम पंक्तियों की समीक्षा करें:
/etc/fstab की प्रत्येक प्रविष्टि छह अनिवार्य घटकों—डिवाइस पहचानकर्ता (UUID/पाथ), माउंट पाथ, फाइलसिस्टम का प्रकार, माउंट ऑप्शन्स, बैकअप डंप फ्लैग, और बूट-टाइम fsck जांच प्राथमिकता—के आधार पर कार्य करती है।
इस व्यावहारिक गाइड में हमने Ubuntu के अंतर्गत मैन्युअल स्टोरेज माउंटिंग, एक्सेस प्रतिबंधों के प्रबंधन और स्थायी बूट अटैचमेंट की मूल प्रणाली को समझा। उत्पादन परिवेश में किसी भी नए स्टोरेज वॉल्यूम को जोड़ते समय इन व्यवस्थित चरणों का पालन करके आप डेटा अखंडता और सर्वर की स्थिरता सुनिश्चित कर सकते हैं।