


परिचय
आधुनिक लिनक्स परिवेश में डेटा की प्रामाणिकता और अखंडता सुनिश्चित करने के लिए b2sum एक अत्यंत शक्तिशाली यूटिलिटी है। यह टूल अत्याधुनिक BLAKE2b क्रिप्टोग्राफिक हैशिंग एल्गोरिदम का उपयोग करता है, जो सुरक्षा मानकों से समझौता किए बिना पारंपरिक md5sum अथवा sha256sum की तुलना में कहीं अधिक तीव्र गति से डेटा प्रोसेस करता है। यदि आप बड़े आकार की फ़ाइलों या बैकअप आर्काइव्स के साथ काम कर रहे हैं, तो यह टूल प्रदर्शन के लिहाज से सर्वोत्तम विकल्प साबित होता है। इस ट्यूटोरियल में हम Ubuntu टर्मिनल के भीतर फ़ाइल हैश बनाने और उनकी अखंडता सत्यापित करने की व्यावहारिक कार्यप्रणाली को विस्तार से समझेंगे।
प्राथमिक उपयोग: फ़ाइल का हैश डाइजेस्ट तैयार करना
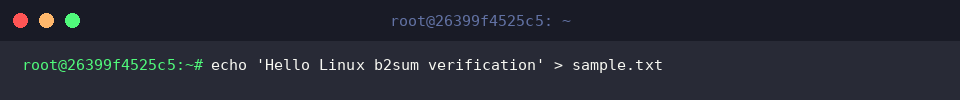
हैश जनरेशन का अभ्यास करने के उद्देश्य से सबसे पहले echo 'Hello Linux b2sum verification' > sample.txt कमांड द्वारा एक डमी टेक्स्ट फ़ाइल तैयार करते हैं।
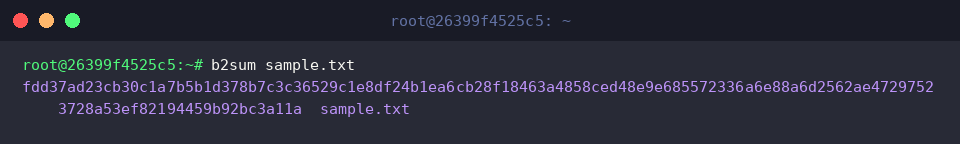
टर्मिनल पर b2sum निष्पादित करते ही यह फ़ाइल की सामग्री का विश्लेषण करके डिफ़ॉल्ट रूप से 512-बिट BLAKE2b चेकसम उत्पन्न करता है। इस डिजिटल फिंगरप्रिंट की सहायता से फ़ाइल में हुए किसी भी अनधिकृत बदलाव को आसानी से पकड़ा जा सकता है।
⚙️ [महत्वपूर्ण कमांड विकल्प]
-c : पूर्व-निर्मित चेकसम फ़ाइल को पढ़कर लक्षित फ़ाइलों की अखंडता को ऑटो-वेरिफाई करता है।-l : डाइजेस्ट की बिट लंबाई को मैन्युअल रूप से सेट करता है (अधिकतम 512 बिट, केवल 8 के गुणज में)।--tag : आउटपुट को पारंपरिक BSD-शैली के प्रारूप में प्रदर्शित करता है।--quiet : सफल फ़ाइलों (OK संदेश) को छिपाकर केवल उन्हीं फ़ाइलों की सूची दिखाता है जिनमें विसंगति पाई गई हो।--status : टर्मिनल पर कोई टेक्स्ट आउटपुट दिए बिना सीधे एग्जिट स्टेटस कोड (Exit Code) लौटाता है।
चेकसम सुरक्षित करना और स्वचालित सत्यापन (-c विकल्प)
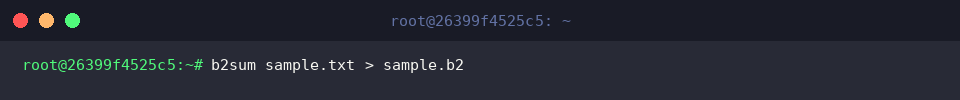
भविष्य में तुलना करने हेतु हैश आउटपुट को एक अलग फ़ाइल में सहेजने के लिए b2sum sample.txt > sample.b2 कमांड चलाएं।
शेल रीडायरेक्शन (>) ऑपरेटर का उपयोग करने के कारण टर्मिनल स्क्रीन पर कोई परिणाम नहीं दिखता, बल्कि जनरेट हुआ हैश सीधे sample.b2 में दर्ज हो जाता है।
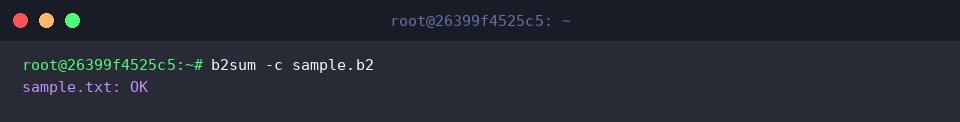
फ़ाइल की मूल स्थिति की पुष्टि करने हेतु -c फ्लैग के साथ b2sum -c sample.b2 रन करें।
स्क्रीन पर sample.txt: OK संदेश प्रदर्शित होना इस बात का पुख्ता प्रमाण है कि फ़ाइल में किसी भी प्रकार की छेड़छाड़ नहीं हुई है और वह पूरी तरह सुरक्षित है।
डाइजेस्ट बिट-लेंथ का अनुकूलन (-l विकल्प)
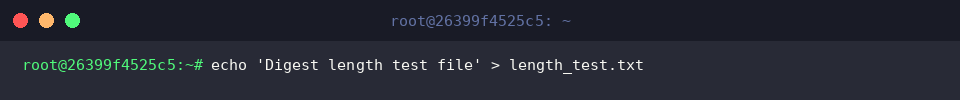
कस्टम लेंथ हैशिंग की कार्यप्रणाली समझने के लिए echo 'Digest length test file' > length_test.txt कमांड से एक नई परीक्षण फ़ाइल बना लेते हैं।
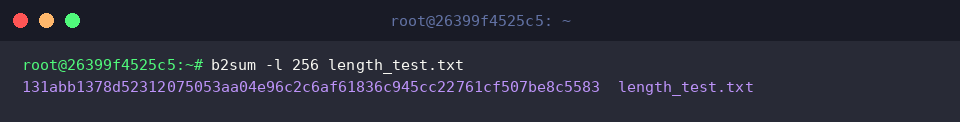
यदि आपके एप्लिकेशन को छोटे हैश की आवश्यकता है, तो -l 256 जोड़कर b2sum -l 256 length_test.txt निष्पादित करें।
सामान्य 128-वर्णों (512-बिट) वाले हेक्साडेसिमल स्ट्रिंग के स्थान पर सिस्टम केवल 64-वर्णों (256-बिट) का संक्षिप्त हैश लौटाएगा।
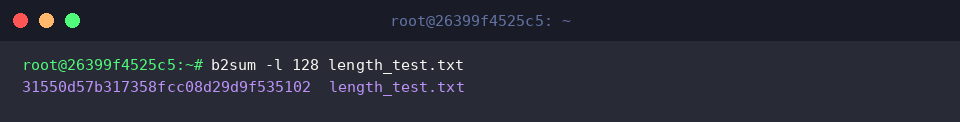
यदि स्टोरेज स्पेस और मेमोरी की बचत और अधिक महत्वपूर्ण हो, तो -l 128 का उपयोग करते हुए b2sum -l 128 length_test.txt निष्पादित किया जा सकता है।
कमांड निष्पादन के बाद 32-अक्षरों वाला 128-बिट हैश प्राप्त होता है, जो यह दर्शाता है कि यह टूल सिस्टम की प्राथमिकताओं के अनुसार अत्यंत लचीलापन प्रदान करता है।
बल्क फ़ाइल प्रोसेसिंग एवं पाइपलाइन इनपुट संचालन
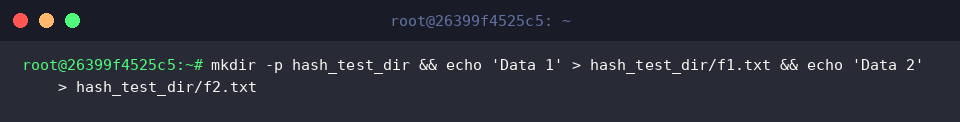
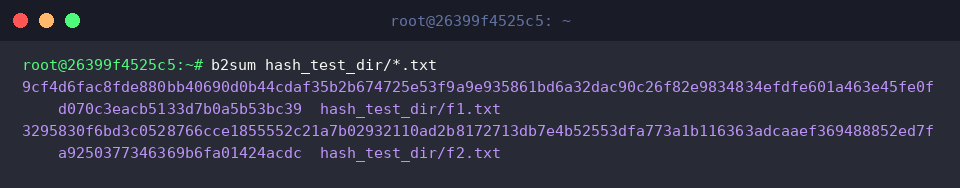
एक साथ कई फ़ाइलों पर काम करने का परीक्षण करने के लिए mkdir -p hash_test_dir && echo 'Data 1' > hash_test_dir/f1.txt && echo 'Data 2' > hash_test_dir/f2.txt कमांड निष्पादित करके डायरेक्टरी और उसमें दो अलग टेक्स्ट फ़ाइलें तैयार करते हैं।
फ़ोल्डर की सभी लक्षित फ़ाइलों का सामूहिक हैश निकालने के लिए वाइल्डकार्ड पैटर्न (*) के साथ b2sum hash_test_dir/*.txt रन करें।
यह कमांड फ़ोल्डर की प्रत्येक फ़ाइल का अलग-अलग BLAKE2b डाइजेस्ट उनके संबंधित पाथ के साथ समानांतर पंक्तियों में आउटपुट कर देता है।
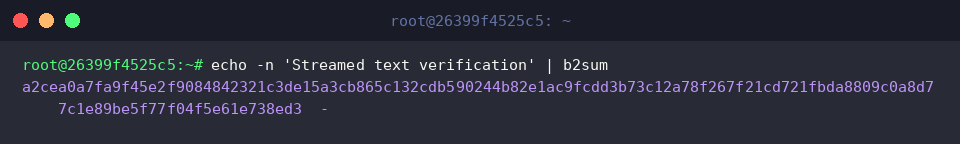
डिस्क पर फ़ाइल बनाए बिना सीधे मेमोरी या स्ट्रीम से आ रहे डेटा को वैलिडेट करने के लिए पाइप ऑपरेटर (|) का उपयोग करके echo -n 'Streamed text verification' | b2sum चलाएं।
परिणाम में फ़ाइल पाथ के स्थान पर हाइफ़न (-) दिखाई देगा, जो यह स्पष्ट करता है कि इनपुट सीधे मानक स्ट्रीम (stdin) से प्राप्त हुआ है।
इस प्रकार, Linux सिस्टम में फ़ाइल अखंडता और डेटा सुरक्षा की त्वरित जांच के लिए b2sum एक अनिवार्य और भरोसेमंद उपयोगिता है।
हाई-स्पीड BLAKE2 इंजन का लाभ उठाते हुए नेटवर्क ट्रांसफर या स्टोरेज बैकअप के दौरान अपने महत्वपूर्ण डेटा को हमेशा सुरक्षित रखें।